

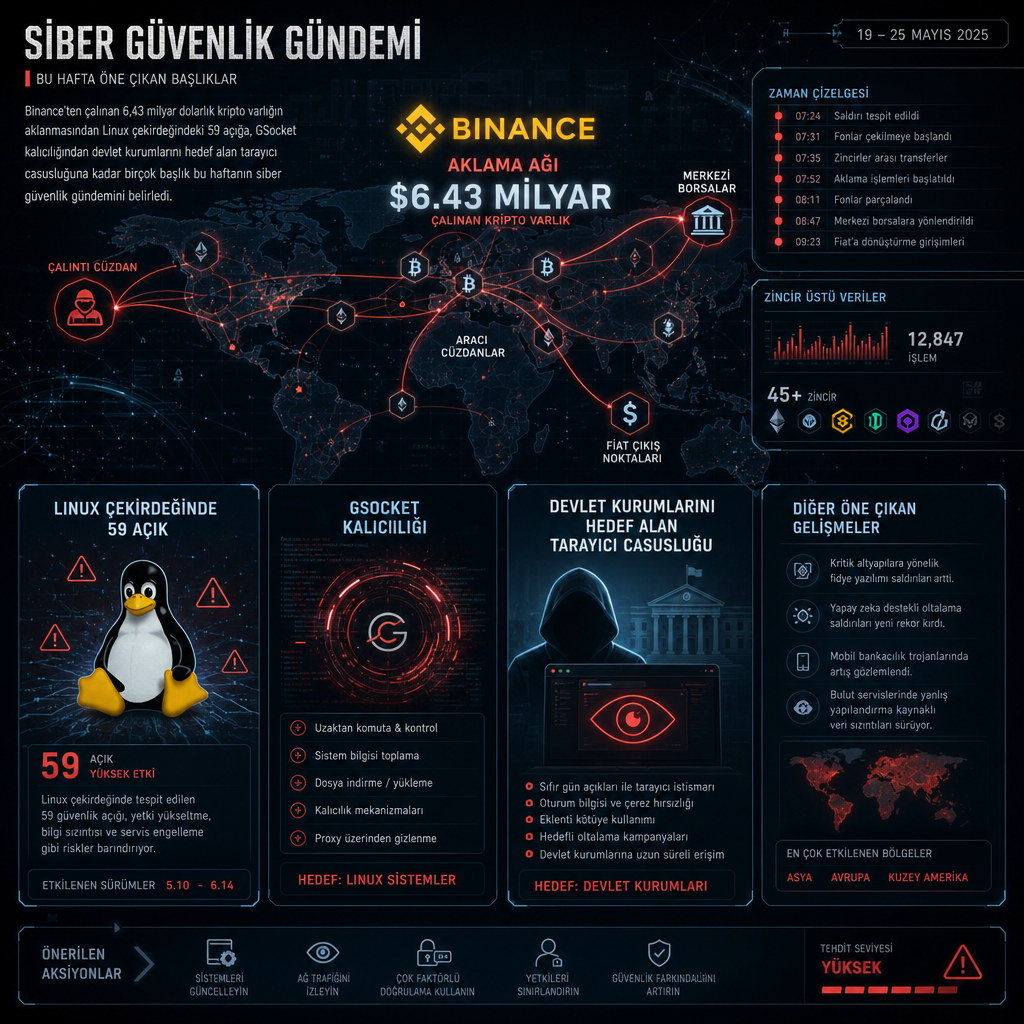
Bu hafta siber güvenlik gündemi, kripto aklama ağlarından Linux çekirdeğindeki açıkların sayısına, hükümet kurumlarını hedef alan tarayıcı casusluğundan yapay zekâ ile hızlanan oltalama kitlerine kadar geniş bir yelpazeye yayıldı. Son bulgular, saldırganların fake siteler, ele geçirilmiş hesaplar, meşru araçlar ve yeni nesil AI ajanlarını aynı operasyon zincirinde nasıl birleştirdiğini gösteriyor.
Öne çıkan başlıklardan biri, Binance’ten çalınan 6,43 milyar dolarlık kripto varlığın Kuzey Kore bağlantılı aktörlerce binlerce cüzdan ve on binlerce işlem üzerinden aklanması oldu. Diğer yanda Microsoft, Linux sunucularında GSocket adlı açık kaynak uzaktan erişim aracının kalıcılık için kullanıldığını, 2026 mart-ağustos döneminde ilgili tespitlerin yüzde 356,2 arttığını duyurdu. Aynı hafta Europol da GootLoader, CastleRAT ve StealC arkasındaki altyapıya yönelik operasyonda 235 sunucu ve 257 alan adının ele geçirildiğini açıkladı.
Kripto aklamada binlerce cüzdan, on binlerce işlem
Elliptic’in güncel takibine göre, 29 Ekim’de Binance’ten çalınan 6,43 milyar dolarlık kripto varlık, Kuzey Kore bağlantılı aktörler tarafından son derece otomatik ve karmaşık bir aklama düzeniyle hareket ettiriliyor. Şirketin baş bilim insanı Dr. Tom Robinson, saldırıdan bu yana 27 bine yakın cüzdanın, en az 16 blok zincirin, 36 servisin ve 83 binden fazla işlemin kullanıldığını belirtti. Araştırmaya göre yaklaşık 2,8 milyar dolar hâlâ hırsızlıkla bağlantılı adreslerde duruyor; bunun büyük bölümü ETH ve BTC olarak tutuluyor.
Aktörler yalnızca para zincirlerini karıştırmakla kalmadı, NEAR ağında altı ayrı meme coin de bastı. FUK, OLCCL, MEILI, MMLI, DABI ve SINU adlı bu token’lar üzerinden yaklaşık 430 bin dolar değerinde çalıntı kriptoyu aklama kanalı oluşturuldu. Elliptic, yöntemler arasında blok zincirleri arasında köprüler ve çapraz zincir swap servisleriyle geçiş yapmayı, DEX’lerde varlık takasını, lending vault ve liquid-staking servislerinden sıçramayı, Bitcoin’i coinjoin ile karıştırmayı ve ETH ile SOL’u Privacy Cash havuzuna sokmayı saydı. Kuruluşun son analizine göre, aklanmaya çalışan tutarlar bile çoğu zaman birkaç saat içinde dört farklı blok zinciri arasında dolaştırılıyor.
Elliptic, çalınan XRP ve TRX’in neredeyse tamamının swap edildiğini, bunun yaklaşık 230 milyon dolarlık XRP ve 210 milyon dolarlık TRX anlamına geldiğini aktardı. SOL tarafında ise yaklaşık 90 milyon dolarlık varlığın tamamı swap, köprüleme ya da karıştırma işlemlerinden geçti. Şirket, yaklaşık 4.100 BTC’nin de başka çalınmış varlıklardan dönüştürüldüğünü, bunun değerinin 285 milyon dolar civarında olduğunu söyledi. Yaşananları izleyen analize göre, yaklaşık 150 BTC coinjoin işlemlerine sokuldu; 3 ve 4 Kasım’da ise yaklaşık 6,7 milyon dolar değerindeki ETH ve SOL Privacy Cash havuzuna girdi. Aynı takibe göre, 8 Kasım’dan itibaren yaklaşık 11 bin ETH de Tornado Cash’e aktarıldı.
Elliptic, aklama düzeninin Bybit vakasında görülen akışa benzediğini ve ana ETH tutarlarının henüz hareket etmediğini belirtti. Kuzey Kore tarafı ise saldırı iddiasını reddederek bunun ülkenin uluslararası imajını zedelemeye dönük “saçma” bir girişim olduğunu savundu.
Linux sunucularında kalıcılık, GSocket ve 59 çekirdek açığı
Microsoft’un son tehdit istihbaratında, saldırganların internetten erişilebilen Linux sunucularına GSocket yerleştirerek ilk açıklardan biri kapatılsa bile erişimi koruduğu görüldü. GSocket, açık kaynak bir uzaktan erişim aracı ve trafiklerini ortak bir kamu ağı üzerinden yönlendirdiği için engellenecek saldırgan IP’si ya da alan adı bırakmıyor. Microsoft, bunun tek bir web uygulaması ihlalini kalıcı erişime çevirdiğini ve tespitlerde mart-ağustos 2026 arasında yüzde 356,2 artış gördüklerini açıkladı. Vakaların çoğu PHP tabanlı web uygulamaları, cPanel barındırma sunucuları ve Apache sistemleriyle ilişkilendirildi; hedefler arasında eğitim ve araştırma kurumları ilk sırada yer aldı, ardından teknoloji, iletişim, üretim ve kamu geldi.
Microsoft, savunma ekiplerinin yalnızca yamaya bakmaması gerektiğini; GSocket kurulumu, kalıcılık mekanizması, yetki yükseltme izleri ve dış bağlantıları da araması gerektiğini vurguladı. Aynı hafta yayımlanan başka bir duyuruda şirket, Linux çekirdeğinin bazı alt sistemlerinde yaptığı taramada 26.502 ham bulgu ürettiğini, bunların 59 kamuya açık upstream rapora ve 33 CVE’ye dönüştüğünü bildirdi. Bu açıkların sekizi için çalışan root yetki yükseltme istismarlarının da bulunduğu ifade edildi.
Öne çıkan örneklerden biri CVE-2026-64563. Microsoft bu açığı, rhashtable içinde tek satırlık bir durum sıfırlama hatası olarak tanımladı. Şirketin açıklamasına göre çağıranlar tablo gezintisinden dönen nesne işaretçilerine güvenince, küçük görünen bu kütüphane hatası Linux’ta ve SELinux açık Android sistemlerinde özel çekirdek yapılandırmasına ya da user namespace gereksinimine ihtiyaç duymadan kararlı bir yerel yetki yükseltme yoluna dönüştü. Açığın ayrıntı sayfası: https://nvd.nist.gov/vuln/detail/CVE-2026-64563
Devlet kurumları, OAuth ve yapay zekâ üzerinden yürüyen yeni saldırılar
Tarayıcı içi casusluk cephesinde Palo Alto Networks Unit 42, Falcon adıyla izlenen bir komuta-kontrol çerçevesinin hükümet kurumlarını hedef aldığını açıkladı. XG ya da Xiàng Gē adıyla da bilinen bu yapı, zararlı JavaScript çalıştırarak kurbanların tarayıcılarını ele geçiriyor. Araştırmacılar, Falcon’un URL yapılarının, yük dağıtım mekanizmalarının ve iletişim protokollerinin daha önce ortaya çıkan PeckBirdy ile neredeyse aynı olduğunu, iki yapının aynı çekirdek çerçevenin varyantları olabileceğini değerlendirdi.
Falcon’un, webmail portallarına ve devlet uygulamalarına yerleştirilen zararlı JavaScript ile ziyaretçileri etkilediği; ardından kötü amaçlı Chrome uzantıları yükleyerek parola, e-posta, oturum çerezi ve yazışmaları çaldığı aktarıldı. Çerçeve ayrıca Antino adlı implantı da dağıttı. Bu implantın komuta-kontrol kanalı olarak Microsoft OneDrive kullandığı bildirildi. Faaliyetler, mart-mayıs 2026 arasında Orta Doğu’daki bir ülke ile Güneydoğu Asya’daki dört ülkede hükümet kurumlarını hedef aldı. Birleşik dışişleri, savunma ve içişleri bakanlıkları ile kolluk birimlerinin öncelikli hedefler arasında yer aldığı belirtildi.
OAuth cephesinde Proofpoint, BluePhishing adlı yeni bir yöntemi duyurdu. Teknik, Microsoft Entra Agent ID gibi ajan kimliklerini kullanarak kurbanların kötü amaçlı bir ajana onay vermesini sağlıyor. Şirket, bunun OAuth consent abuse tekniğinin bir sonraki evrimi olduğunu ve saldırganların tek kullanımlık onay bağlantıları üzerinden hedef kiracılarda ajan kimlikleri oluşturup erişim belirteçleri alabildiğini söyledi. Saldırganlar, görünürlük ve yönetişim boşluklarından yararlanarak kurumsal AI ajan ekosistemine erişim kazanıyor.
Meta da Instagram’da yapay zekâ destekli yaş tahminini küresel ölçekte genişlettiğini, yaşını yetişkin olarak beyan eden gençleri de Teen Account korumalarına otomatik olarak yerleştireceğini açıkladı. Avustralya’da ise Apple’ın yaş aralığı sinyali ek bir doğrulama yöntemi olarak kullanılacak.
Yapay zekâya dönük saldırılar da genişliyor. Sekoia, son aylarda AI orkestrasyon platformlarının daha fazla hedef alındığını; bunun nedeninin API anahtarlarını, kurumsal veriyi ve dış araç erişimini tek yerde toplamaları olduğunu bildirdi. Flowise bu dönemde CVE-2025-59528 ve CVE-2026-41264 dahil çeşitli açıklarla gündeme geldi. Ağustos 2026’da kaydedilen bir istismar girişiminde, Çince konuştuğu değerlendirilen bir aktör Flowise’nin meşru işlevlerini kötüye kullanarak otomatik keşif yürüttü ve LLM ajanını dış hedeflere karşı saldırı analizi aracı gibi kullanmaya çalıştı. Sekoia, saldırganın Nightingale/Redis altyapısına ait gerçek dünya keşif verilerini sisteme vererek özel istismar oyun planları ve hedef analizi üretmeye çabaladığını aktardı.
Aynı çizgide, LevelBlue da BlackApex, DarkApex, SPY, XXX101-TOKEN, OGPARKER1, W1-TOKEN ve ALIBOBO-TOKEN adlarıyla izlenen bir oltalama kit ailesini ortaya koydu. Bu aile, paylaşılan belge kancaları üzerinden device code phishing saldırılarını kolaylaştırıyor. İncelemede, kodun ve arayüzün kitlerin tamamında aynı olduğu; kaynakta yapay zekâ üretimi izleri taşıyan kod yapıları bulunduğu belirtildi. LevelBlue, isimlerin tek bir kitin yeniden markalanmış örnekleri mi yoksa farklı operatörlerin satışı mı olduğunu söylemedi, ancak aynı ürünün farklı adlarla tekrar dolaşıma sokulduğunu vurguladı.
Bu hafta ayrıca “BluePhishing” dışında, SEO zehirleme kampanyalarıyla dağıtılan sahte yazılımlar da gündemdeydi. Chocolatey paket yöneticisini ve Microsoft Activation Scripts aracını taklit eden siteler, Armorsteal adlı Python tabanlı zararlı yazılımı yaydı. Zscaler, kurulumun Python 3.11 ortamı ve üç ana bileşen içerdiğini; bunların uzaktan erişim, gözetim ve bilgi hırsızlığı işlevleri sunduğunu bildirdi. Gözetim bileşeni klavye vuruşlarını kaydediyor, panoyu izliyor, ekran görüntüsü alıyor ve sahte kripto cüzdan bildirimleri gösteriyor. Bilgi hırsızlığı kısmı ise tarayıcı verileri, Discord token’ları, kripto cüzdanları, seed phrase’ler, kayıtlı parolalar, SSH anahtarları ve Steam verilerini hedef alıyor.
Latin Amerika tarafında Grandoreiro bankacılık truva atını yayan yeni kampanya, Arjantin, Şili, Kolombiya, Meksika ve Peru’daki kullanıcılara ülkeye özel oltalama içerikleriyle ulaştı. Arctic Wolf, kampanyada yeni kayıt edilmiş alan adları, katmanlı yönlendirme zincirleri ve güncel tarihle beslenen bir DGA kullanıldığını; ZIP arşivinin içinde meşru PE dosyaları, zararsız PDF’ler ve ana yükü başlatan bir VBScript bulunduğunu yazdı. VBScript, junk code ve çok katmanlı obfuscation kullanarak Delphi tabanlı yükleyiciyi yeniden oluşturuyor. Yükleyici kendini bir PDF okuyucu gibi göstererek bankacılık truva atını indirip çalıştırıyor.
PyPI ise proje sayfalarına yeni bir güvenlik sekmesi eklediğini duyurdu. Bu sekme, yayımlanan sürümlerin provenance durumunu ve dosya bazlı attestation bilgilerini gösteriyor. Paket yayınlarının nereden geldiğini doğrulamak isteyen geliştiriciler için ek bir güven sinyali sunuluyor.
Haftanın kapanışında, Google DeepMind’ın AlphaProof Code sistemi de gündeme geldi. Çoklu ajan yapısı, insan uzmanlarla birlikte yazılımı doğruluyor ve kurallı biçimde doğru çalıştığını matematiksel olarak ispatlamaya çalışıyor. Sistem, libsignal üzerinde Signal protokolünün temel güvenlik özelliklerini makine kodu seviyesinde ispatlamak için kullanıldı. DeepMind, yaklaşık 6,5 milyon satır makine tarafından doğrulanmış Lean ispat kodu üretildiğini, bunun da yaklaşık 26 bin satırlık güvenilir spesifikasyon ve AArch64 semantiğine dayandığını açıkladı. İspatlar, Signal’in post-quantum PQXDH el sıkışması ve Triple Ratchet yapısını kapsıyor; ileri gizlilik, kimlik doğrulama, uzlaşma sonrası güvenlik ve el sıkışma gizliliği bu kapsamda yer alıyor.
Europol tarafında ise GootLoader, CastleRAT ve StealC arkasındaki altyapıya yönelik operasyon sürüyor. 235 sunucu ve 257 alan adı ele geçirildi; 2018’den bu yana en az 25 bin sistemi enfekte ettiği ve 44 ABD merkezli kurbanda yaklaşık 28,8 milyon dolar zarara yol açtığı belirtilen GootLoader da bu yapının içinde. Operasyon kapsamında 6 milyondan fazla mağdur kimlik bilgisi tespit edildi. Yetkililer, saldırganların bu kimlikleri fidye yazılımı ve başka saldırılar için sattığını ya da yeniden kullandığını açıkladı.
Bu haftalık tablo, saldırganların çoğu zaman yeni bir numara bulmaktan çok, güvenilir görünen bir katmanı kötüye kullanmaya odaklandığını bir kez daha ortaya koydu. Bir açık kapatılıyor, bir arka kapı temizleniyor ya da bir alan adı el konuluyor; ancak çalınan veriler, oturumlar ve aklama zincirleri hemen kaybolmuyor.
Kaynaklar
- How North Korea is laundering the $6.4 billion stolen from Binance | Elliptic (elliptic.co)
- North Korea is minting meme coins to launder the Binance hack | Elliptic (elliptic.co)
- Latest articles from North Korea | KCNA Watch (kcnawatch.org)
- The global socket: how threat actors are weaponizing GSocket for stealthy C2 | Microsoft Security Blog (microsoft.com)