

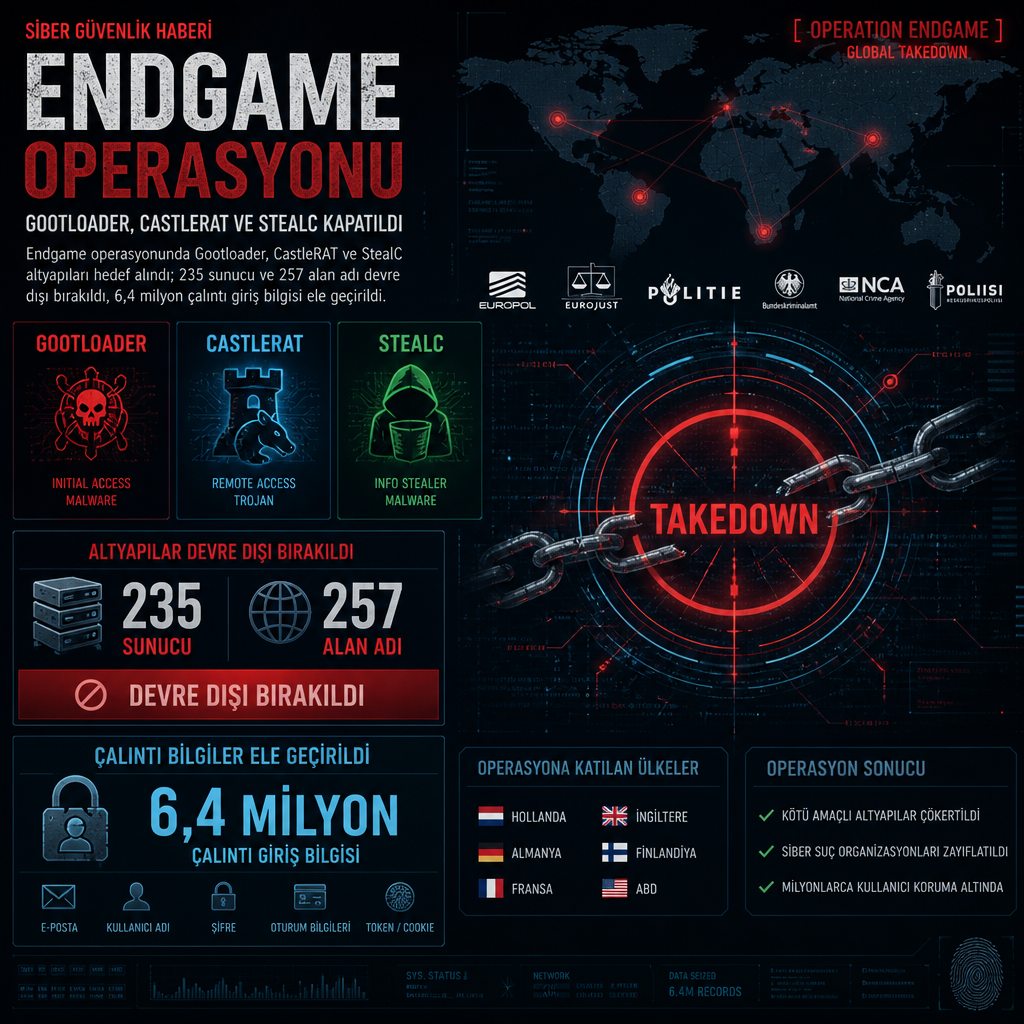
Uluslararası polis operasyonu Endgame kapsamında Gootloader, CastleRAT ve StealC altyapıları bu hafta hedef alındı; yetkililer 235 sunucuyu ve 257 alan adını devre dışı bıraktı, ayrıca 6,4 milyon çalıntı giriş bilgisini ele geçirdi.
Almanya Federal Kriminal Polis Ofisi (BKA), ele geçirilen verilerin 40 binden fazla kurbana ait olduğunu açıkladı. Operasyon, Almanya, Hollanda, Danimarka, Birleşik Krallık, ABD ve Kanada’dan kolluk birimlerinin yanı sıra Europol, Eurojust ve özel sektör siber güvenlik ekiplerinin desteğiyle 9-11 Kasım arasında yürütüldü.
Hedefteki üç araç, saldırganlara bilgisayarlara sızma, parola toplama ve fidye yazılımı saldırıları başlatma imkânı veriyordu. Yetkililer, bu yazılımların ele geçirilen sistemler üzerinden başka sistemlere yayılabildiğini, ele geçirilen erişimlerin de daha sonra fidye suçlularına satıldığını belirtti.
Gootloader binlerce sisteme yayıldı, WordPress siteleri taşıyıcı oldu
Operasyonun en çok öne çıkan bileşenlerinden biri Gootloader oldu. ABD Adalet Bakanlığı’nın duyurusuna göre bu yükleyici, 2018’den bu yana dünya genelinde en az 25 bin bilgisayarı enfekte etti; saldırılarda en az 44 ABD merkezli kurban hedef alındı ve toplam kayıp yaklaşık 28,8 milyon dolar olarak hesaplandı.
Gootloader, bir bilgisayara yerleştiğinde başka zararlı yazılımları indirebilen bir yükleyici olarak çalışıyordu. Saldırganlar bu aracı özellikle fidye yazılımı dağıtmak için kullandı. Yayılım zincirinde, ele geçirilmiş WordPress sitelerine yerleştirilen sahte hukuki belgeler öne çıktı. Kötücül içerik, arama sonuçlarında üst sıralara taşınmak için SEO poisoning yöntemiyle desteklendi; yani saldırganlar arama motoru sıralamalarını manipüle ederek kurbanları bu sayfalara çekti.
ABD makamlarının aktardığı bilgilere göre, Gootloader’ın operatörleri ele geçirdikleri bilgisayarları başka sistemleri enfekte etmek için de kullandı ve ardından bu yeni erişimleri fidye gruplarına sattı. Alman makamları ise kendi değerlendirmelerinde daha yüksek bir sayı paylaştı ve Gootloader’ın 2020’de ortaya çıkmasından bu yana dünya çapında milyonlarca bilgisayarı etkilediğini bildirdi.
Adalet Bakanlığı, mahkeme onayıyla yürütülen müdahalede Gootloader’ın 100’den fazla sunucudan kaldırıldığını, ABD’deki alan adlarının da el konulan varlıklar arasına girdiğini açıkladı. Aynı operasyon kapsamında 681 ele geçirilmiş web sitesinden zararlı kod temizlendi. Europol’un operasyon özetine göre yalnızca Gootloader için 14 sunucu ve 218 alan adı devre dışı bırakıldı.
Alman polisinin verdiği bilgiye göre Endgame’in bu ayağında Gootloader, CastleRAT ve StealC üzerinde toplamda 235 sunucu ve 257 alan adı hedef alındı. Bunların 40’tan fazlası Almanya’da bulunuyordu. Yetkililer, operasyonun uluslararası soruşturmaların bir parçası olarak yürütüldüğünü ve özel güvenlik şirketlerinin de teknik destek sağladığını vurguladı.
CastleRAT ve StealC altyapısı da kapatıldı
CastleRAT tarafında polis 120 sunucu ve 39 alan adını ele geçirdi. Uzaktan erişim truva atı olarak tanımlanan bu araç, saldırganın enfekte sisteme uzaktan komut vermesine ve cihazı kontrol etmesine izin veriyordu. CastleRAT, yetkililerin açıklamasına göre 2025’ten beri bilinen bir RAT ailesi olarak takip ediliyordu.
StealC ise parola ve oturum bilgileri gibi kimlik bilgilerini enfekte bilgisayarlardan dışarı aktaran bir bilgi hırsızı olarak kullanıldı. Saldırganlar bu verileri daha sonra satabiliyor ya da doğrudan kötüye kullanabiliyordu. Polis bu haftaki operasyonla StealC sunucularını yeniden devre dışı bıraktı; yazılım daha önce haziran ayındaki bir operasyonla da hedef alınmıştı.
Haziran müdahalesinden sonra StealC operatörleri altyapılarını değiştirip yeniden çevrimiçi hale getirdi. Alman polisinin açıklamasına göre bu yeniden yapılanma, soruşturmacıların erişiminden kaçmak için atılmış bir adımdı. StealC’in önemli altyapısının bir bölümü, saldırganlara barınma hizmeti sunduğunu açıkça duyuran Virtualine/Omegatech adlı bulletproof hosting servisinde çalışıyordu. Bu barındırma hizmeti de ekim ayının sonunda kapatıldı.
Bu haftaki operasyonda herhangi bir gözaltı duyurulmadı. Hollanda polisi ise Gootloader’ın ana şüphelisine yönelik ek soruşturmalar yürüttüğünü bildirdi.
BKA, CastleRAT tarafından çalınan verileri vatandaşların kontrol edebilmesi için Check your hack adlı platforma yükledi. Bu hizmete e-posta adresi girildiğinde, adres veriler arasında yer alıyorsa polis birkaç dakika içinde zararlı yazılımı kaldırmaya yönelik adımları içeren bir e-posta gönderiyor. Adres veri setinde yoksa herhangi bir mesaj gönderilmiyor.
Yetkililer, önümüzdeki haftalarda daha fazla verinin sisteme ekleneceğini de belirtti. Hizmet tekil e-posta adreslerini kontrol ediyor, tüm alan adlarını değil. Kurumlar ise No More Leaks adlı polis projesine katılarak verilerin özel sektör ortaklarıyla paylaşılmasını sağlayabiliyor. Ele geçirilen veriler ayrıca Have I Been Pwned ve Shadowserver Foundation gibi hizmetlerle de paylaşılıyor.
Polis, kendilerinden gelmiş gibi görünen ve insanlardan verilerini kontrol etmelerini isteyen e-postaların sahte olduğunu özellikle vurguladı. Yetkililer, polis birimlerinin bağlantı içeren e-postalar göndermediğini söyledi. Ayrıca çalıntı giriş bilgileri el konulmuş olsa bile suçluların kopyaları ellerinde tutabileceği, zararlı yazılım sistemde kaldığı sürece parolaları toplamaya devam edebileceği uyarısı yapıldı.
Shadowserver Foundation, internet servis sağlayıcıları ve CSIRT’lerle birlikte enfekte bilgisayarları tespit edip sahiplerine bildirmek için çalışıyor. ABD Adalet Bakanlığı, Almanya’da ise Federal Bilgi Güvenliği Ofisi’nin (BSI) mağdurların bilgilendirilmesine destek verdiğini açıkladı.
Danimarka Ulusal Özel Suç Birimi NSK, temizlenen 681 web sitesinde de yer aldı. Birimin açıklamasına göre saldırganlar sitelere büyük olasılıkla suç kanallarından elde edilen çalıntı parolalarla girdi ve ardından arka kapı yükledi. Görevliler saldırganların kodunu ve erişimini kaldırdı, site sahiplerine de güvenlik önerileri içeren bir not bıraktı.
Danimarka ve Hollanda polisinin WordPress site sahiplerine yönelik tavsiyeleri arasında yönetici parolalarını benzersiz ve en az 12 karakterli hale getirmek, çok faktörlü kimlik doğrulamayı açmak, tanınmayan hesapları silmek, arka kapı kodlarını temizlemek ve WordPress ile tema ve eklentileri güncellemek yer aldı. Yetkililer ayrıca /wp-admin giriş sayfasına erişimin yalnızca kendi cihazlarınızın IP adresleriyle sınırlandırılmasını öneriyor.