

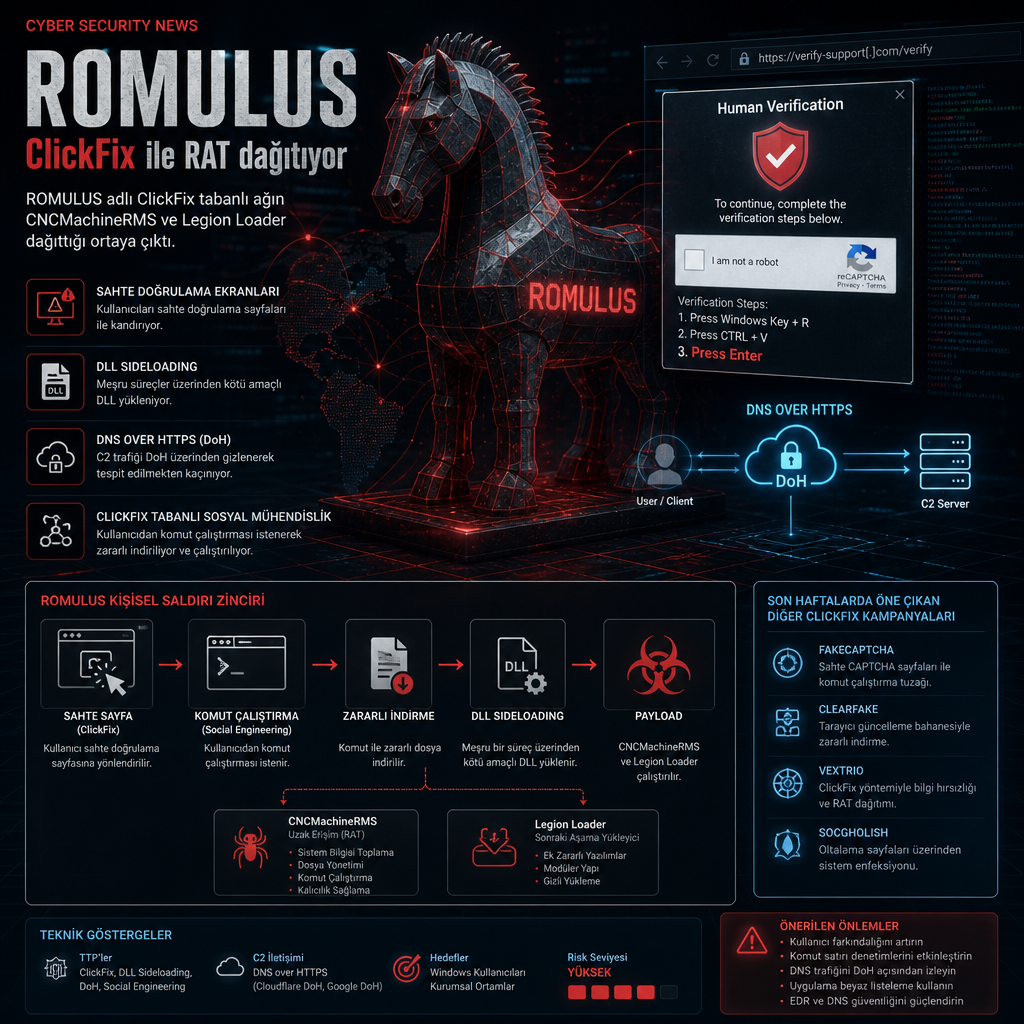
Geçen hafta yayımlanan analizler, ROMULUS adlı ClickFix tabanlı dağıtım ağının kullanıcıları sahte doğrulama adımlarıyla kandırıp bilgisayarlara uzaktan erişim truva atı yerleştirdiğini ortaya koydu. Kampanya, özellikle ClickFix yönlendirmeleriyle zararlı komutları çalıştırmaya ikna edilen kurbanları hedef alıyor; saldırı zinciri içinde hem tarayıcı tabanlı aldatmaca hem de DLL sideloading tekniği kullanılıyor.
İncelemeye göre ROMULUS, tek bir kötü amaçlı yazılımı taşımıyor. Araştırmacılar, platformun CNCMachineRMS ve Legion Loader’ı ayrı enfeksiyon zincirleri üzerinden dağıttığını, aynı zamanda ClickFix ve imzalı ikili dosya yan yükleme yöntemlerini koruduğunu belirtti. Bu yapı, saldırıların hangi loader ya da ara bileşeni kullandığından bağımsız olarak, arkasındaki operasyonun daha geniş bir dağıtım hizmeti olduğunu gösteriyor.
Sahte kurulum dosyasıyla başlayan zincir
Blackpoint Cyber araştırmacıları Sam Decker, Nevan Beal ve Andi Ursry, ROMULUS’un daha önce belgelenmemiş bir uzaktan erişim truva atını da yaydığını aktardı. Bu yükün son aşamada CNCMachineRMS ailesine bağlandığı, hatta daha önce ChatGPT Custom GPT’ler üzerinden yürütülen ClickFix kandırmacalarında görülen implantla aynı final bileşeni paylaştığı ifade edildi.
ROMULUS ile ilişkilendirilen en dikkat çekici yüklerden biri, “IconEdit2Turb.msi” adlı zararlı bir MSI yükleyici. Saldırganlar bu paketi PowerShell komutuyla “msiexec.exe” üzerinden çalıştırıyor. Dosya, kendini Stardock Smart DeElevation Tool gibi gösteriyor ve ardından DLL sideloading zincirini tetikleyerek “I++u.dll” adlı zararlı kütüphaneyi devreye sokuyor.
Bu DLL, içine gömülü shellcode’u çözüp çalıştıracak şekilde tasarlanmış. Shellcode da CNCMachineRMS’i başlatıyor. Araştırmacılar, aynı RAT’in daha önce ChatGPT Custom GPT aldatmacalarıyla da dağıtıldığını vurguladı. Böylece farklı giriş kapıları kullanılsa da uçta teslim edilen zararlı yazılımın aynı kaldığı anlaşılıyor.
CNCMachineRMS’in yetenekleri uzaktan masaüstü kontrolü, ekran akışı alma, mikrofon ve kamera erişimi, dosya yönetimi ve sistem keşfi olarak sıralandı. Trojen, saldırganların talep ettiği ek yükleri sonradan da çalıştırabiliyor. Komuta-kontrol trafiği ise DNS over HTTPS, yani DoH üzerinden yürütülüyor.
Blackpoint Cyber, saldırganların teslimat için kullandığı uygulamalar ve loader’lar değişse bile alttaki kötü amaçlı mimarinin benzer kalmasının, bağlantılı faaliyeti ayırt etmede daha güvenilir bir işaret sunduğunu belirtti. Bu yaklaşım, özellikle farklı lure’lar ve değişken dağıtım mekanizmalarıyla saklanan operasyonlarda takip çalışmasını kolaylaştırıyor.
ClickFix ekosisteminde saldırılar çeşitleniyor
ROMULUS ile aynı dönemde, ClickFix tekniğini kullanan bir dizi kampanya da gündeme geldi. Bunlardan biri, EtherHiding ile ClickFix’i birleştirerek 70 binden fazla ele geçirilmiş web sitesinde JavaScript çalıştırdı; bu kod Polygon akıllı sözleşmesiyle iletişim kurup ek JavaScript çekti, sahte bir Cloudflare CAPTCHA istemi gösterdi ve sonunda “slaiclind” adlı zararlı yükü teslim etti.
Başka bir kampanya, sahte Zillow daire yorum sayfalarını kullanarak ziyaretçilerin karşısına doğrulama penceresi çıkardı ve Windows bilgisayarlara NetSupport RAT yükledi. Araştırmacılar, bu yöntemle kişisel gibi görünen bir gezinme akışının kurumsal cihaza sıçrayabildiğini kaydetti. Doğrulama ekranı, kurbanı aslında saldırgan komutunu çalıştırmaya yönlendiren ana kapı işlevi görüyor.
TRUST#GRAFT adı verilen başka bir zincirde ise bilinmeyen bir ilk erişim yöntemiyle WordPress sitelerine JavaScript enjekte edildi. Saldırı, sahte Cloudflare doğrulama istemi gösterdikten sonra ziyaretçiyi parmak iziyle sınıflandırıyor, isteğin zaten kimlik doğrulaması yapılmış bir WordPress yöneticisi tarayıcısından gelip gelmediğini kontrol ediyor. Uygun koşullar sağlanırsa “Web Media Optimizer” adlı kötü amaçlı PHP eklentisi yükleniyor; bu eklenti herkese açık sayfalara uzaktan JavaScript enjekte edebiliyor ve kalıcılık için “mu-plugins” dizinine kendi kopyasını bırakıyor.
Bir başka dalga, “amazon business” anahtar kelimesine verilen sponsorlu Google aramasıyla başladı. Kullanıcılar, “orders-amazon[.]com[.]advancedfences[.]com” alan adına yönlendiren sahte Amazon giriş sayfasına götürüldü. Buradaki ClickFix komutu, Windows’un yerleşik “finger” aracını kullanarak çok aşamalı bir saldırıyı başlattı ve NetSupport Client uzaktan izleme-yönetim aracıyla Lumma Stealer’ın bir sürümünün kurulmasına kadar uzandı.
Google Ads üzerinden dağıtılan başka bir kampanyada ise kullanıcılar Anthropic Claude paylaşılmış sohbetine yönlendirildi, ardından sahte “Download Claude” sayfasına indirildi. Bu sayfa, Mac kullanıcılarını Terminal üzerinde zararlı bir komut çalıştırmaya ikna eden ClickFix yönergeleri içeriyordu ve sonuçta Atomic macOS Stealer (AMOS) yükleniyordu. Aynı operasyonun arama motoru yönlendirme zinciri, Google’dan Bing’e sıçrayan gizleme tekniği nedeniyle “Adception” kod adıyla anıldı.
Bir alan adı da “House Wiring Scheme” temasıyla hazırlanan “veriffication-redirect[.]com” oldu. Sahte Cloudflare doğrulama istemi gösteren bu site, panoya müdahale ederek Windows Run penceresinde zararlı komut çalıştırılmasını sağladı. Ardından DNS TXT kayıtları üzerinden bir sonraki aşama Python yükleri alındı. Bu akışta daha önce rapor edilmemiş CrocoRat adlı bir trojan ile tarayıcılar, kayıtlı kimlik bilgileri, kripto para cüzdanları ve seed phrase’leri hedefleyen daha geniş bir hırsızlık zinciri yer aldı.
Araştırmalar, saldırganların bazen doğrudan telefonla kurbanlarla iletişime geçip onları ele geçirilmiş WordPress sitelerini açmaya ikna ettiğini de gösterdi. Bu siteler, 3D PDF Maker Smart, Bitwarden VPN ve ESET Sysinspector gibi görünüp MSI paketleri halinde sunulan zararlı yükleri ClickFix lure’larıyla teslim etti. Paketler yine DLL sideloading ile çalıştırıldı.
TerminalFix adı verilen varyantta ise kullanıcıdan Windows Terminal’i açıp bir komut çalıştırması isteniyor. Bu komut, Lorem Ipsum Loader kullanarak Python tabanlı bir tünelleme implantı kuruyor. Faaliyet, STAC4924 olarak izleniyor.
Son olarak, “claude mac” aramasına verilen Google reklamları Bing sonucuna, oradan da ele geçirilmiş bir perakende sitesine ve sahte Claude indirme sayfasına uzandı. InstallFix adı verilen ClickFix varyantı, Mac kullanıcılarına Terminal’de zararlı bir komut kopyalayıp çalıştırmalarını söylüyor. Böylece arama motoru reklamları, yönlendirme ve gizleme tekniği birleşerek tek bir teslimat hattı oluşturuyor.
Başka kampanyalarda sahte Cloudflare doğrulama istemleri, oyun pazaryeri DMarket’i taklit eden siteler, Çekçe Microsoft Office kimlik doğrulama sayfası gibi görünen “login.microsoftofice[.]cz” alan adı ve Birleşik Krallık perakendecisi Howdens’i taklit eden “updates.howclens[.]com” adresi kullanıldı. Bu operasyonlar CrashHandler RAT ve diğer uzaktan erişim zararlılarını dağıttı; bunlardan biri, komuta-kontrol için Stripe API’sini kullanarak talimat aldı ve çalınan bilgileri geri gönderdi.
Huntress’in geçen hafta paylaştığı bulgulara göre ClickFix, artık yalnızca basit betik ya da loader dağıtımını aşmış durumda. Kurulan zincirler kalıcılık sağlıyor, yatay hareketi destekliyor ve keşif ile kimlik bilgisi hırsızlığına kapı açıyor. Araştırmacılar, bazı kampanyalarda zararlı yazılımların PNG dosyalarına gizlenmiş verilerden yeniden oluşturulduğunu, bazılarında ise tarayıcı önbelleğine eklenen aşamalı zincirlerin kullanıldığını belirtti.
Huntress araştırmacıları, saldırganların giderek daha ayrıntılı teslim yöntemlerine yöneldiğini ve görünmez kalmak için tarayıcı önbelleğine dayalı zincirler ile PNG içindeki verilerden yeniden kurulan çalıştırılabilir dosyalar kullandığını söyledi. ROMULUS ve benzeri kampanyalar da bu tablo içinde, aynı dağıtım tekniklerinin farklı aileleri nasıl üst üste taşıdığını gösteriyor.
Kaynaklar
- blackpointcyber.com
- Analysis of the Slaiclind Malicious Campaign (stormshield.com)
- ClickFix NetSupport RAT: Fake Zillow Campaign | EfficientIP (efficientip.com)
- TRUST#GRAFT: WordPress Admin Attack Deploys PHP Backdoor (securonix.com)