Bronze Sandcastle, Sandboxie’nin DLL sideloading tekniğini tutarlı biçimde kullanarak arka kapı dağıtıyor.
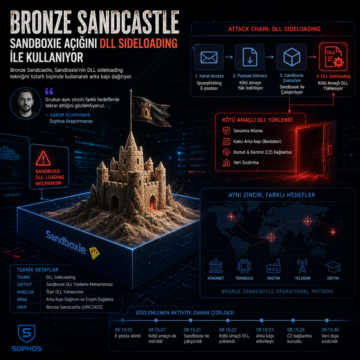


Bronze Sandcastle, Sandboxie’nin DLL sideloading tekniğini tutarlı biçimde kullanarak arka kapı dağıtıyor.
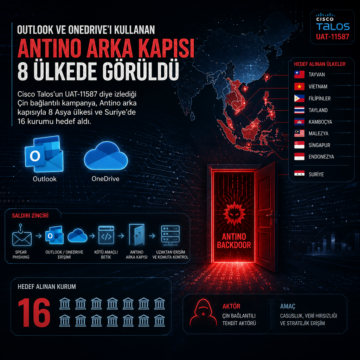
Cisco Talos’un UAT-11587 diye izlediği Çin bağlantılı kampanya, Antino arka kapısıyla 8 Asya ülkesi ve Suriye’de 16 kurumu hedef aldı.
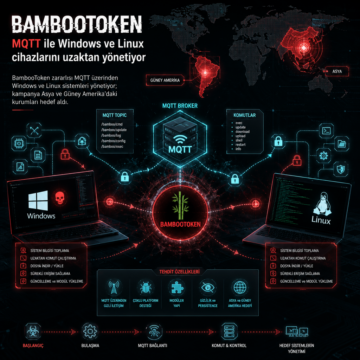
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.
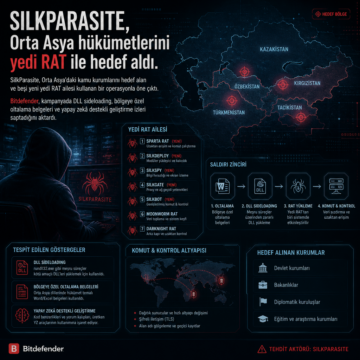
SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.
SloppyLemming adlı tehdit aktörü, 2025-2026 arasında Pakistan ve Bangladeş’te hükümet kurumları ve kritik altyapıları hedef alan iki farklı kötü amaçlı yazılım zinciri kullanıyor. Saldırılar, BurrowShell arka kapısı ve Rust tabanlı keylogger ile gerçekleştiriliyor ve gelişmiş tekniklerle gizlilik sağlanıyor.