

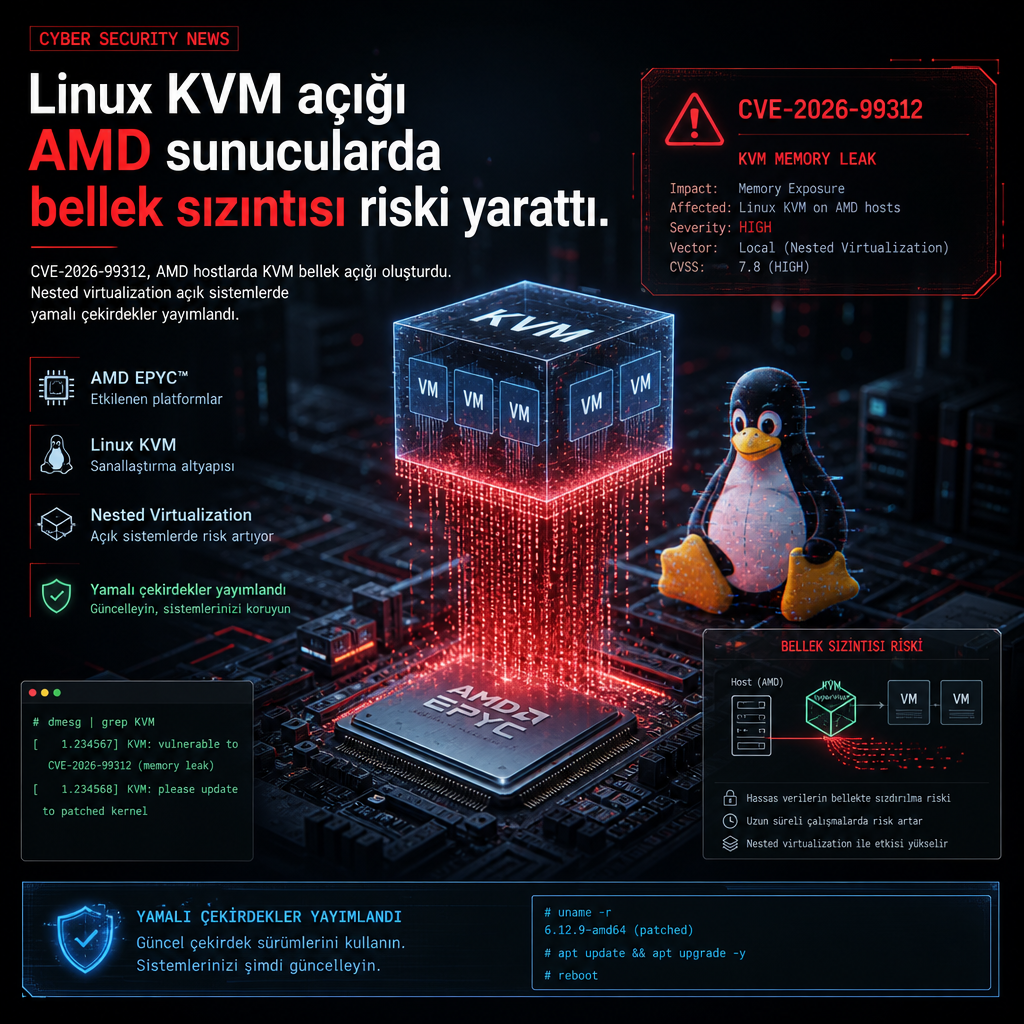
AMD işlemci kullanan ve nested virtualization açık olan Linux sunucularda ortaya çıkan CVE-2026-99312 numaralı KVM açığı, aynı fiziksel makinede çalışan diğer müşterilere ait sanal makinelerin belleğine erişim riskini doğurdu. Yamalanmış çekirdekler yayımlandı.
Açık yalnızca belirli KVM kurulumlarını etkiliyor
Hata, Linux’un Kernel-based Virtual Machine (KVM) katmanında yer alıyor ve yalnızca AMD tabanlı host sistemlerde, nested virtualization özelliği etkinleştirildiğinde devreye giriyor. Bu yapı, bir sanal makinenin içinde yeniden sanallaştırma çalıştırılmasına izin veriyor; bulut ve paylaşımlı altyapılarda sık kullanılan bir senaryo. Konuk sanal makineler bu düzenek içinde host belleğine erişebiliyor.
Paylaşımlı sunucularda bu bellek, başka müşterilerin sanal makinelerini de içerebilir. Böylece açık, tek bir tenant’ı değil, aynı host üzerinde barınan birden fazla iş yükünü ilgilendiriyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-99312
Yama yayımlandı, risk kernel seviyesinde kapanıyor
Güvenlik yaması içeren çekirdek sürümleri yayımlandı. Ayrıntılar sınırlı tutulsa da düzeltme, KVM’in bellek erişim davranışını kapatmaya odaklanıyor. Araştırmacılar, bu tür açıkların saldırganın ayrıcalık yükseltmesi ya da komşu sanal makinelere sıçrama girişimlerinde kullanılabildiğini, özellikle sanallaştırma yoğun ortamlarda yakından izlendiğini belirtiyor.
CVE-2026-99312, host tarafındaki kernel bileşenini hedef aldığı için asıl etki, konuk işletim sisteminden değil yönetilen altyapının merkezinden geliyor. Bu da hatayı, sanallaştırma yığınına güvenen servis sağlayıcılar ve özel bulut kurulumları açısından doğrudan teknik bir mesele haline getiriyor.