

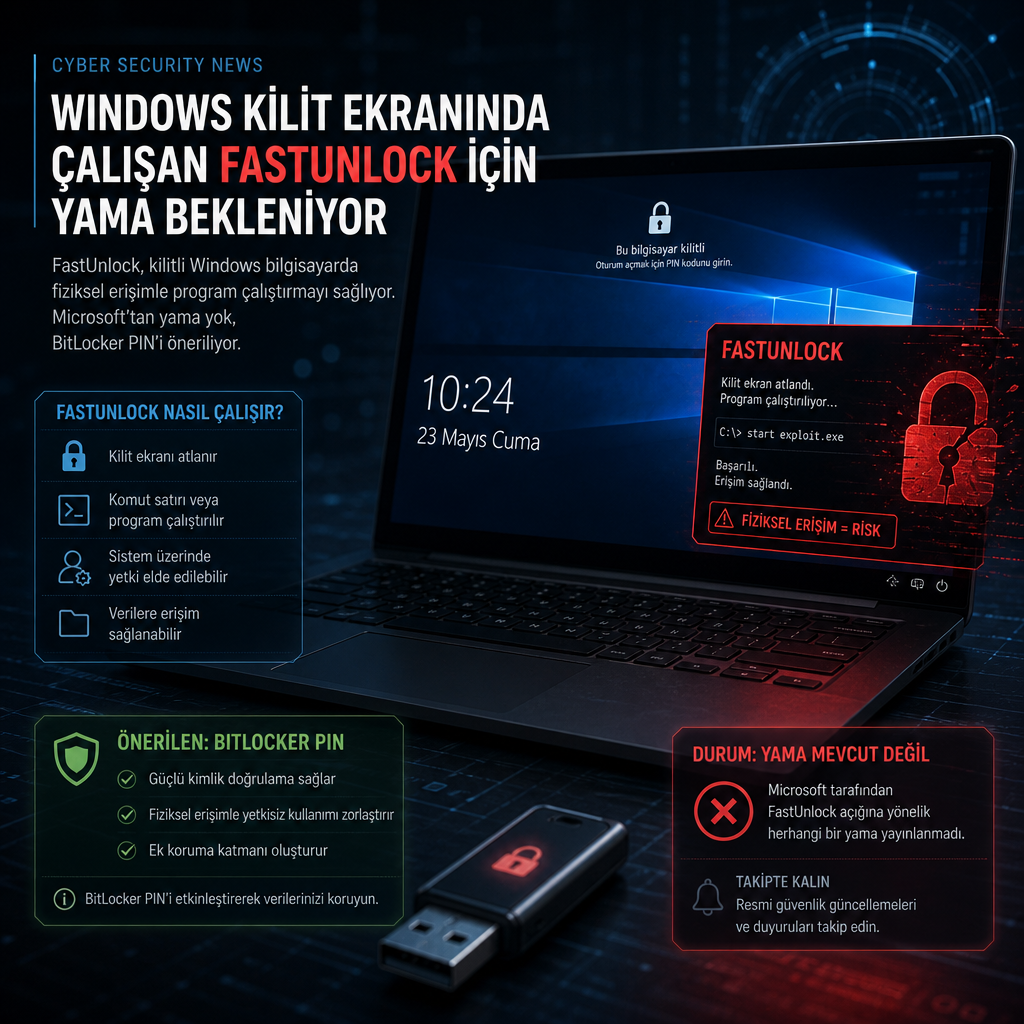
Windows kilit ekranına fiziksel erişimi olan biri, FastUnlock adı verilen yeni bir yöntemle oturum açmadan program çalıştırabiliyor. Açık, kilitli bilgisayarda Microsoft hesabı kurtarma akışı üzerinden ilerleyip Windows’un yerleşik erişilebilirlik aracı Narrator’ı kullanarak ekranı yönlendiren cihazlarda görülüyor; araştırmacının gösterimini aynı gün ThreatLocker da test edip doğruladı.
Teknik, makine üzerinde yönetici yetkisi vermiyor. ThreatLocker’ın incelemesinde elde edilen hesap, şirketin WSIAccount olarak tanımladığı ve yönetici olmayan sınırlı bir kullanıcıydı. Buna rağmen araştırmacı ve güvenlik firması, kilit ekranından program çalıştırılabildiğini gösterdi.
Yöntemi geçen gün GitHub’da paylaşan araştırmacı, MSNightmare ve Nightmare Eclipse takma adlarını kullanıyor. Yayın kısa bir gönderiden ve videodan oluşuyor; saldırının nasıl ilerlediğine dair ayrıntıların önemli kısmı, ThreatLocker’ın bağımsız testinden geliyor. Şirket, aynı gün yayımladığı prova-kavramı yazısında bu tekniğin fiziksel erişim ve hesap kurtarma akışında erişilebilir bir Microsoft hesabı gerektirdiğini aktardı.
FastUnlock’un en çarpıcı yönlerinden biri, BitLocker açık olan cihazlarda da çalışabilmesi. Pek çok Windows bilgisayarda disk şifrelemesi etkin olsa da, TPM donanımı sistem açılırken sürücünün kilidini otomatik açabiliyor. Microsoft’un TPM dokümantasyonu da bu kullanım biçimini, sürücünün “PIN girilmeden” açıldığı senaryo olarak tarif ediyor. Bu nedenle kilit ekranı görünene kadar disk zaten okunabilir durumda oluyor ve bypass tam bu aşamada devreye giriyor.
Bu yöntem BitLocker şifrelemesini kırmıyor, şifreleme anahtarını da ele geçirmiyor. Araştırmacıların gösterdiği şey, cihazın zaten kendi kendine açtığı bir sürücü üzerinde kilit ekranını aşmak. Yani tablo, şifreli bir diski çözmekten daha sınırlı ama başkasının elindeki bir bilgisayar için hâlâ ciddi bir erişim problemi.
ThreatLocker, testi sırasında fiziksel klavyeyle yazı girmeyi her adımda başaramadığını, gerektiğinde ekran klavyesini açabildiğini de not etti. Şirket ayrıca kodu cihaza aktarmak için harici disk kullandığını, bunun tek yol olmadığını belirtti. Narrator üzerinden gezinme için Caps Lock ve ok tuşları gerekiyor; bazı adımlarda da Windows’un yardım akışındaki seçenekler kullanılıyor.
Microsoft tarafından yayımlanmış bir düzeltme yok. Şu ana kadar bu yöntemin gerçek bir saldırıda kullanıldığına dair bir işaret de bulunmadı. Ayrıca etkilenen Windows sürümlerinin resmi bir listesi paylaşılmadı. Bu yüzden, fiziksel erişim ve kurtarma akışında kullanılabilir bir Microsoft hesabı bulunan her sistemin geçici olarak risk altında değerlendirilmesi gerekiyor.
Microsoft’un kendi BitLocker karşı önlem dokümanı, başlangıçta bir PIN eklenmesini öneriyor. Kuruma göre BitLocker anahtarlarını daha iyi koruyan önlemler arasında TPM, Secure Boot ve Measured Boot yer alıyor. Başlangıç öncesi kimlik doğrulaması kapsamında kullanıcı PIN’i, başlangıç anahtarı ya da ikisi birlikte kullanılabiliyor. Cihaz kapalıysa veya hibernasyondaysa bu ek koruma, sistem açılmadan önce devreye giriyor; ancak ekran zaten kilit ekranına gelmişse tek başına yeterli sayılmıyor.
Bu nedenle önerilen geçici yaklaşım, cihazların fiziksel kontrolünü sıkı tutmak ve hassas makinelerde BitLocker’a başlangıç PIN’i eklemek. Microsoft’un karşı önlem rehberi de, kararlı ve fiziksel erişimli saldırganlar karşısında cihazın kapatılması ya da hibernasyona alınması gerektiğini söylüyor. Şirketten resmi bir yama ya da güvenlik bülteni gelene kadar izlenmesi gereken durum da bu.
Kaynaklar
- GitHub – MSNightmare/FastUnlock: FastUnlock : Windows Narrator LockScreen Bypass 0day Vulnerability · GitHub (github.com)
- Proof of Concept for FastUnlock, Windows lock screen bypass from Nightmare Eclipse (threatlocker.com)
- How Windows uses the TPM | Microsoft Learn (learn.microsoft.com)
- BitLocker countermeasures | Microsoft Learn (learn.microsoft.com)