

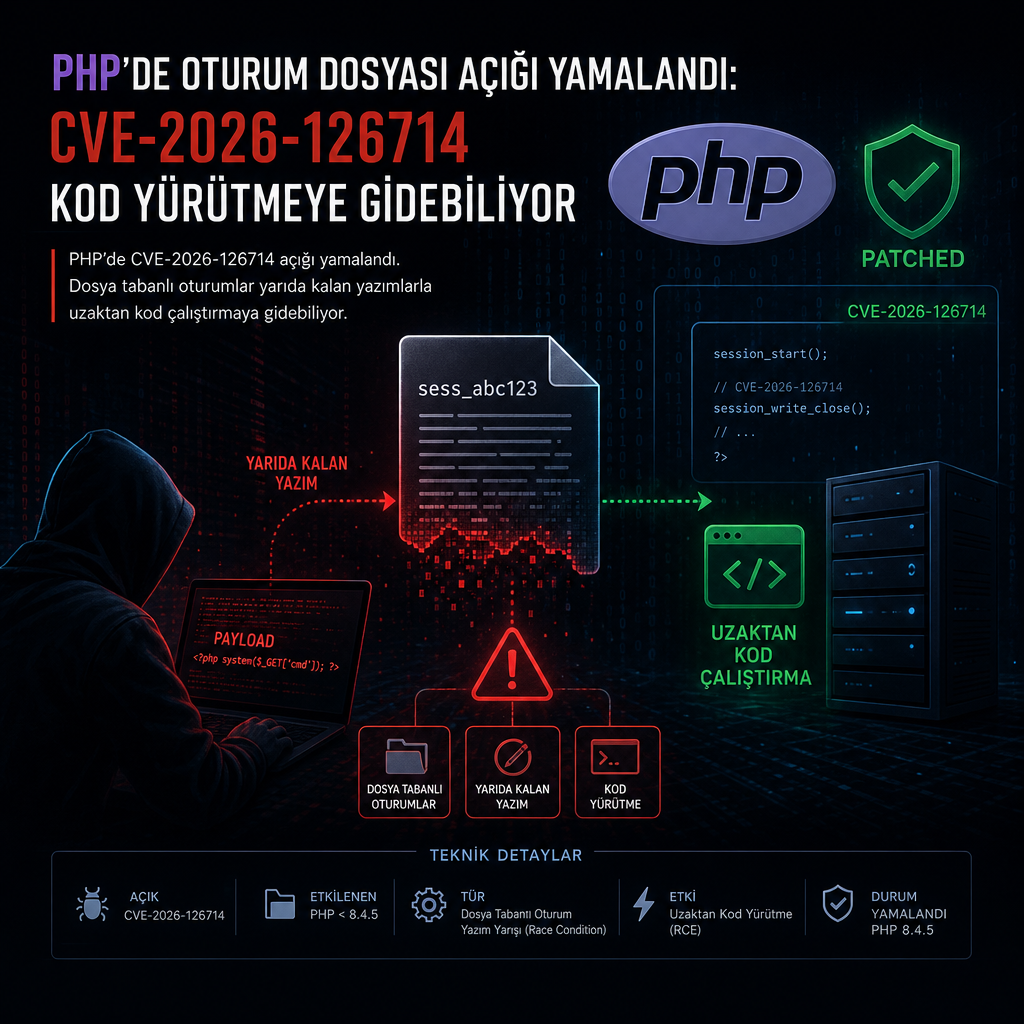
PHP ekibi, dosya tabanlı oturumları kullanan sunucularda uzaktan kod çalıştırmaya kadar uzanabilen kritik bir açığı kapatan yeni sürümleri yayımladı. CVE-2026-126714 olarak izlenen ve CVSS 4.0 tablosunda 9.2 puan alan açık, oturum dosyası yazımı yarıda kesildiğinde saldırganın kontrol ettiği verilerin daha sonra normal oturum verisi gibi işlenmesine yol açabiliyor.
Yama bugün yayımlanan PHP 8.2.36, 8.3.37, 8.4.28 ve 8.5.13 sürümlerinde yer alıyor. Aynı gün çıkan PHP 8.6.0 sürümü de düzeltmeyi içeriyor. Buna karşılık 21 Ekim’de yayımlanan ve PHP2Shell diye anılan iki kritik açığı kapatan sürümler bu düzeltmeyi kapsamıyordu; o gün güncelleme yapan sistemler, bugün yayımlanan yamaları kurana kadar açık kalmaya devam ediyor.
PHP bakımcıları, açığı resmi güvenlik duyurusunda doğruladı. Depthfirst adlı güvenlik şirketi ise bulgunun kendi araştırma ekibi tarafından tespit edilip bakıma bildirildiğini açıkladı ve zafiyeti phpAfterShell adıyla duyurdu. Kuruluşa göre açık PHP’nin dosya tabanlı oturum işleyicisinde bulunuyor; Redis, veritabanı ya da başka bir depolama kullanan oturumlar bu kusurun dışında kalıyor.
Hangi sürümler risk altında
Duyuruya göre etkilenen sürümler PHP 8.2’de 8.2.36’dan önceki, PHP 8.3’te 8.3.37’den önceki, PHP 8.4’te 8.4.28’den önceki ve PHP 8.5’te 8.5.13’ten önceki paketler. PHP 8.1 ve daha eski sürümler yaşam döngüsünü tamamladığı için resmi olarak desteklenmiyor; ancak şirket, yamalanmamış eski derlemelerin hâlâ risk altında olduğunu belirtiyor. Mitigasyon amaçlı yayınlanan 7.4, 8.0 ve 8.1 dallarındaki eski EOL paketleri ise bu kusurdan etkilenmiyor.
PHP’nin çekirdek oturum işleyicisi, dosyaya yeni veriyi yazarken mevcut içeriği tamamen sıfırlamıyor. Yazma işlemi yarıda kesilirse dosyanın başında yeni oturumun bir kısmı, sonunda ise eski oturumun kalıntıları birlikte kalabiliyor. Kilit mekanizması aynı dosyaya paralel erişimi engelliyor, ancak yarıda kalmış bir yazmayı atomik hale getirmiyor.
Depthfirst araştırmacıları, saldırının her zaman oturum açmış bir kullanıcı gerektirmediğini; uygulamanın oturum yönetimini nasıl sunduğuna bağlı olarak uzaktan tetiklenebildiğini aktardı. İnceledikleri yolda saldırgan, PHP’nin yükleme ilerlemesini oturum içine kaydettiği upload progress özelliğini kullanıyor. Özellik açıksa, çok parçalı bir dosya yüklemesi daha uygulamanın kendi kodu çalışmadan önce oturum dosyasına yazma işlemi başlatabiliyor. Uygulamanın ayrıca bir yükleme sayfası sunması gerekmiyor; daha sonra oturum açan herhangi bir sayfa yeterli olabiliyor.
Araştırma notlarında, aynı temel kusurun uygulama büyük ve kullanıcı kontrollü dizgileri oturum içinde tuttuğunda da ortaya çıkabileceği belirtiliyor. Yani saldırı yolu yalnızca upload progress ile sınırlı değil; oturum içine aktarılan saldırgan kontrollü veri, yazma işlemi yarıda bırakılırsa benzer etki yaratabiliyor.
Nasıl kod çalıştırmaya dönüşüyor
Araştırmacıların teknik analizine göre saldırının ilk aşaması, oturum dosyasına yapılan eksik yazmanın ardından bozulmuş içeriğin bir sonraki session_start() çağrısıyla tekrar okunması. PHP, oturum verilerini geri yüklerken kendi serileştirme ve nesne açma mekanizmasını kullanıyor. Dosyada kalan eski ve yeni parçalar dikkatli biçimde örtüştürüldüğünde, daha önce sıradan bir dizgenin parçası olan baytlar ayrı bir seri nesne kaydı gibi yorumlanabiliyor.
Bu aşamada saldırganın hedefi, uygulamanın bir sonraki oturum okumasında saldırganın yerleştirdiği nesneyi bellekte oluşturmak. Depthfirst’in kamuya açık ispatında zararsız bir yerleşik nesne olan stdClass kullanıldı. Ekibin aktardığına göre bu nesne, dosya karıştıktan sonra oturum içinde görünür hale geliyor.
PHP’nin 21 Ekim’deki acil yaması, aynı işleyiş zincirinin daha önceki bir ayağını kapatmıştı. Araştırmacılar, “ilk istismarın çalışmayı bıraktığını, fakat alttaki problemin yerinde durduğunu” söylüyor. O yamada bakımcılar, upload-progress anında hangi sınıfların yüklenebileceğini sınırlandırdı; ancak dosya yazma adımı değişmedi. Nesne verisi hâlâ diske yazılıyor ve daha sonra sıradan bir istek session_start() çağırdığında aktif hale gelebiliyordu.
Saldırının çalışması için yazmanın tam doğru anda kesilmesi gerekiyor. PHP bakımcıları, bunu threaded PHP derlemelerinde başka bir iş parçacığında oluşan sert bellek sınırı hatasının sağlayabileceğini belirtiyor; bu durum işlemeyi ortasında sonlandırabiliyor. Araştırmacıların kendi Linux testlerinde PHP’nin yürütme zaman aşımı, yazma bitene kadar devreye girmediği için onlar worker sürecini ortasında durdurmak amacıyla out-of-memory sonlandırması kullandı.
Takılan nesne, temiz bir çalışmada on birinci denemede göründü. Araştırmacılar bu sayının kod çalıştırmanın kaç denemede başarıldığını değil, dosyayı sunucularında doğru duruma getirme girişimlerini ölçtüğünü vurguluyor.
Kendi zincirlerinin uygulamadan bir gadget gerektirmediğini de aktaran ekip, PHP’nin yerleşik sınıflarından birindeki bellek bozulmasına dayanan ikinci bir kusur kullandıklarını söylüyor. Ayrıntıları koordineli açıklama süreci için şimdilik saklıyorlar ve bu ikinci hatanın bugünkü sürümlerde düzeltilip düzeltilmediğini de henüz açıklamadılar.
Aynı teknik, oturum içindeki sıradan değerleri de değiştirebiliyor. Araştırmacıların aktardığına göre saldırgan, oturum verisinin içine kullanıcının kim olduğu, hangi yetkilere sahip bulunduğu ya da bir CSRF belirteci gibi değerleri yerleştirip uygulamanın bunları daha sonra doğru sanmasını sağlayabiliyor.
PHP bakımcıları, güncelleme sonrası oturum dosyasının her yazma işleminden önce sıfırlandığını ve sıfırlama başarısız olursa yazmanın durdurulduğunu söylüyor. Böylece yarıda kesilen bir yazma oturum verisini kaybettirebilir, ancak eski verinin kuyruk kısmını bırakıp saldırgana kullanabileceği bir kalıntı üretmiyor.
Güncellemeler ayrıca upload progress özelliğini varsayılan olarak kapatıyor. PHP kaynak kodunun 21 Ekim sürümleriyle bugünkü sürümleri karşılaştıran incelemeye göre özellik 8.2.35, 8.3.36, 8.4.27 ve 8.5.12’de açık geliyor; 8.2.36, 8.3.37, 8.4.28, 8.5.13 ve 8.6.0’da ise kapalı. Sürüm notları bu değişikliği ayrıca açıklamıyor. Örnek php.ini dosyalarında ilgili ayar hâlâ yorum satırı halinde görünüyor; dolayısıyla bir dağıtım paketi, barındırma paneli ya da özel php.ini ayarı özelliği yeniden açarsa, güncellemeden sonra da açık kalabiliyor.
Bugün yayımlanan düzeltme, aynı zamanda başka PHP güvenlik açıklarını da kapatıyor. Linux dağıtım paketleri, sürüm numarasını değiştirmeden bu yamayı içerebileceği için, yalnızca numaraya bakmak bir sunucunun güvenli olup olmadığını göstermeyebiliyor.
PHP 8.2.36, 8.3.37, 8.4.28 ve 8.5.13 için yayımlanan düzeltmenin ayrıntıları şu güvenlik duyurusunda yer alıyor: https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp. CVE kaydı için: https://nvd.nist.gov/vuln/detail/CVE-2026-126714
Kaynaklar
- Partially overwritten session files can lead to remote code execution · Advisory · php/php-src · GitHub (github.com)
- phpAfterShell (depthfirst.com)
- PHP: PHP 8 ChangeLog (php.net)
- phpAfterShell: From Interrupted Session Writes to Remote Code Execution | depthfirst (depthfirst.com)