Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
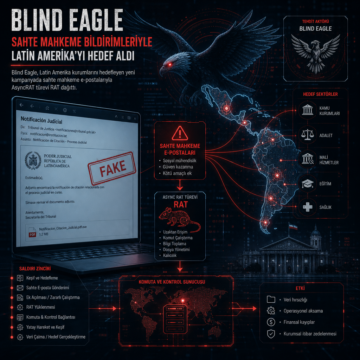


Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
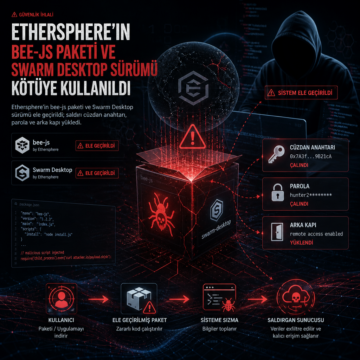
Ethersphere’in bee-js paketi ve Swarm Desktop sürümü ele geçirildi; saldırı cüzdan anahtarı, parola ve arka kapı yükledi.
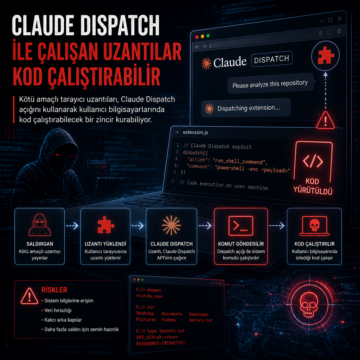
Kötü amaçlı tarayıcı uzantıları, Claude Dispatch açığını kullanarak kullanıcı bilgisayarlarında kod çalıştırabilecek bir zincir kurabiliyor.
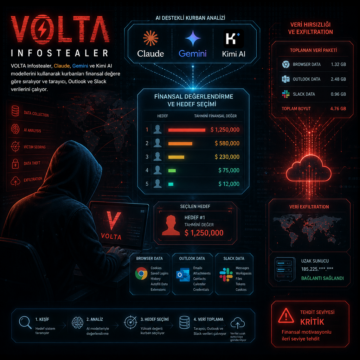
VOLTA infostealer, Claude, Gemini ve Kimi AI kullanarak kurbanları finansal değere göre sıralıyor; tarayıcı, Outlook ve Slack verilerini çalıyor.
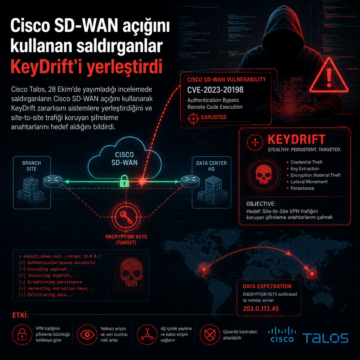
Cisco Talos, 28 Ekim’de yayımladığı incelemede saldırganların Cisco SD-WAN açığını kullanarak KeyDrift zararlısını sistemlere yerleştirdiğini ve…
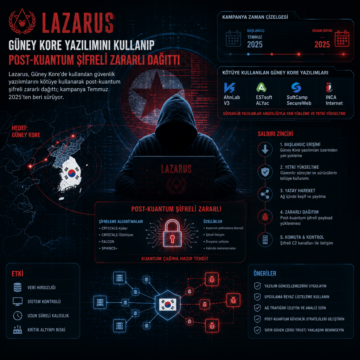
Lazarus, Güney Kore’de kullanılan güvenlik yazılımlarını kötüye kullanarak post-kuantum şifreli zararlı dağıttı; kampanya Temmuz 2025’ten beri sürüyor.
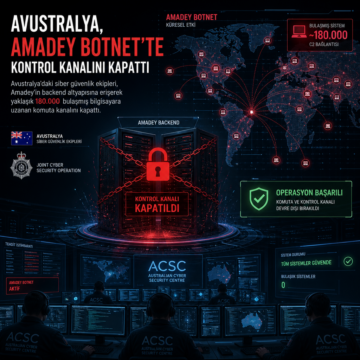
Avustralya’daki siber güvenlik ekipleri, Amadey’in backend altyapısına erişerek yaklaşık 180.000 bulaşmış bilgisayara uzanan komuta kanalını kapattı.
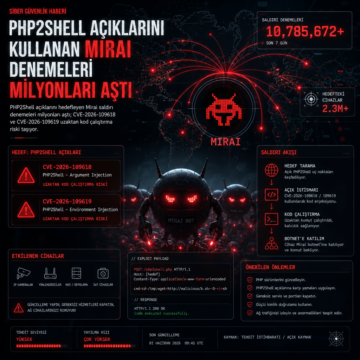
PHP2Shell açıklarını hedefleyen Mirai saldırı denemeleri milyonları aştı; CVE-2026-109618 ve CVE-2026-109619 uzaktan kod çalıştırma riski taşıyor.
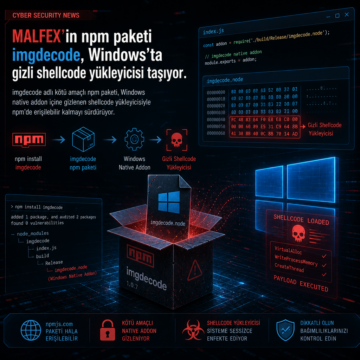
imgdecode adlı kötü amaçlı npm paketi, Windows native addon içine gizlenen shellcode yükleyicisiyle npm’de erişilebilir kalmayı sürdürüyor.
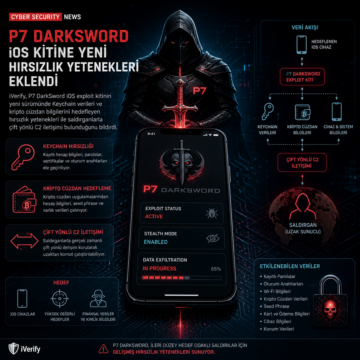
iVerify, P7 DarkSword iOS exploit kitinin yeni sürümünde Keychain verileri ve kripto cüzdan bilgilerini hedefleyen hırsızlık yetenekleri ile…