

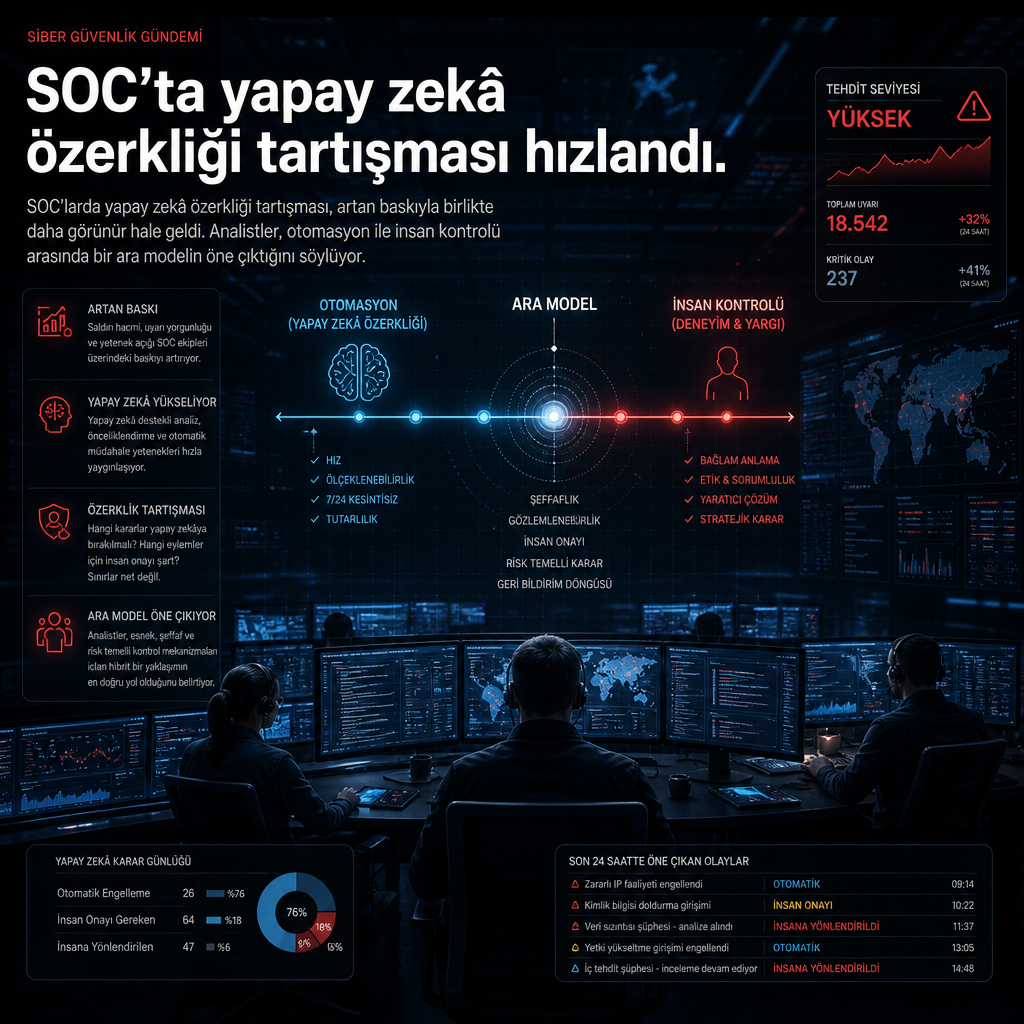
Siber güvenlik operasyon merkezlerinde yapay zekânın ne kadar bağımsız hareket edebileceği tartışması, kurumların üzerindeki baskı arttıkça daha görünür oldu. 7/24 alarm akışı, sınırlı analist kapasitesi ve sürekli değişen tehditler, SOC ekiplerini otomasyon ile insan müdahalesi arasındaki çizgiyi yeniden düşünmeye zorluyor.
Tehdit avı, alarm sınıflandırma, olay önceliklendirme ve ilk müdahale adımları, bu tartışmanın en çok yoğunlaştığı alanlar arasında yer alıyor. Savunma tarafında kullanılan araçlar, yanlış yapılandırma ya da hatalı karar zincirleri de üretebildiği için, özerklik konusu yalnızca verimlilik değil kontrol meselesi olarak da ele alınıyor.
Otomasyon büyürken kontrol kimde kalacak
Analistler, SOC içinde yapay zekânın tamamen bağımsız karar vermesinden çok, belirli görevlerde insan analistleri destekleyen bir ara modelin öne çıktığını aktarıyor. Bu modelde sistemler, yüksek hacimli uyarıları ayıklıyor, tekrar eden işlemleri hızlandırıyor ve şüpheli etkinlikleri önceliklendiriyor. Kritik olaylarda nihai karar ise hâlâ insan operatörde kalıyor.
İncelemelerde, kimlik doğrulama trafiği, uç nokta telemetrisi ve ağ kayıtları gibi farklı kaynakların aynı karar zincirinde birleştirilmesinin SOC verimliliğini artırabildiği belirtiliyor. Buna karşın modelin eğitim verisi, yanlış pozitif oranı ve otomatik aksiyonların geri alınabilirliği, kurumların en çok sorguladığı başlıklar arasında bulunuyor.
Yapılan son değerlendirmeler, güvenlik ekiplerinin yapay zekâyı yalnızca olayları tespit etmek için değil, saldırı yüzeyini anlamlandırmak ve analist yükünü azaltmak için de kullandığını gösteriyor. Ancak bu kullanımın özerkliğe ne kadar yaklaşacağı, kurumların kabul ettiği risk eşiğine ve denetim mekanizmalarına bağlı kalıyor.
Bugün SOC’larda tartışılan nokta, yapay zekânın var olup olmaması değil, hangi adımda ne kadar yetki alacağı. Operasyon ekipleri için asıl soru, hız kazandıran otomasyon ile denetlenebilir güvenlik süreçleri arasındaki dengeyi nasıl kuracakları olarak öne çıkıyor.