

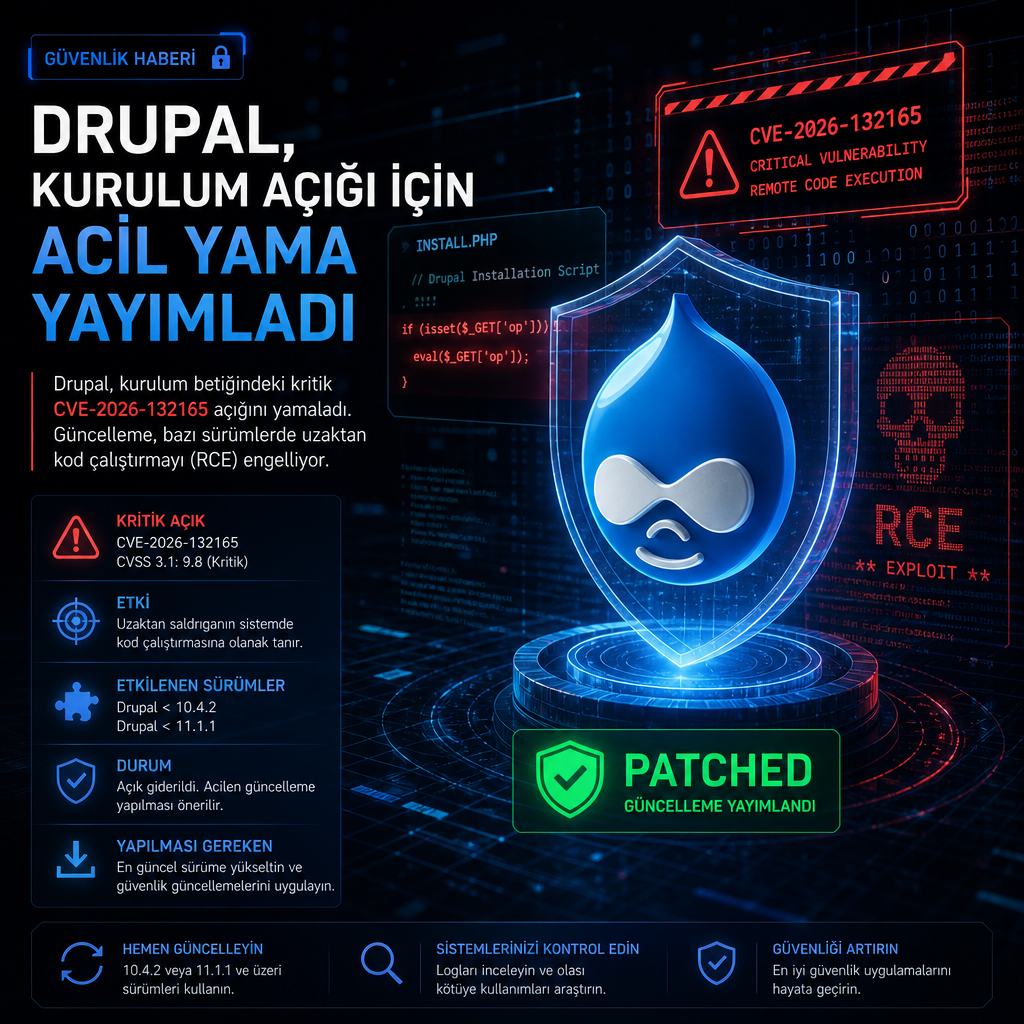
Drupal, çekirdek pakette yer alan kurulum betiğindeki kritik bir açığı kapattı. Kimliği doğrulanmamış saldırganların siteyi ele geçirmesine ya da uzaktan kod çalıştırmasına yol açabilen hata CVE-2026-132165 olarak izleniyor; etkilenen sürümler için düzeltme paketleri dün yayımlandı.
Drupal Güvenlik Ekibi’nin duyurusuna göre açık, proje risk ölçeğinde 25 üzerinden 18 puanla “kritik” sınıfında değerlendirildi. İstismar için karmaşık bir zincir gerektiği belirtilse de duyuruda kamuya açık bir proof-of-concept bulunduğu, yani çalışır bir örnek kodun zaten mevcut olduğu not edildi. Şu aşamada aktif saldırı bildirimi yapılmadı.
Açığın merkezinde, Drupal çekirdeğinin her kopyasında bulunan /core/install.php dosyası yer alıyor. Kurulum tamamlandıktan sonra da sistemde kalmaya devam eden bu dosya, varsayılan .htaccess kuralları tarafından engellenmiyor. Bu nedenle dosyayı kapatma sorumluluğu site yöneticilerine bırakılıyor. Güvenlik notunda, bazı saldırı yollarının web sunucusunun settings.php dosyasına yazma izni verememesi veya bu dosyanın izinlerini değiştirememesi halinde tıkandığı da aktarıldı.
Drupal ekibi, hafta başında yayımladığı ön bildirimde site sahiplerinden güncelleme için zaman ayırmalarını istemiş ve saldırı araçlarının saatler ya da günler içinde geliştirilebileceği uyarısını yapmıştı. Dünkü yama ile birlikte düzeltme alan sürümler netleşti: 10.6.22’nin altındaki tüm sürümler etkileniyor. Drupal 11 tarafında ise 11.0.0 ile 11.3.22 arası ve 11.4.0 ile 11.4.13 arası tüm yayınlar açık kapsamında.
Yayımlanan düzeltmeye göre Drupal 11.4.x kullanıcılarının 11.4.13’e, 11.3.x kullanıcılarının 11.3.22’ye, 10.6.x kullanıcılarının ise 10.6.22’ye yükseltme yapması gerekiyor. Ekibin tavsiyesi, yükseltme sonrası da kurulum betiğinin erişime kapatılması yönünde. Henüz güncelleme yapamayan siteler için dün güncellenen kurulum rehberi üç yöntem sıralıyor: web sunucusu yapılandırmasında deny kuralı eklemek, .htaccess kuralı kullanmak ya da dosyayı silip Composer betikleriyle yeniden oluşmasını engellemek.
Drupal Steward koruma hizmetini kullanan sitelerin bilinen saldırı yollarına karşı zaten korunduğu ifade edildi. Buna rağmen ekip, yeni istismar yolları ortaya çıkabileceği için güncellemenin yine de yapılması gerektiğini belirtti.
Açık tüm desteklenen dalları kapsamıyor. Drupal 11.2.x ve daha eski sürümler, 10.5.x ve daha eski sürümler ile Drupal 8 ve 9 artık yaşam döngüsünün dışında olduğu için yama almıyor. Projenin destek takvimine göre Drupal 11.3.x ve Drupal 10 için güvenlik kapsamı aralık ayında tamamen sona erecek.
Drupal.org üzerinde kullanım verisi paylaşan 528.430 siteden 154.485’inin, yani yaklaşık yüzde 29’unun, 8 Kasım haftasında yaşam döngüsü sona ermiş sürümler üzerinde çalıştığı kaydedildi. Açığı bulan taraf ise Anthropic’in OSS Scanner servisi oldu. Şirketin 8 Ekim’de duyurduğu bu otomatik sistem, açık kaynak projelerde zafiyet arıyor; opt-in yapan projelerde bulgular insan incelemesi olmadan bakımcıya ulaştırılıyor. Her bildirimle birlikte bir yeniden üretim adımı ve varsa aday yama da gönderiliyor.
Drupal Güvenlik Ekibi, 2 Kasım’da yaptığı ayrı bir açıklamada, yapay zeka araçlarıyla ilişkilendirdiği güvenlik bildirimi patlamasının mevcut kaynaklarla sürdürülebilir olmadığını söylemişti. Ekip, 2027’den itibaren çekirdek küçük sürümler için güvenlik desteğini 12 aydan 8 aya indireceğini de duyurmuştu.
Bu yama, Drupal çekirdeğinde iki ay içinde kapatılan ikinci kritik uzaktan kod çalıştırma açığı oldu. Bundan önce 14 Ekim’de yamalanan Field UI açığında da en az bir istismar yolu oturum açmayı gerektirmiyordu. Her iki olay da Drupal ekibinin çekirdek tarafında saldırganın doğrudan kod çalıştırmasına izin verebilen hatalarla yeniden uğraştığını gösteriyor.
CVE kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-132165
Kaynaklar
- Client Challenge (drupal.org)
- Client Challenge (drupal.org)
- Client Challenge (drupal.org)
- Client Challenge (drupal.org)