VasyGrek operasyonunda üç şüpheli gözaltına alındı; MVD, phishing, 660 bin rublelik kayıp, araçlar ve 2026 saldırılarını anlattı.
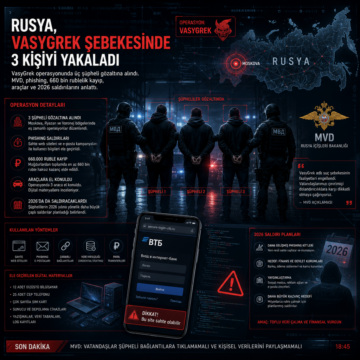


VasyGrek operasyonunda üç şüpheli gözaltına alındı; MVD, phishing, 660 bin rublelik kayıp, araçlar ve 2026 saldırılarını anlattı.
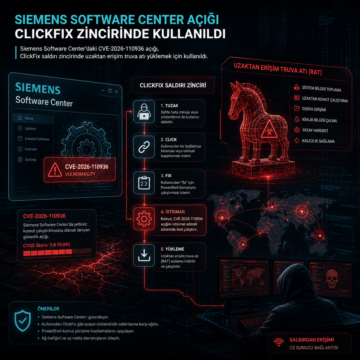
Siemens Software Center’daki CVE-2026-110936 açığı, ClickFix saldırı zincirinde uzaktan erişim truva atı yüklemek için kullanıldı.
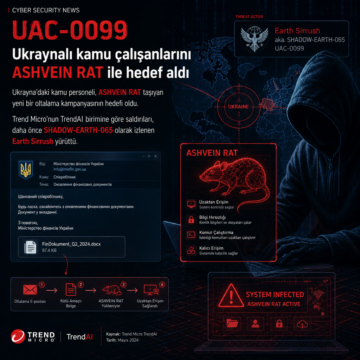
Ukrayna’daki kamu personeli, ASHVEIN RAT taşıyan yeni bir oltalama kampanyasının hedefi oldu.
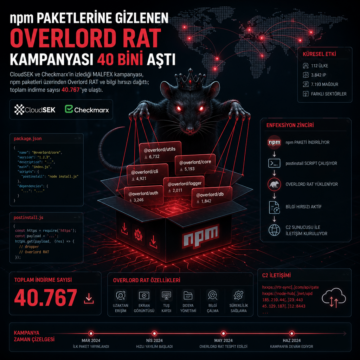
CloudSEK ve Checkmarx’in izlediği MALFEX kampanyası, npm paketleri üzerinden Overlord RAT ve bilgi hırsızı dağıttı; toplam indirme sayısı 40.767’ye ulaştı.
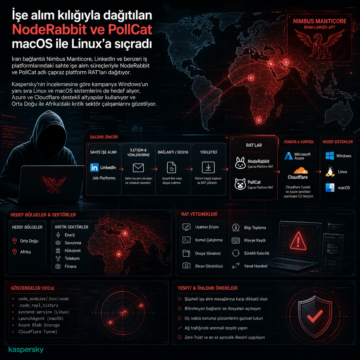
İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…

SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.

Microsoft ve ReliaQuest, otel ve konaklama ağlarında captive portal üzerinden yapılan bir yönlendirme operasyonunu ortaya çıkardı. Saldırganlar sahte güncelleme sayfaları, ClickFix yönergeleri ve Microsoft’un device code authentication akışını kullanarak CornFlake ve ChocoShell gibi zararlı yazılımlar ile token hırsızlığına yöneldi. Operasyon CaptiveCrunch adıyla izleniyor; Microsoft bunu Storm-2945’e bağlıyor.

Socket, Joyfill ekosistemine ait iki npm paketinde import anında çalışan ve Tron, Aptos ile BNB Smart Chain üzerinden ikinci aşama yükleri çeken kötü amaçlı bir JavaScript implantı bulduğunu açıkladı. Araştırmaya göre paketler, DEV#POPPER ve PolinRider ile ilişkili örüntüler taşıyor; son aşamadaki kod Node.js RAT ve Python infostealer yetenekleriyle kimlik bilgileri, tarayıcı verileri, Git kayıtları ve geliştirme araçlarına ait dosyaları hedef alıyor.

Android cihazları hedef alan Flying Eagle RAT, suç gruplarının Telegram kanallarında dolaşırken 170 internet sunucusunda iz bıraktı. Hunt.io ve NetAskari, sahte “公安一网通办” uygulamasıyla dağıtılan çerçevenin ödeme parolalarını, tuş vuruşlarını, ekran kaydını ve kamera erişimini kullandığını; kaynak kodunun ise 388 MB’lık bir arşiv üzerinden yayıldığını aktardı.

QuimaRAT, Java tabanlı ve Windows, Linux ile macOS üzerinde çalışabilen yeni bir uzaktan yönetim aracı olarak ortaya çıktı. Modüler yapısı ve çok formatlı paketleme yetenekleriyle zararlı yazılım, çeşitli platformlarda kalıcılık sağlayabiliyor ve gelişmiş gizlilik önlemleri kullanıyor. Siber güvenlik uzmanları, bu tür tehditlere karşı çok katmanlı savunma stratejileri geliştirmeli.