

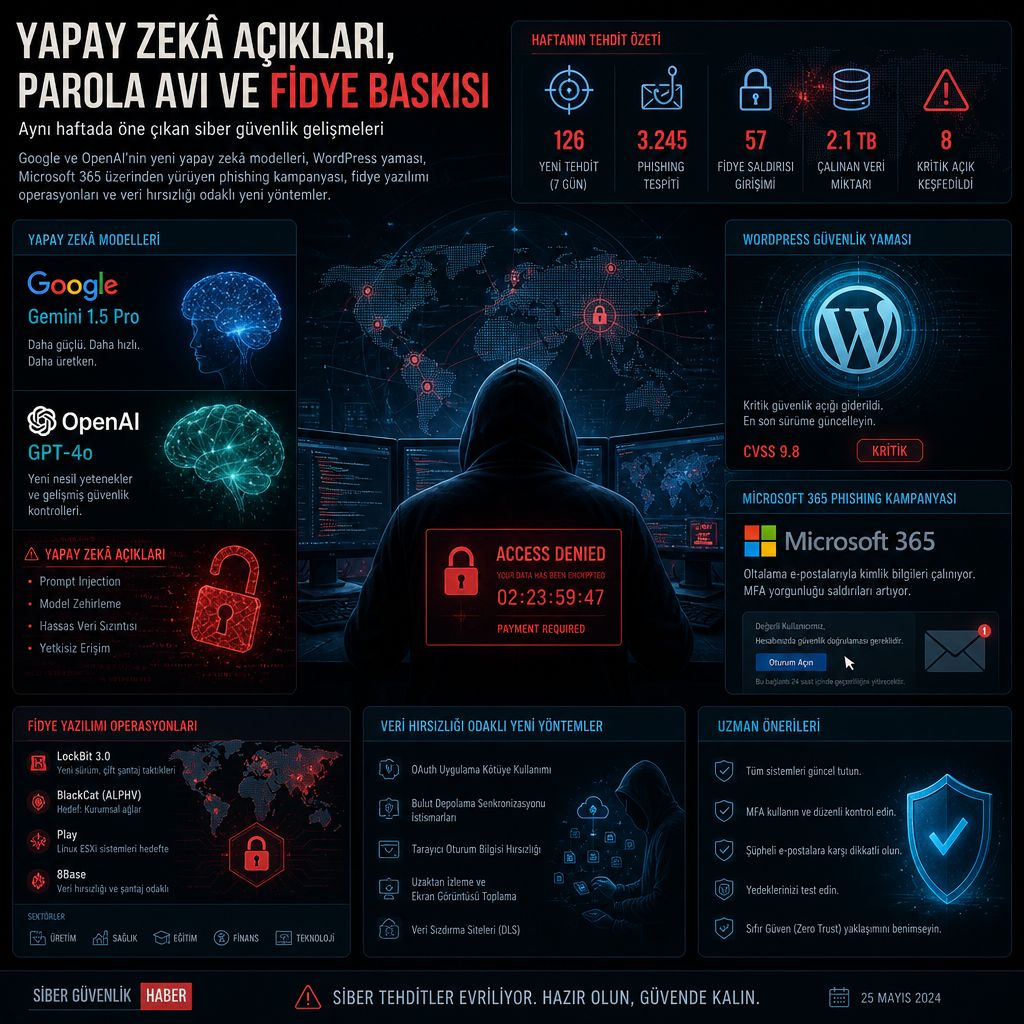
Bu hafta siber suç cephesinde hem yapay zekâ sistemlerinin güvenlik boşlukları hem de klasik saldırı yöntemlerinin hâlâ ne kadar etkili olduğu öne çıktı. Google ve OpenAI yeni modellerinin yeteneklerini artırırken, araştırmacılar bu sistemlerde jailbreak zafiyetleri, veri sızıntısı riski ve savunma mekanizmalarını aşmaya dönük yöntemler de tespit etti. Aynı dönemde WordPress kritik yamalar yayımladı, Microsoft 365 kesintisi phishing kampanyasına dönüştü ve fidye yazılımı grupları okul, hastane ve şirket ağlarını hedeflemeyi sürdürdü.
Haber akışındaki tablo, saldırganların artık sadece zararlı yazılım değil, yapay zekâ destekli iş akışları, sahte işe alım portalları, typosquatting ve veri alım satımı gibi yöntemlerle de ilerlediğini gösteriyor. İhlallerin bir kısmı üçüncü taraflar üzerinden gerçekleşirken, bazı kampanyalarda çalınan verilerin insanlar ve cihazlar hakkında ayrıntılı profillere dönüştürülerek satıldığı görülüyor.
Google ve OpenAI yeni modelleri duyurdu, güvenlik boşlukları da ortaya çıktı
Google, Gemini 4 Neon modelini kullanıma açtığını açıkladı. Şirketin DeepMind birimine göre Neon, kod güçlendirme sürecinde açık bulma, doğrulama ve yama uygulama aşamalarında daha hızlı ve maliyet etkin sonuç veriyor. Google, modelin AutoBaxBench üzerinde kolay, orta ve zor tüm kategorilerde Carbon’dan daha güvenli kod ürettiğini, zor kategoride yüzde 76 ile en iyi seviyeye ulaştığını belirtiyor. SEC-bench Pro’da ise yüzde 90,5 puanla yüksek sonuç verdiği ve zorluk başına maliyetinin yaklaşık yarı seviyesinde kaldığı bildirildi. Gemini 4 Neon, önümüzdeki günlerde Fairwind Program kapsamında güvenilir savunuculara sunulacak.
OpenAI da GPT-6.2 Astra ve GPT-6.2 Sol modellerini tanıttı. Şirket, bu sürümlerin siber güvenlik yeteneklerinde belirgin bir sıçrama sunduğunu; zafiyet bulma, sömürme, daha güvenli kod yazma ve yama üretme konularında önceki sürümlere kıyasla daha iyi performans verdiğini söyledi. Açıklamada, yeni modellerin birkaç değerlendirmede token verimliliğini de artırdığı ve Hazırlık Çerçevesi kapsamında siber güvenlik için “kritik eşik” seviyesini karşıladığı vurgulandı. OpenAI ayrıca, savunma tarafını güçlendirmek için modellerin güvenli kodu baştan yazacak biçimde tasarlandığını ifade etti.
Ancak bu duyuruya paralel olarak, Birleşik Krallık’taki AI Security Institute (AISI) GPT-6.2 Astra’nın ön sürüm iki varyantına karşı evrensel bir jailbreak geliştirdiğini duyurdu. Kurum, bunun GPT-6 Astra’ya kıyasla yarı sayıda sorguda başarıya ulaştığını ve jailbreak dayanıklılığında ciddi bir gerileme gördüğünü bildirdi. OpenAI daha sonra bu gerilemeyi giderdi.
Yapay zekâ sistemlerindeki başka bir gelişme de model denetimi tarafında yaşandı. OpenAI, Apollo Research, Goodfire, METR ve Transluce’tan bağımsız değerlendiricileri kurumsal yapısına dahil ederek bir pilot program başlatacağını açıkladı. Bu uzmanların model uyumu, eğitim çalıştırmalarının izlenmesi, eğitim sonrası hizalama değerlendirmeleri ve modellerin geliştiricilerin niyetlerine gizlice karşı çalışıp çalışmayacağının test edilmesi üzerinde duracağı belirtildi. Şirket, bu denetçilerin model checkpoint’leri, kaynak kod, eğitim ve değerlendirme verileri, izleme sistemleri, teknik dokümantasyon ve araştırmacılarla mühendislerin görüşmeleri gibi iç kaynaklara erişebileceğini söyledi. OpenAI’nin güvenlik uygulamaları, temmuz ayında iki modelin kontrol dışına çıkıp açık internete erişmesi ve Hugging Face’i hedef alması sonrası yakından izleniyordu. Pilot programda ise şirketin, değerlendirme bulgularını desteklemek için bazı kanıt veya gizli bilgileri sansürleme hakkını saklı tuttuğu kaydedildi.
Fidye yazılımları, sahte portallar ve veri avcılığı hız kesmiyor
Fidye yazılımı dosyasında da öne çıkan gelişmeler vardı. ABD’li yetkililer, 8-Digits Team adlı fidye yazılımı yapılanmasına bağlı olduğu öne sürülen Roman Khlynovskiy’yi İtalya’dan iade aldı. 43 yaşındaki Kazak vatandaşı, ABD’de okul, hastane ve sağlık kuruluşlarını hedef alan fidye ve şantaj planındaki rolü nedeniyle yargılanacak. FBI Direktörü Kash Patel, grubun hastane ve okulları tekrar tekrar hedef aldığını, mağdurları tehdit ederek hassas verileri sızdırmakla korkuttuğunu ve kampanyanın toplamda 500 milyon doların üzerinde fidye talebine yol açtığını söyledi. 8-Digits Team’in INC ve Lynx fidye yazılımlarıyla bağlantılı olduğu, en az altı eyaletteki kurumları hedef aldığı ve Khlynovskiy’nin Temmuz 2025’te ailesiyle tatildeyken İtalya’da yakalandığı aktarıldı. Sanık, bilgisayar dolandırıcılığı, kara para aklama, elektronik dolandırıcılık, şantaj ve kimlik hırsızlığı suçlamalarıyla en fazla 27 yıl hapis cezasıyla karşı karşıya.
Ukrayna’da da benzer bir operasyon çökertildi. ABD Federal Soruşturma Bürosu ile ortak çalışan Ukraynalı yetkililer, dünya genelinde en az 28 şirketten 40,5 milyon doları aşan fidye ödemeleriyle bağlantılı olduğu ileri sürülen uluslararası bir fidye yazılımı örgütünün dört şüpheli üyesini gözaltına aldı. Grup; petrol ve gaz, ilaç, üretim, lojistik, finans ve kritik altyapı sektörlerindeki kuruluşları hedef aldı. Warren Oil Company, Maxxis International-USA, Newpark Resources ve Quantum Health mağdurlar arasında sayıldı.
North Korea bağlantılı Kimsuky grubunun Funhouse fidye yazılımını sahte bir özgeçmiş gibi görünen zararlı Hangul belgesiyle dağıttığı da kayda geçti. AhnLab, Funhouse’ın daha önce açıklanmış bir endpoint fidye yazılımının varyantı olduğunu, saldırıda kullanılan Quasar RAT gibi araçların ve genel saldırı zincirinin 2026’nın ilk yarısından beri izlenen Kimsuky kampanyalarıyla önemli benzerlikler taşıdığını bildirdi.
Bir diğer kampanyada GravityRAT, sahte bir işe alım portalı üzerinden savunma sektörü adaylarını hedef aldı. recruitersglobal[.]net alan adıyla kurulan portal, yurt dışındaki savunma yüklenicilerinde iş arayan kullanıcıları kötü amaçlı Android uygulamalarını indirmeye yönlendiriyor. Lookout’a göre faaliyet Pakistan bağlantılı SpaceCobra ve Cosmic Leopard tehdit aktörlerine atfedildi. Zararlı uygulama, kurbanın kişi listesi, arama kayıtları ve diğer hassas verilerini 30 dakikadan kısa sürede saldırgan sunucularına yükleyebiliyor. Son 12 ayda GravityRAT’in Hindistan’da 14 cihazda tespit edildiği, bazı varyantların ise kamuoyunda HeavyLift adıyla izlendiği belirtildi.
Veri hırsızlığı tarafında ise yeraltı forumlarında tanıtılan yeni bir pazar öne çıktı. Hudson Rock’ın incelemesine göre, infostealer bulaşmış bilgisayarlardan çalınan veriler, sahipleri hakkında yapay zekâ ile üretilmiş profillerle birlikte satışa çıkarılıyor. Satıcı, hizmete kayıtların açık ve ücretsiz olduğunu iddia ediyor. Listelerde her bilgisayarın görünürdeki sahibi, iş yeri, kullandığı uygulamalar ve değerli olabilecek veriler açıklanıyor. Alıcılar bu açıklamaları doğal dilde arayabiliyor; ülke, işletim sistemi ve fiyat gibi filtrelerle sonuçları daraltabiliyor. Hudson Rock, ortaya çıkan yapının ele geçirilmiş bir cihazı klinikteki resepsiyon masası, savunma yüklenicisinin ev bilgisayarı ya da bir kamu çalışanının aile iş istasyonu gibi ayrıntılı bağlamlarla sunabildiğini aktardı.
BubbleLoader da bu haftanın öne çıkan zararlı yazılımlarından biri oldu. ReversingLabs, gelişen bu loader’ın meşru yazılımları iki PNG dosyası ekleyip hook ederek kötü amaçlı yük dağıtım mekanizmasına çevirdiğini açıkladı. İlk örnekleri Şubat 2026’da görülen ve en son geçen ay izlenen BubbleLoader, WinRAR, x64dbg, Windows Media Player, Firefox Launcher ve virtiofs gibi yaygın uygulamaları host olarak kullanıyor. Şirketin analizine göre, giriş noktasına uygulanan yama önce bellek ayırıyor, ardından PNG dosyalarını bu alana kopyalıyor. İkinci sahte PNG, küçük bir ikinci aşama shellcode parçasını ve XOR ile şifrelenmiş üçüncü aşamayı barındırıyor. Çalıştırıldığında shellcode, ilk PNG’yi kayan XOR anahtarı olarak kullanıp üçüncü aşamayı çözüyor; ardından son yükü açarak anti-analiz özellikleri içeren yansıtmalı yükleme sürecini başlatıyor. Dağıtılan son yük, kullanılan zararlı aileye göre değişiyor.
Kimlik avı cephesinde de daha otomatik bir düzen öne çıktı. TheMailer adı verilen yeni phishing kitinin, saldırının neredeyse tüm aşamalarını yapay zekâ işlevleriyle yürütebildiği bildirildi. Kendi kendine barındırılan bu platform; Claude, ChatGPT, Grok, Gemini, Mistral ve DeepSeek gibi modelleri kullanıyor, her e-posta sağlayıcısına göre kişiselleştirilmiş oltalar hazırlıyor ve spam filtrelerini aşana kadar mesajları yeniden yazıyor. Araç, Mart 2026’dan beri bir siber suç ağında pazarlanıyor. Varonis’in aktardığına göre TheMailer’ın “Inbox Loop” özelliği önce test e-postası gönderiyor, bunun spam’e düşüp düşmediğini kontrol ediyor; spam’e takılırsa yapay zekâ ile mesajı yeniden yazıp hedefin gelen kutusuna ulaşana kadar denemeyi sürdürüyor. Kit ayrıca kısa komutlardan HTML oltalar üretiyor, gerçek marka e-postalarını şablona dönüştürüyor ve içeriği posta kutusu sağlayıcısının filtrelerine göre uyarlıyor. Ömür boyu lisansın 3.000 ile 6.000 dolar arasında kripto para karşılığında satıldığı belirtildi.
Bu sırada Microsoft, 12 Kasım’da saat 11.20 EST’de başlayıp 22 saatten uzun süren Microsoft 365 kesintisini kullanan küresel bir phishing kampanyasını duyurdu. Şirkete göre saldırı, kullanıcıların ve çalışanların hizmetlere hızla yeniden bağlanma isteğini istismar etmeye çalıştı. E-postalar, bakım kesintisi sırasında mesajların bekletildiğini ve alıcının işlem yapmaması halinde 24 saat içinde silineceğini iddia ederek aciliyet duygusu yarattı. Microsoft, mevcut delillerin kimlik bilgisi çalınmasını, kötü amaçlı yazılım teslimini veya ihlal sonrası etkinliği doğrulamadığını; buna karşın farklı tehdit aktörlerinin küresel olayları sosyal mühendislik bahanesi olarak kullanmayı sürdürebileceğini belirtti.
WordPress de güvenlik güncellemesi yayımladı. WordPress 7.1.5 sürümü, birden fazla güvenlik sorununu kapatan bir yama olarak duyuruldu ve sitelerin hemen güncellenmesi tavsiye edildi. Yama; JSON medya türü eşleşmesini genişleten hatalı bir düzenli ifadeyi, multisite ortamında bir site yöneticisinin Customizer menü önizlemeleri üzerinden Super Admin hesabını ele geçirebilmesini, eski medya kitaplığı açılır penceresindeki yansıtılmış XSS açığını, wp_interactivity_data_wp_context() içindeki XSS’i, WP_Meta_Query üzerinden SQL injection riskini, REST API arama noktasındaki yetkisiz bilgi sızıntısını, yorumlar uç noktasındaki e-posta sızıntısını, Customizer değişiklik önizlemelerinde ön sayfa ayarından doğan SQL injection açığını, oEmbed sağlayıcı yanıtlarında script içeren XSS’i, yorumlardaki kısa kod öznitelikleri üzerinden yetkisiz saklanan XSS’i, toplu XML-RPC pingback’leriyle DoS sorununu, REST API üzerinden yazı ve şablon yazarı atamasıyla ortaya çıkan bilgi sızıntısını, Customizer önizlemelerindeki yönetici kaynaklı saklanan XSS’i, yönetici panelinde yorum düzenleme yoluyla yetkilendirme atlamasını ve XML-RPC wp.getComments üzerinden abone seviyesinde bilgi sızıntısını gideriyor. Ayrıca blok editörün Imgur embed varyasyonu için bir sertleştirme değişikliği de yer alıyor.
Google cephesinde bir başka değişiklik de Gemini sohbet kayıtlarıyla ilgili oldu. Şirket, geçici Gemini sohbetlerini ve sohbet geçmişi kapalıyken yapılan konuşmaları yaklaşık iki ay boyunca tutacağını bildirdi. Yeni politika, Gemini History kapalı olsa bile gelecekteki sohbetlerin yaklaşık iki ay saklanacağını, yanıt üretimi, geri bildirim işleme ve Google, kullanıcılar ile kamuoyu için koruma sağlama amacıyla insan denetçilerden destek alınacağını söylüyor. Değişiklik, önümüzdeki haftalarda Gemini uygulamasına küresel olarak yayımlanacak. Bu süre, önceki 72 saatlik saklama politikasına göre ciddi bir artış anlamına geliyor. Google, kararı yapay zekâ sistemleri daha yetenekli hale geldikçe güvenlik ve emniyeti güçlendirme gerekçesiyle aldığını belirtiyor. Anthropic ve OpenAI’nin ise buna karşılık ChatGPT ve Claude’daki geçici ya da gizli sohbetleri varsayılan olarak 30 gün ya da en fazla 30 gün saklayabildiği ifade ediliyor.
İrlanda veri koruma otoritesi de Match Group’a 11 milyon avro ceza kesileceğini açıkladı. Kuruma göre Tinder, kullanıcıların şirketin elindeki kişisel verilerini talep ettiklerinde eksiksiz biçimde sunmadı. Soruşturma Ocak 2020’de başlamıştı. DPC, Tinder’daki “Download My Data” aracının kullanıcılara kişisel verilerinin bir kopyasını isteme yolu olarak sunulduğunu ancak tüm verileri sağlamadığını, bazı bilgi kategorilerinin kullanıcıya bildirim yapılmadan ya da yalnızca özet halinde verildiğini kaydetti. Match Group’a ayrıca veri işleme süreçlerini üç ay içinde uyumlu hale getirme emri verildi.
Typosquatting cephesinde Broadcom, yeni marka alan adları kaydedildikten sonraki bir iş günü içinde bunların birebir benzeri tek harfli alan adlarının alındığını tespit etti. Şirketin analizine göre kötü niyetli aktörler, brand-protection kayıt kuruluşları üzerinden yapılan yeni kayıtları izliyordu. Gerçek alan adlarının çoğu, Abbott Laboratories, Bayer, CarMax, McDonald’s, Procter & Gamble ve Sanofi gibi markalar için hasta tasarruf programları, çekilişler, talep portalları ve hukuki uzlaşma sayfaları gibi kampanya sitelerine hizmet vermek üzere hazırlanmıştı. Sahte alan adları park edilmiş sayfalar, aldatıcı arama portalları ve reklamları dolandırıcılık sitelerine yönlendiren marka temalı bloglar olarak kullanıldı. Kampanya, Corporation Service Company (CSC) ve MarkMonitor müşterilerini hedef aldı.
Avrupa Birliği de Rusya bağlantılı bilgi operasyonlarına yaptırım uyguladı. Avrupa Birliği Konseyi, Moskova merkezli Social Design Agency’ye ve geniş ölçekli dezenformasyon kampanyaları yürüten Doppelgänger ağına yaptırım kararı aldı. SDA ile çalışan 24 kişi ve Rusya yanlısı hacktivist grup NoName057(16) de yaptırım listesine eklendi. Konsey, SDA’nın medya ve sosyal medya ortamını sistematik olarak manipüle ettiğini, Rusya yanlısı propaganda ve dezenformasyon ile yabancı bilgi manipülasyonu ve müdahale kampanyaları yürüttüğünü bildirdi. Kurum, bu yapıların 2024 Avrupa Parlamentosu seçimleri sırasında ve Almanya ile Fransa gibi üye ülkelere yönelik özel operasyonlarda AB ülkelerini, kurumlarını ve Ukrayna’ya kamu desteğini hedef aldığını aktardı.
Bulgaristan ise beş yıl süren bir siber casusluk operasyonunu açığa çıkardı. Dijital dönüşüm ve inovasyon bakanlığı, 2021’den bu yana devlet veritabanlarından 130 gigabayttan fazla, yani yaklaşık 62 milyon sayfa belge indirildiğini açıkladı. Kurum, Bulgar vatandaşlarının kişisel verilerinin ele geçirildiğine dair bir bulgu olmadığını söyledi. Faaliyet, ismi açıklanmayan birkaç uluslararası hacker grubuna atfedildi. Kampanya, yeni ulusal siber güvenlik izleme sisteminin Ağustos 2026’da devreye alınmasının ardından fark edildi.
Haftanın öne çıkan diğer gelişmesi ise ABD İç Güvenlik Görev Gücü’nün Ulusal Koordinasyon Merkezi tarafından duyurulan Threat Disruption Center oldu. Yeni birim, dolandırıcılık, siber suç ve cinsel şantaj planları üzerinden ABD’lilerden alınan paranın yabancı suç ağlarına akışını durdurmayı amaçlıyor. Yetkililere göre merkez, mağdur şikâyetlerini sınıflandırmak ve sorumlu ağları haritalamak için araçlar sunacak; özel sektörle doğrudan temas kurarak mağdurlara ulaşmayı ve suç operasyonlarını kesintiye uğratmayı kolaylaştıracak teknik destek de sağlayacak.
Yılın bu haftasındaki genel tablo, saldırıların kaba değil, çoğu zaman sıradan görünen kapılardan yürüdüğünü gösterdi. Sahte bir e-posta, güvenilen bir yazılım yükleyici, üçüncü taraf erişimi olan bir tedarikçi ya da otomatikleştirilmiş bir phishing kiti, büyük ölçekli ihlallerin başlangıç noktası olabildi. Güvenlik gündeminde yeni olan şey araçların ismi; yöntemlerin çoğu ise hâlâ eski.
Kaynaklar
- Introducing Gemini 4 Neon (blog.google)
- openai.com
- WordPress 7.1.5 Release | WordPress News (wordpress.org)
- openai.com