

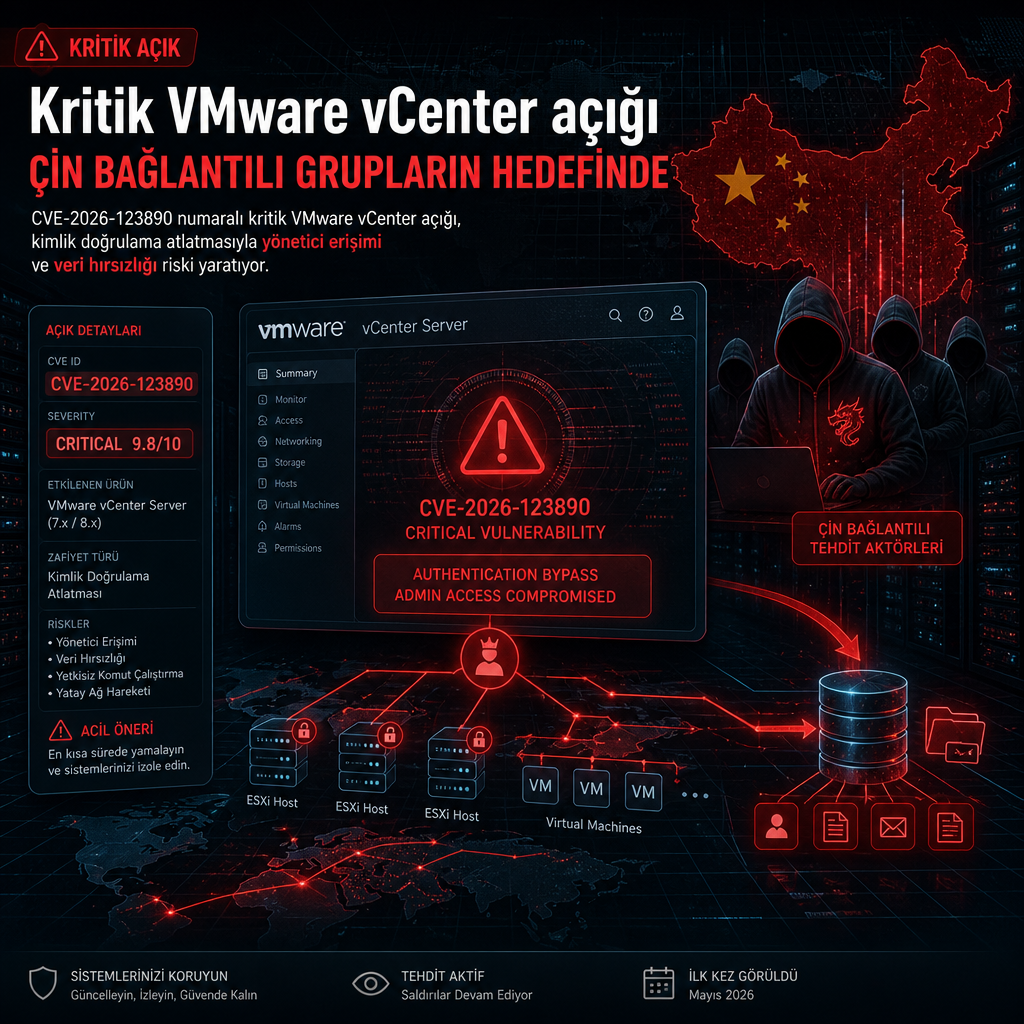
VMware vCenter’da ortaya çıkan kritik bir sıfır gün açığı, Çin bağlantılı saldırganların yönetici yetkisi kazanıp veri çalmak için kullandığı istismar zincirinin parçası oldu. CVE-2026-123890 olarak izlenen açık 9.8 CVSS puanı taşıyor ve VMware Directory Service içindeki kimlik doğrulama atlatma hatasından kaynaklanıyor.
Saldırganlar bu zafiyeti kullanarak yetkisiz erişim elde edebiliyor. Teknik açıdan açık, kimlik doğrulama mekanizmasını devre dışı bırakan bir bypass davranışı yaratıyor; bu da vCenter ortamlarında yönetim düzeyine uzanan kapıyı aralıyor. VMware ekosisteminde sanallaştırma altyapısının merkezi yönetim bileşeni olan vCenter’da bu seviyedeki bir erişim, saldırganlara geniş görünürlük ve kontrol sağlayabiliyor.
Açığın teknik seviyesi yüksek, etkisi doğrudan yönetim katmanında
İstismarın hedefindeki VMware Directory Service, vCenter bileşenleri arasında kimlik doğrulama ve yetkilendirme süreçlerinde kritik rol oynuyor. Bu yüzden güvenlik araştırmalarında böyle bir bypass bulgusu, yalnızca tek bir sunucuya erişim değil, bağlı sanal altyapının yönetim katmanına sızma riski olarak ele alınıyor. CVE kaydı için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-123890
Metinde saldırının hangi sektörleri hedef aldığı ya da hangi kurumların etkilendiği belirtilmiyor. Ancak aktarılan bulgular, bu açığın yönetici erişimi elde etmek ve ardından veri hırsızlığı yapmak için kullanıldığını açık biçimde ortaya koyuyor.
İstismar zinciri kimlik doğrulama engelini aşmaya dayanıyor
Yayımlanan teknik özetten anlaşıldığı kadarıyla saldırganlar önce VMware Directory Service içindeki atlatma hatasını kullanıyor, ardından yetkisiz oturum açma benzeri bir erişim elde ediyor. Bu erişim, vCenter üzerinde yönetici haklarına giden yolu açtığında saldırı yalnızca giriş kontrolünü değil, altyapının tamamını etkileyebilecek bir seviyeye taşınabiliyor.
Kaynak metinde saldırı kampanyasının adı, zaman çizelgesi ya da kullanılan ek araçlar yer almıyor. Buna karşın zafiyetin CVSS 9.8 ile sınıflandırılması, açığın kritik olarak değerlendirildiğini ve düzeyinin doğrudan sistem güvenliğini hedeflediğini gösteriyor.