Broadcom, VMware Workstation ve VMware Fusion’daki CVE-2026-59346 ile CVE-2026-59347 açıklarını yamaladı.
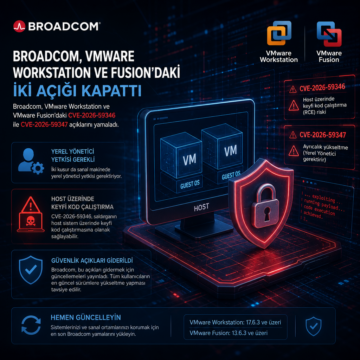


Broadcom, VMware Workstation ve VMware Fusion’daki CVE-2026-59346 ile CVE-2026-59347 açıklarını yamaladı.

CISA, Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter ve Microsoft IKE Service Extensions’ı etkileyen dört kritik açığı KEV kataloğuna ekledi.

Geçen hafta VMware vCenter, Windows, macOS, Chrome DevTools Protocol, MCP ve tedarik zinciri tarafında yeni açıklar ve saldırı teknikleri öne çıktı.

VMware vCenter’daki CVE-2026-59310 ve CVE-2026-59309 açıkları, 47 ülkede 361 IP’yi etkileyen bir kampanyada istismar edildi.

QUIRSO, VMware vCenter hedefli kampanyada CVE-2026-59310 üzerinden kalıcı erişim kurulduğunu, 47 ülkede 361 IP’nin etkilendiğini ve saldırıda reverse_ssh…
Haziran 2024'te yamalanan VMware vCenter'daki yüksek riskli CVE-2024-37079 açığı, aktif olarak istismar edildiği tespit edilerek Known Exploited Vulnerabilities (KEV) kataloğuna dahil edildi. Siber güvenlik ekipleri, bu uzaktan kod yürütme açığına karşı acilen güncelleme yapmalı ve ağ segmentasyonu ile olay müdahale süreçlerini güçlendirmelidir.
Broadcom VMware ürünlerinde bulunan CVE-2025-41244 numaralı zero-day açığı, Çin bağlantılı hacker grubu UNC5174 tarafından aktif olarak istismar ediliyor. Bu yerel ayrıcalık yükseltme açığı, VMware Aria Operations ve Tools bileşenlerinde root yetkisi elde edilmesine olanak tanıyor. Siber güvenlik uzmanları, ilgili yamaların uygulanması ve sistem konfigürasyonlarının dikkatle yönetilmesi gerektiğin