

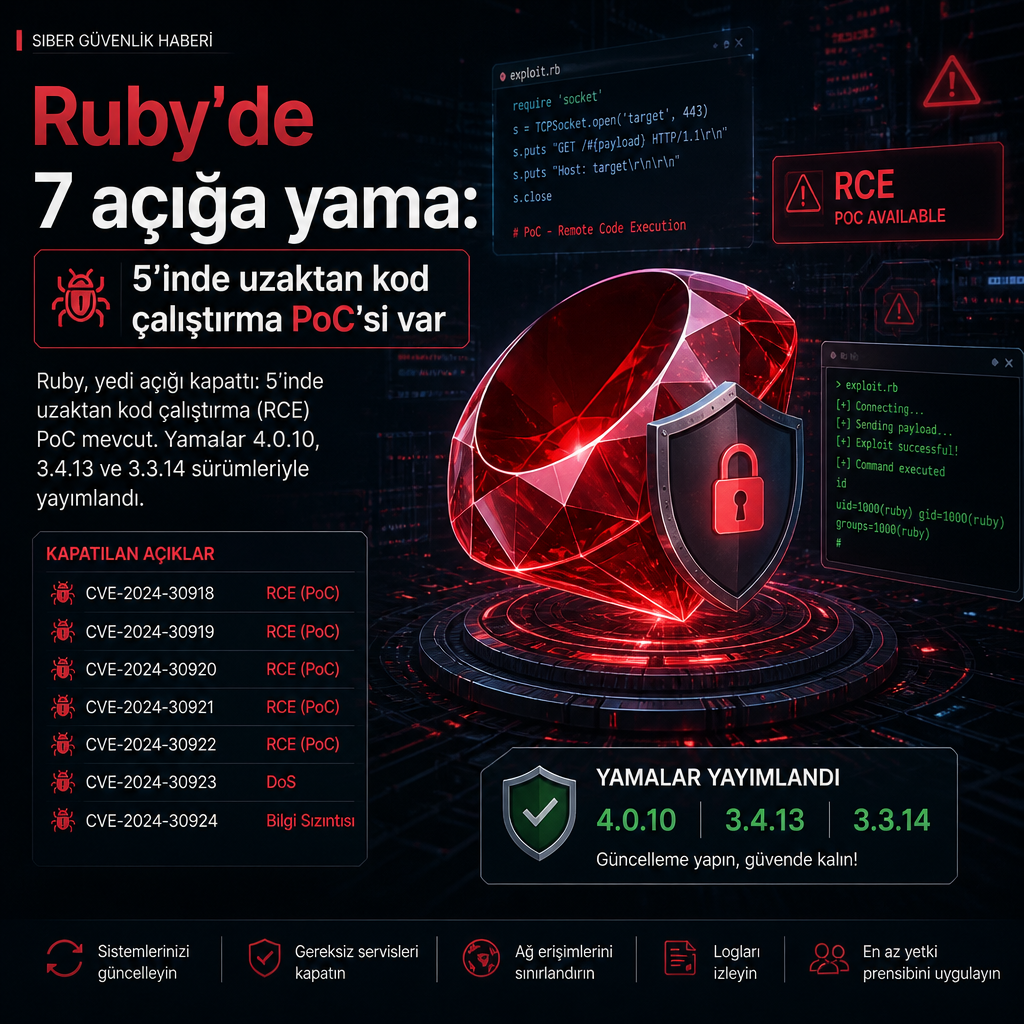
Ruby ekibi, düzenli ifade motoru ve string büyük/küçük harf dönüşümünde bulunan yedi açığı kapatan sürümleri yayımladı. Bakımcıların duyurusuna göre bu açıkların beşinde uzaktan kod çalıştırmaya giden kanıt kodları bulunuyor; etkilenen sürümler Ruby 4.0.10, 3.4.13 ve 3.3.14 ile düzeltildi. Proje, yamaları dün yayımladığını bildirdi.
Bakımcılar, saldırganın uygulamanın işlediği veriye özel hazırlanmış desenler ya da string’ler sokabilmesi halinde riskin doğduğunu belirtti. Şu ana kadar bu açıkların fiilen kullanıldığına dair bir saldırı kaydı paylaşılmadı. CVE numaraları talep edilmiş olsa da henüz atanmadı; bu yüzden zafiyetler şimdilik GitHub Security Advisory numaralarıyla izleniyor. Proje ayrıca yedi açık için ayrı bir güvenlik duyurusu ve her biri için ayrı bir advisory yayımladı.
Beşi kritik, ikisi daha düşük şiddette
Yedi açığın üçü kritik, üçü yüksek, biri ise orta seviye olarak derecelendirildi. Kritik sınıftaki ilk açık GHSA-34m4-m9fh-gqp5; Ruby’nin ISO-8859-1 ve Windows-1252 gibi tek baytlı kodlamalarda string’in harf durumunu değiştirirken heap üzerinde tek bayt taşma yapmasına dayanıyor. Duyuruya göre bu kusur için uzaktan kod çalıştırma gösteren bir PoC mevcut. İkinci kritik açık GHSA-7x2q-68qv-6p8x, Ruby’nin karakter sınıfı kesişimi kullanan özel bir düzenli ifadeyi derlerken aynı belleği iki kez serbest bırakmasıyla oluşan double free hatası. Bu zaaf da PoC ile birlikte listelendi. Üçüncü kritik açık GHSA-3p8q-wmhx-vm2w ise derlenen düzenli ifadenin boyutu derleme sırasında taşınca ortaya çıkan heap overflow; bunun için de uzaktan kod çalıştırma PoC’si var.
Yüksek dereceli açıkların ilki GHSA-87fm-7w84-j2px. Bu kusur, string dönüşümünde çıkan sonucun 4 GiB sınırını aşması halinde heap taşmasına yol açıyor. Bakımcılar burada da PoC bulunduğunu söylüyor, ancak gereken boyutun çoğu isteğin erişemeyeceği kadar büyük olduğunu not ediyor. İkinci yüksek açık GHSA-7whj-cfh7-xgm4; Ruby’nin crafted bir düzenli ifadeyi Regexp#to_s ile tekrar metne çevirmesi sırasında heap taşması oluşturuyor. Üçüncü yüksek açık GHSA-wpqw-5qxg-m68r ise büyük/küçük harf duyarsız eşleştirme sırasında sınır dışı okuma yapıyor. Bunun PoC’si saldırganın kontrol ettiği bellek bozulmasını gösteriyor, ancak ekip bu zafiyetin uzaktan kod çalıştırmaya da gidebileceğini, buna dair bir gösterim olmadığını kaydediyor.
Orta dereceli GHSA-pvgc-g7gj-pv6h, case-insensitive backreference kullanan sabit bir desenle crafted bir subject string eşleştirildiğinde sınır dışı okuma üretiyor. Duyuru, bu açığın bellekteki bazı içerikleri ifşa edebileceğini ya da süreci çökertip durdurabileceğini belirtiyor. Bu zafiyet için PoC yayımlanmadı. Proje, beş kusurda RCE’ye giden PoC bulunduğunu, diğer iki zafiyetin ise daha zayıf olduğunu anlattı.
Hangi kurulumlar risk altında
Açıklar Ruby’nin kendi kodunda yer aldığı için etkilenen sürümü kullanan her uygulama teorik olarak bu kusurları taşıyor. Ancak saldırının gerçek bir yola dönüşmesi, uygulamanın dış girdiyi nasıl işlediğine bağlı. Düzenli ifade tarafındaki hatalar, ancak uygulama saldırganın verdiği girdiden yeni bir regex üretiyor ve ardından bunu derleyip çalıştırıyorsa devreye giriyor. Geliştiricinin kendi yazdığı sabit bir desene karşı güvenilmeyen metin eşleştirmek, tek başına aynı riski yaratmıyor. İstisna olarak, orta dereceli okuma açığı sabit bir desende case-insensitive backreference kullanıldığında tetiklenebiliyor.
String dönüşümündeki iki hata ise regex ile ilgili değil. Uygulama dışarıdan gelen ya da içeri alınmış bir string üzerinde case conversion yapıyorsa inceleme gerektiriyor. Bakımcılar, bu yamaların Ruby’nin içine gömülü olarak geldiğini hatırlatıyor; bu nedenle bir uygulamanın gem’lerini ya da framework’ünü güncellemek, tek başına savunmasız yorumlayıcıyı değiştirmiyor. Önemli olan sürümün uygulama sunucularında, arka plan işlerinde ve container imajlarında çalışan Ruby olduğu için güncellemenin ardından sistemlerin yeniden başlatılması ya da imajların yeniden üretilmesi gerekiyor.
Sürüm aralıkları ve bakım durumu
Yama alan sürümler Ruby 4.0.10, 3.4.13 ve 3.3.14 oldu. Etkilenen aralıklar şu şekilde açıklandı: Ruby 4.0.0 ile 4.0.9 arası 4.0.10’da düzeltildi; Ruby 3.4.0 ile 3.4.12 arası 3.4.13’te kapatıldı; Ruby 3.3.13 ve öncesi 3.3.14 ile giderildi. Ruby 3.2 ve daha eski dallar ise kullanım ömrünü tamamladığı için yama almadı. Proje, bu sürümlerde kalanların desteklenen bir hatta geçmesini öneriyor.
3.3.14 ile birlikte Ruby 3.3 dalının bakım aşaması da security maintenance’tan legacy maintenance’a alındı. Bu dalın desteğinin Mart 2027 sonunda biteceği belirtiliyor. Duyuruda, yedi açık için CVE numaralarının henüz verilmediği, bu yüzden güvenlik tarayıcıları ve yazılım envanterlerinde şimdilik GHSA kimliklerinin izlenmesi gerektiği de vurgulandı.
Ruby bakımcıları, bu yedi zafiyetten dördünün Stephan Lipp’ten geldiğini; Ada Logics ve Anthropic’in de katkı sunduğunu aktardı. Kalan üç bulgu içinse baba__yaga, aphantom, Hiroya Fujinami ve Hiroshi SHIBATA’ya teşekkür edildi. Proje, PoC’lerin bazı kusurların uzaktan kod çalıştırmaya çevrilebildiğini açıkça söylüyor ve yükseltme çağrısını yineliyor.
Bu seri, Ruby’nin düzenli ifade motorunun bir ay içinde ikinci kez yamalandığını da gösteriyor. 23 Ekim’de yayımlanan önceki güncellemede 4.0.9, 3.4.12 ve 3.3.13 sürümleri çıkmış, GitLab’ın bulduğu derleme hataları kapatılmış ve bu kusurların arkasında dört kritik GitLab açığı yer almıştı. O vakalardan birine yönelik bir saldırı girişimi Alpine Linux’un kendi GitLab sunucusuna yönelmiş, ardından CISA açığı KEV kataloğuna eklemişti. Bu hafta kapatılan yedi açık farklı; yeni duyurularda GitLab ya da başka bir ürünün bunlar üzerinden hedef alındığına dair bir işaret yer almıyor.
Kaynaklar
- Security advisories: multiple vulnerabilities in Regexp and String case conversion | Ruby (ruby-lang.org)
- Heap buffer overflow in case conversion of strings · Advisory · ruby/ruby · GitHub (github.com)
- Double free in regular expression compilation · Advisory · ruby/ruby · GitHub (github.com)
- Heap buffer overflow in regular expression compilation · Advisory · ruby/ruby · GitHub (github.com)