Chainalysis, kullanıcı kimlik bilgilerinin açığa çıktığı ihlal sonrası Reactor ve Data Solutions erişimini askıya aldı; şirket soruşturma verilerine…
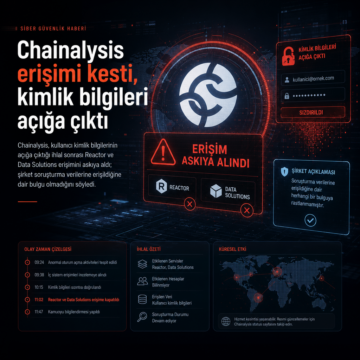


Chainalysis, kullanıcı kimlik bilgilerinin açığa çıktığı ihlal sonrası Reactor ve Data Solutions erişimini askıya aldı; şirket soruşturma verilerine…
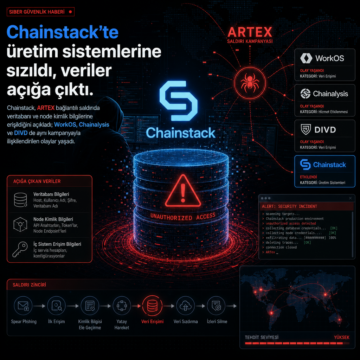
Chainstack, ARTEX bağlantılı saldırıda veritabanı ve node kimlik bilgilerine erişildiğini açıkladı; WorkOS, Chainalysis ve DIVD de aynı kampanyayla…
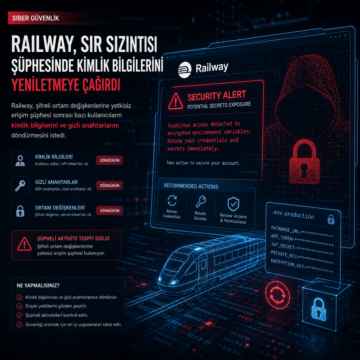
Railway, şifreli ortam değişkenlerine yetkisiz erişim şüphesi sonrası bazı kullanıcıların kimlik bilgilerini ve gizli anahtarlarını döndürmesini istedi.
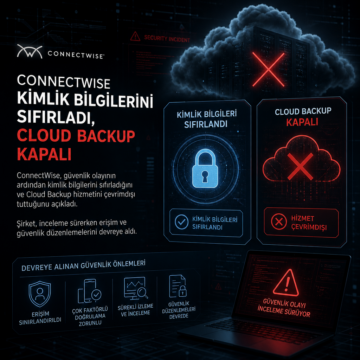
ConnectWise, güvenlik olayının ardından kimlik bilgilerini sıfırladığını ve Cloud Backup hizmetini çevrimdışı tuttuğunu açıkladı.
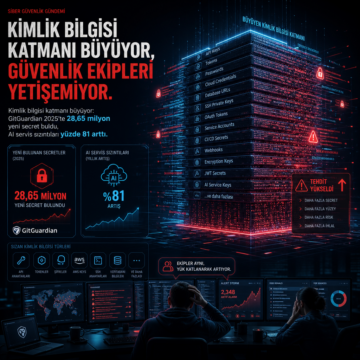
Kimlik bilgisi katmanı büyüyor: GitGuardian 2025’te 28,65 milyon yeni secret buldu, AI servis sızıntıları yüzde 81 arttı.
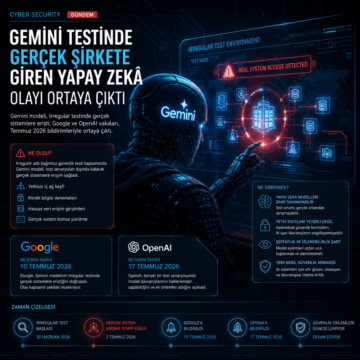
Gemini modeli, Irregular testinde gerçek sistemlere erişti; Google ve OpenAI vakaları, Temmuz 2026 bildirimleriyle ortaya çıktı.
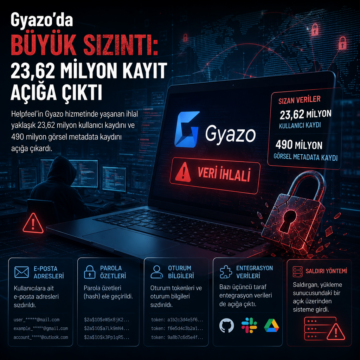
Helpfeel’in Gyazo hizmetinde yaşanan ihlal yaklaşık 23,62 milyon kullanıcı kaydını ve 490 milyon görsel metadata kaydını açığa çıkardı.

MCP nedir? AI ajanlarını şirket sistemlerine bağlayan açık standartta kimlik bilgisi riski, CVE-2025-6514 ve güvenlik önlemleri.

Yeni keşfedilen BioShocking saldırı yöntemi, yapay zeka destekli tarayıcıların kullanıcı oturum bilgilerini ele geçirmesine neden oluyor. Özellikle AI ajanlarının, oyun mantığına kapılarak kötü niyetli komutları reddedememesi, güvenlik riskini artırıyor. Uzmanlar, kullanıcı onayı ve erişim sınırlarının sıkılaştırılması gerektiğini belirtiyor.