

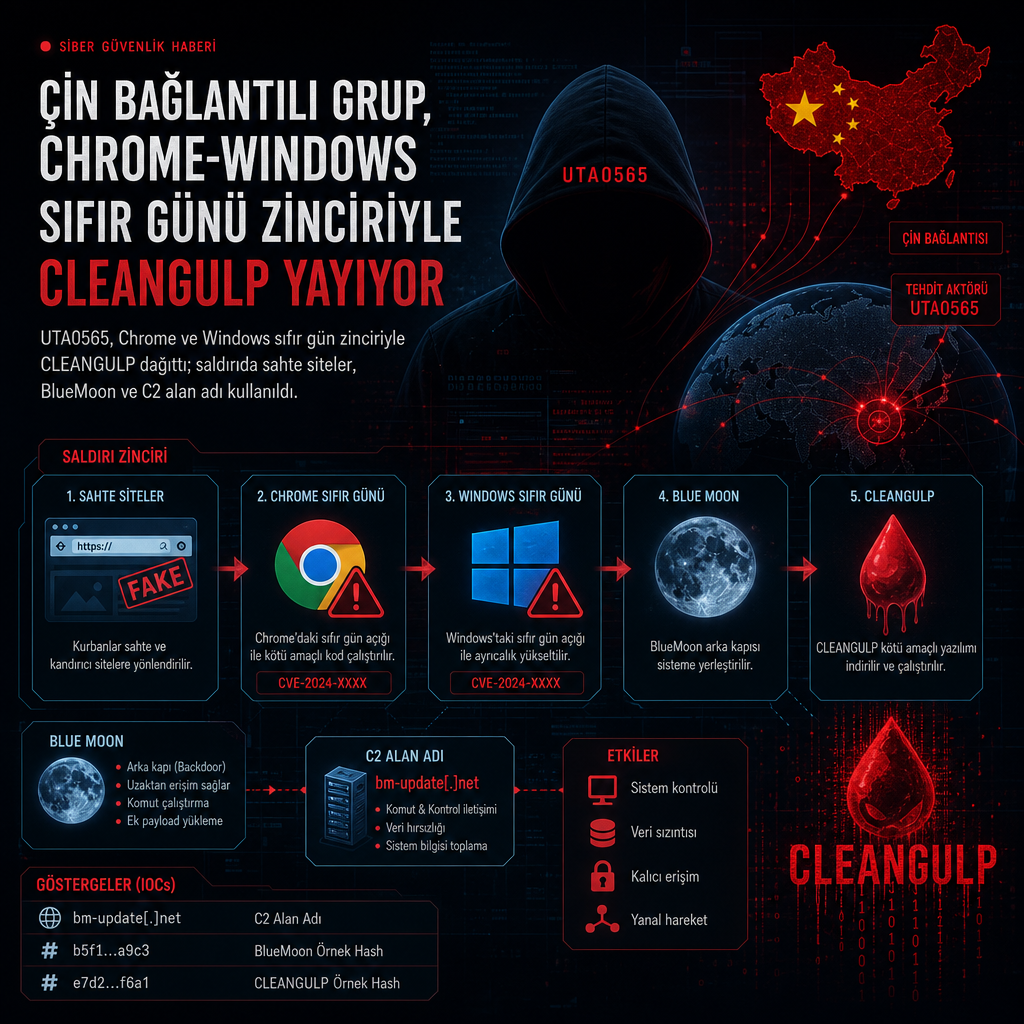
Çin bağlantılı UTA0565 adlı tehdit aktörünün, Google Chrome ile Microsoft Windows’taki yeni açıklanmış bir sıfır gün zincirini sahte siteler üzerinden kullanarak CLEANGULP zararlı yazılımını dağıttığı ortaya çıktı. 3 ve 4 Eylül 2026’da gözlenen saldırılar, tarayıcı sandbox’ından kaçış ve uzaktan kod çalıştırma için Chrome’daki CVE-2026-85046 ile CVE-2026-87491 ve Windows Advanced Local Procedure Call bileşenindeki CVE-2026-85880 açıklarını art arda kullandı.
Phishing e-postaları, sahte alan adları ve gizli iframe
Yayımlanan analize göre kampanya, Asya’daki devlet kurumlarını hedef aldı. Saldırganlar Çince ve İngilizce oltalama e-postalarıyla alıcıları Hong Kong aktivisti Chow Hang-tung’a destek vermeye çağırdı ve kendilerini Center for American Progress (CAP) gibi tanıttı. Chow Hang-tung bu ayın başında yedi yıl üç ay hapis cezası almıştı.
E-postalardaki bağlantılar, “chinadigitaltimes[.]top” ve “americanprgoress[.]top” alan adlarına yönlendirildi. Bu sahte siteler, China Digital Times ile CAP’nin görünümünü taklit edecek şekilde hazırlandı. Sayfalar ayrıca gizli bir iframe üzerinden ek bir HTML öğesi yükledi ve saldırı zincirinin ikinci aşamasını buradan başlattı.
Volexity araştırmacıları Damien Cash ve Tom Lancaster, “config.html” adlı bu öğenin BlueMoon adı verilen sömürü kitini çalıştırdığını aktardı. Kit, CVE-2026-85046, CVE-2026-87491 ve CVE-2026-85880 açıklarını birleştirerek ilerliyor. Son aşamadaki “pp” shellcode ise sahte alandan “chrome_cleanup.exe” adlı yürütülebilir dosyayı indiriyor ve CLEANGULP ailesine ait yükü devreye sokuyor. Zararlı yazılımın Microsoft Visual C Compiler ile derlendiği belirtildi.
Araştırmacılar, UTA0565’in medya kuruluşları ve bir sivil toplum kuruluşu dahil farklı kimliklere büründüğünü de yazdı. Analizde, bu tehdit aktörünün kampanyalarının daha önce belgelenen saldırılardan, kurbanları kandırmak için birden fazla sahte site kullanmasıyla ayrıştığı belirtildi.
CLEANGULP’in komutları ve C2 altyapısı
CLEANGULP, saldırganın hedef sistemde komut çalıştırmasına izin veren shell, çalışan süreçleri listeleyen ps, dosya yüklemek için upload, dosya indirmek için download ve beacon object file çalıştırmak için bof komutlarını destekliyor. BOF, özellikle kırmızı takım araçlarında ve saldırı simülasyonlarında da görülen, Beacon Object File’ın kısaltması olarak kullanılıyor.
Zararlı yazılımın komuta-kontrol trafiği için HTTP üzerinden sabit kodlanmış “thecovnresation[.]com” alan adını kullandığı da tespit edildi. Alan adı, akademik araştırma, analiz ve yorum yayınlayan kâr amacı gütmeyen “theconversation[.]com” ismini taklit edecek biçimde yazılmış görünüyor.
Volexity, bu kampanyada kullanılan çekirdek kitin birden fazla tehdit aktörü arasında paylaşılıp özelleştirilmiş olabileceğini ve Çin CNE çevresinde koordineli bir kullanım işareti verdiğini söyledi. Ekip, şimdiye kadar paylaşılan bulguların yalnızca iki kurumun gözlemlerini yansıttığını, kapsamın ve etkinin daha geniş olabileceğini de vurguladı.