BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
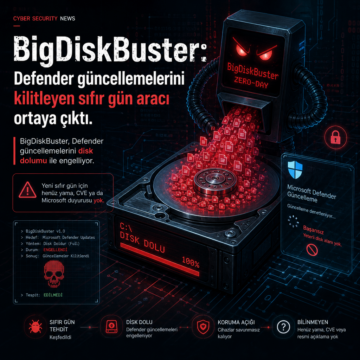


BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
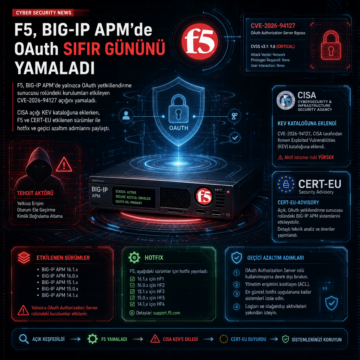
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
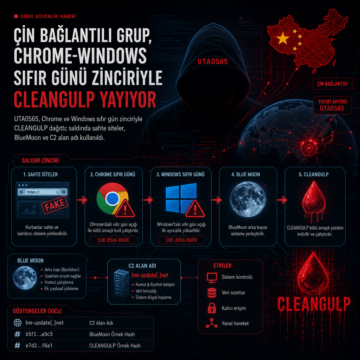
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
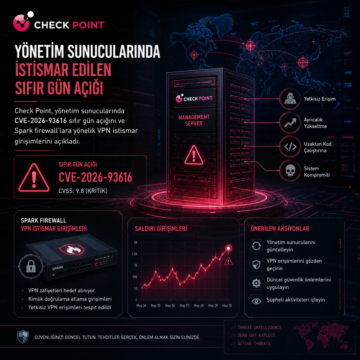
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.

Apple’ın Screen Sharing açığı CVE-2026-65400, internetten istismar edilerek bazı Mac’lere Monero madencisi yüklenmesine yol açtı.
DarkSword adlı yeni iOS sömürü kiti, 2025 sonlarında Suudi Arabistan, Türkiye, Malezya ve Ukrayna'daki kullanıcıları hedef aldı. Kit, iOS 18.4 ile 18.7 sürümleri arasında çalışan cihazlarda 6 farklı güvenlik açığını, bunların arasında 3 sıfır gün açığını kullanarak tam cihaz kontrolü sağlıyor. Bu gelişme, mobil cihaz güvenliği ve sıfır gün sömürü pazarının büyüklüğüne dair önemli uyarılar içeriyor
Mart 2026 Yaması Salı gününde Microsoft, 84 güvenlik açığını kapattı; bunların arasında .NET ve SQL Server’da tespit edilen iki kamuya açık sıfır gün açığı da bulunuyor. Kritik uzak kod yürütme ve ayrıcalık yükseltme zafiyetlerinin öncelikli olarak ele alındığı güncellemeler, kurumların güvenlik altyapılarını güçlendirmesi için önem taşıyor.
Sıfır gün açıklarının istismar süresi giderek kısalırken, güvenlik ekiplerinin saldırı yüzeyini etkin şekilde yönetmesi kritik önem taşıyor. İnternet erişimine açık gereksiz servislerin azaltılması, gölge BT'nin tespiti ve sürekli izleme ile riskler minimize edilebilir. Bu haber, sıfır gün saldırılarına karşı uygulanabilir stratejiler ve teknik detayları ele alıyor.
APT28 tehdit aktörü, MSHTML bileşenindeki CVE-2026-21513 güvenlik açığını Şubat 2026 yaması yayınlanmadan önce aktif olarak kullandı. Saldırılar, kötü amaçlı LNK ve HTML dosyalarıyla gerçekleştirildi ve Windows sistemlerinde güvenlik mekanizmalarının atlanmasına olanak sağladı. Siber güvenlik ekiplerinin, yama uygulaması ve gelişmiş saldırı tespiti için hazırlıklı olması kritik önem taşıyor.
2026'nın ilk yarısında Dell RecoverPoint for VMs'deki kritik bir sıfır gün açığı Çin bağlantılı tehdit aktörleri tarafından aktif şekilde kullanıldı. Aynı dönemde, Android zararlılarından Docker Hub'daki kötü amaçlı konteynerlere, devasa 30Tbps DDoS saldırılarından karmaşık kimlik avı kampanyalarına kadar çok sayıda yeni tehdit ortaya çıktı. Siber güvenlik ekipleri için güncel tehditleri anlamak v