PamStealer’ın yeni macOS sürümü, canlı C2 anahtar değişimi, çok katmanlı kalıcılık ve Swift tabanlı hırsız bileşeniyle güncellendi.
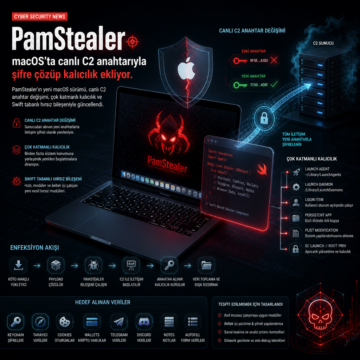


PamStealer’ın yeni macOS sürümü, canlı C2 anahtar değişimi, çok katmanlı kalıcılık ve Swift tabanlı hırsız bileşeniyle güncellendi.
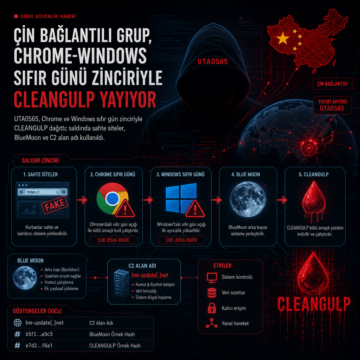
UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
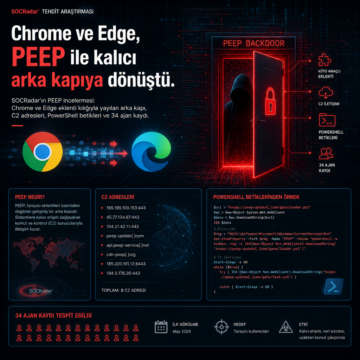
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
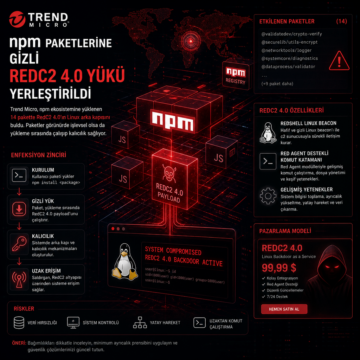
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.
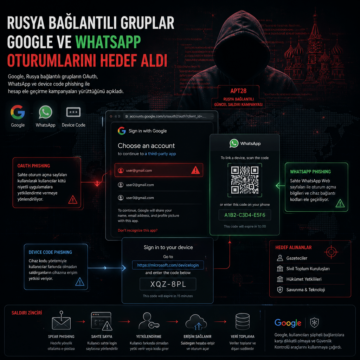
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

Ontinue’nin incelemesine göre TWINLOOT, SharePoint ve Teams’i kullanarak komut alıyor, kimlik bilgisi topluyor ve Microsoft 365 trafiği içine gizleniyor.

QuimaRAT, Java tabanlı ve Windows, Linux ile macOS üzerinde çalışabilen yeni bir uzaktan yönetim aracı olarak ortaya çıktı. Modüler yapısı ve çok formatlı paketleme yetenekleriyle zararlı yazılım, çeşitli platformlarda kalıcılık sağlayabiliyor ve gelişmiş gizlilik önlemleri kullanıyor. Siber güvenlik uzmanları, bu tür tehditlere karşı çok katmanlı savunma stratejileri geliştirmeli.

Kanada’da bir kişi, Kimwolf adlı DDoS botnet’inin yönetimi ve kiralık saldırı modeliyle bağlantılı suçlamalarla gözaltına alındı. Soruşturma, IoT cihazlarının nasıl botnet altyapısına dönüştürüldüğünü ve bu ağların dünya genelinde yüksek hacimli DDoS saldırılarında nasıl kullanıldığını ortaya koyuyor. Olay, kurumlar için ağ segmentasyonu, log korelasyonu ve DDoS hazırlığının önemini yeniden gündeme taşıyor.

Webworm adlı tehdit grubunun 2025’te Discord ve Microsoft Graph API üzerinden çalışan iki yeni arka kapı kullandığı tespit edildi. Kampanya, kamu kurumları ve kurumsal ağları hedef alırken, meşru bulut servislerini kötüye kullanması nedeniyle tespiti zorlaştırıyor. Bu gelişme, SOC ekipleri için davranışsal izleme, bulut logları ve ağ segmentasyonunun önemini yeniden öne çıkarıyor.

Kanada’da yürütülen soruşturmada, Kimwolf DDoS botnet’inin işletilmesiyle bağlantılı olduğu öne sürülen bir kişi gözaltına alındı. IoT cihazlarını hedef alan bu altyapı, kiralanabilir saldırı kapasitesi sunarak dünya genelinde yüksek hacimli DDoS saldırılarında kullanıldı. Olay, kurumların ağ segmentasyonu, log izleme ve IoT güvenliği konularında hâlâ ciddi açıklar taşıdığını gösteriyor.