

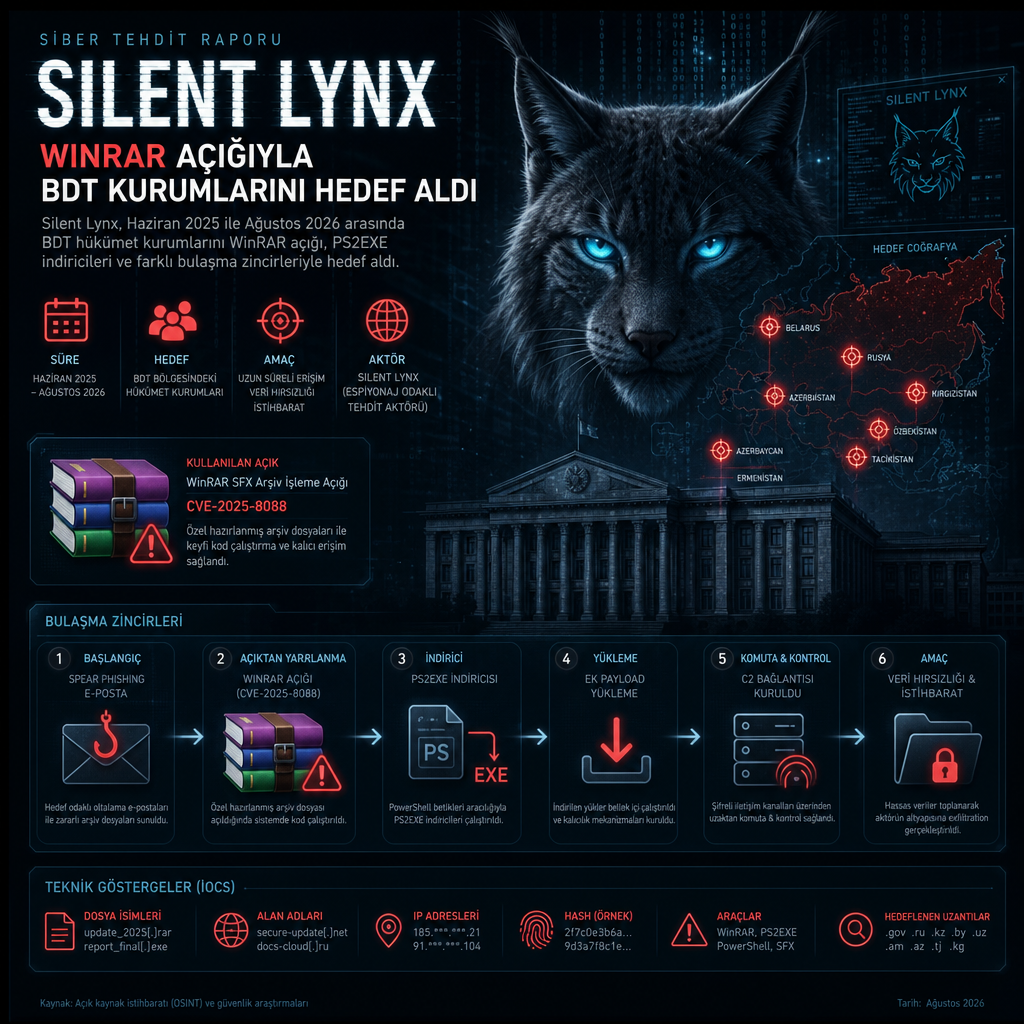
Haziran 2025 ile Ağustos 2026 arasında izlenen saldırı dalgasında Silent Lynx, BDT hükümet kurumlarını hedef alan kampanyalarda WinRAR açığını istismar edip reverse shell yükledi. Operasyon dört ayrı bulaşma zinciriyle yürütüldü; makro içeren belgeler, PS2EXE indiricileri, GitHub üzerinden dağıtılan PowerShell betikleri ve hazırlanmış WinRAR arşivleri bu zincirlere eşlik etti.
Dört farklı zincirle ilerleyen kampanya
Son analizler, saldırganların tek bir yönteme bağlı kalmadığını ortaya koydu. Kullanıcıyı kandıran belgeler, çalıştırılabilir indiriciler ve bulut tabanlı kod barındırma hizmeti birlikte kullanıldı. Makro etkin belgeler ile PS2EXE tabanlı indiriciler ilk erişim ve yük indirme aşamasında öne çıktı. Bazı adımlarda GitHub’da barındırılan PowerShell kodu devreye girerken, bazı bulaşma zincirlerinde de özel olarak hazırlanmış WinRAR arşivleri kullanıldı.
Hedef: hükümet ağlarına uzaktan komut kabuğu
Silent Lynx’in nihai amacı reverse shell kurarak saldırganların hedef sistemlerde uzaktan komut çalıştırmasını sağlamak oldu. Bu sayede ele geçirilen makinede komut satırı üzerinden kontrol kurmak ve ağ içinde sonraki aşamalara geçmek mümkün hale geliyor. Kampanyanın BDT bölgesindeki hükümet kurumlarını hedef alması, operasyonun klasik kullanıcı dolandırıcılığından çok daha dar ve kurumsal bir hedef setine yöneldiğini gösterdi.
İncelemelerde, saldırıların Haziran 2025’te başlayıp Ağustos 2026’ya kadar izlendiği belirtildi. Saldırı zincirlerinin çeşitlenmesi, tek bir teslim mekanizmasına güvenilmediğini ortaya koydu. Araştırmada adı geçen PS2EXE araçları, normalde PowerShell betiklerini bağımsız bir çalıştırılabilir dosyaya dönüştürmek için meşru sistem yönetimi senaryolarında da kullanılabiliyor; aynı teknik, saldırganların betikleri daha kolay dağıtmasına da imkan tanıyor.