

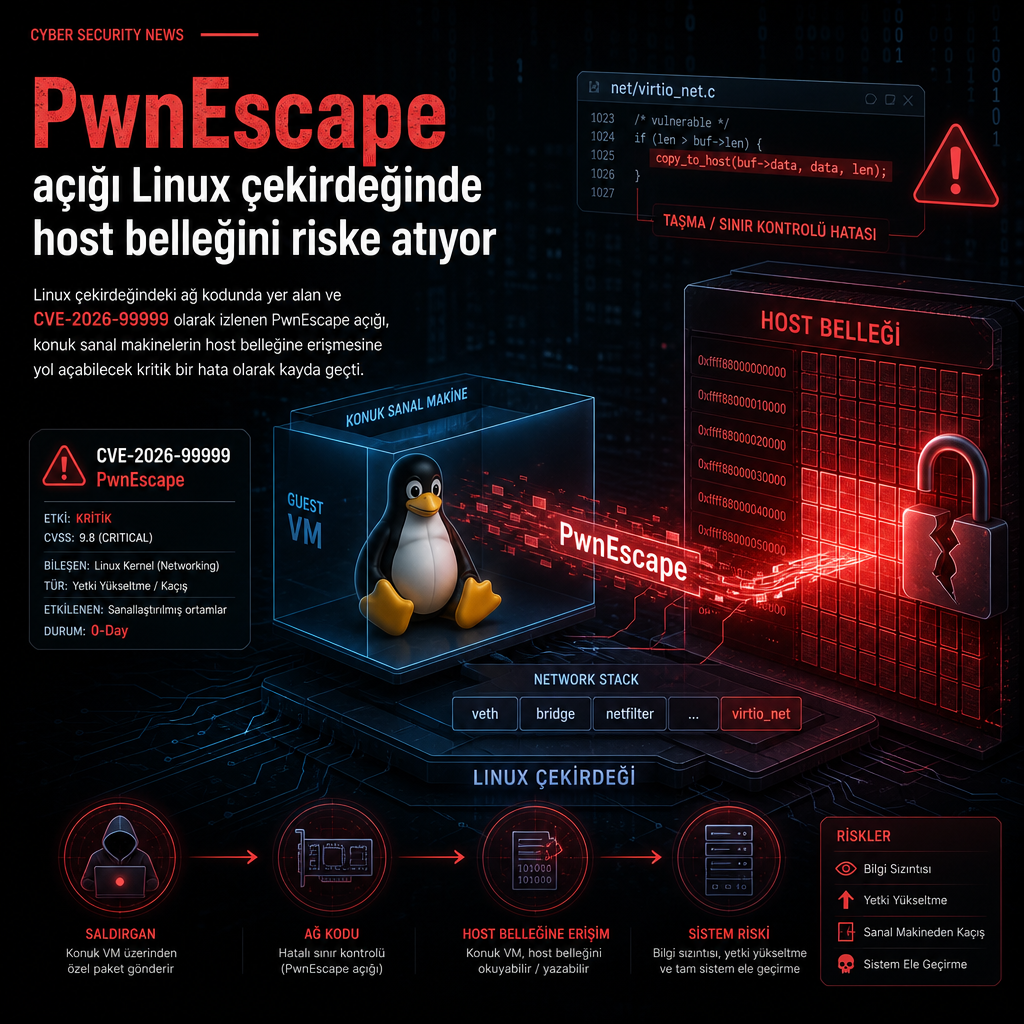
Linux çekirdeğindeki ağ kodunda bulunan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin ana sistem belleğini okumasına kapı aralayabilecek kritik bir hata olarak kayda geçti. Sorun, tek bir bulut sağlayıcısının kurulumundan değil doğrudan Linux kernel’den kaynaklandığı için farklı bulut ve sanallaştırma ortamlarına yayılabiliyor.
Araştırmacılar, açığın ağ yığını içindeki belirli bir işleme hatasından doğduğunu ve saldırganın konuk VM sınırlarını aşarak host tarafındaki veriye erişmesine yol açabildiğini aktarıyor. Bu nedenle risk, yalnızca izole bir servis ya da ürünle sınırlı kalmıyor; Linux tabanlı altyapı kullanan çok sayıda ortamı ilgilendiriyor.
PwnEscape adıyla anılan hata, özellikle paylaşımlı altyapıda çalışan sanal makineler için kritik görülüyor. Konuk sistemden host belleğine geçiş, normal şartlarda sanallaştırma katmanının en sıkı korunan sınırlarından birini hedef alıyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-99999.
Teknik incelemelere göre açık, Linux kernel’in networking bileşeninde yer aldığı için bulut sağlayıcılarının kendi yapılandırmalarından bağımsız biçimde etkili olabiliyor. Bu da yamaların yalnızca bir hizmet katmanında değil, çekirdek tarafında ele alınmasını gerektiriyor. Konuk VM’lerin host belleğini okuyabilmesi, saldırganın hassas işlem verilerine ya da aynı fiziksel makinede çalışan diğer iş yüklerine ulaşması anlamına gelebilir.
Şu aşamada açıklanan bilgi, açığın takip kodu, adı ve teknik konumuna odaklanıyor. PwnEscape’in Linux kernel ağ kodundaki yerleşimi, onu klasik uygulama açıklarından ayırıyor ve sanallaştırma katmanının güvenlik sınırlarını doğrudan gündeme taşıyor.