Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
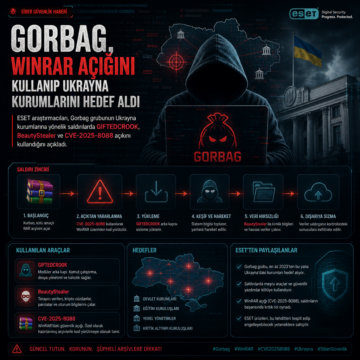


Gorbag, Ukrayna kurumlarına yönelik saldırılarda GIFTEDCROOK, BeautyStealer ve CVE-2025-8088 kullandı; ESET ayrıntıları paylaştı.
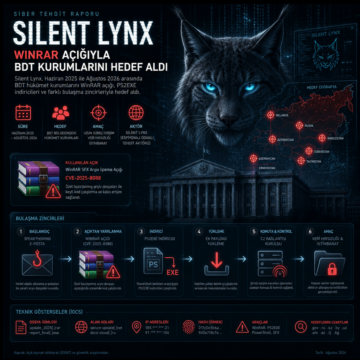
Silent Lynx, Haziran 2025 ile Ağustos 2026 arasında BDT hükümet kurumlarını WinRAR açığı, PS2EXE indiricileri ve farklı bulaşma zincirleriyle hedef aldı.

CERT-UA, Notepad++ eklentisi gibi görünen kötü amaçlı dosyayla Windows sistemleri hedef alan UAC-0099 kampanyasını açıkladı; zincirde LUNCHPOKE, BURNYBEAR ve MATCHBOIL.V2 bileşenleri yer alıyor. Aynı metinde ABD’nin Laundry Bear ve Proofpoint’in TA458 raporları da aktarılıyor; Zimbra, Kerio, SOGo ve Roundcube webmail sistemlerini hedef alan yarım tık açıkları, CVE kodları ve hedef ülkeler sıralanıyor.
Apple ve Google, ticari casus yazılımlar tarafından aktif olarak sömürülen kritik 0-gün açıkları için güncellemeler yayınladı. WinRAR ve React2Shell gibi yaygın kullanılan yazılımlardaki zafiyetler, çeşitli tehdit aktörleri tarafından istismar ediliyor. Ayrıca, .NET SOAPwn açığı ve yeni AitM oltalama kampanyaları gibi gelişmeler, kurumsal ve bireysel kullanıcılar için önemli riskler oluşturuyor.
WinRAR dosya arşivleyicide kritik bir yol geçişi açığı (CVE-2025-6218), Temmuz-Kasım 2025 döneminde üç farklı tehdit grubu tarafından aktif olarak kullanıldı. Bu zafiyet, özellikle Windows platformlarında hedefli oltalama kampanyalarında makro tabanlı kötü amaçlı yazılımlar ve uzaktan komut kontrolü için kullanılıyor. Kurumsal ağlarda yama uygulanması ve gelişmiş tehdit tespiti kritik önem taşıyor