

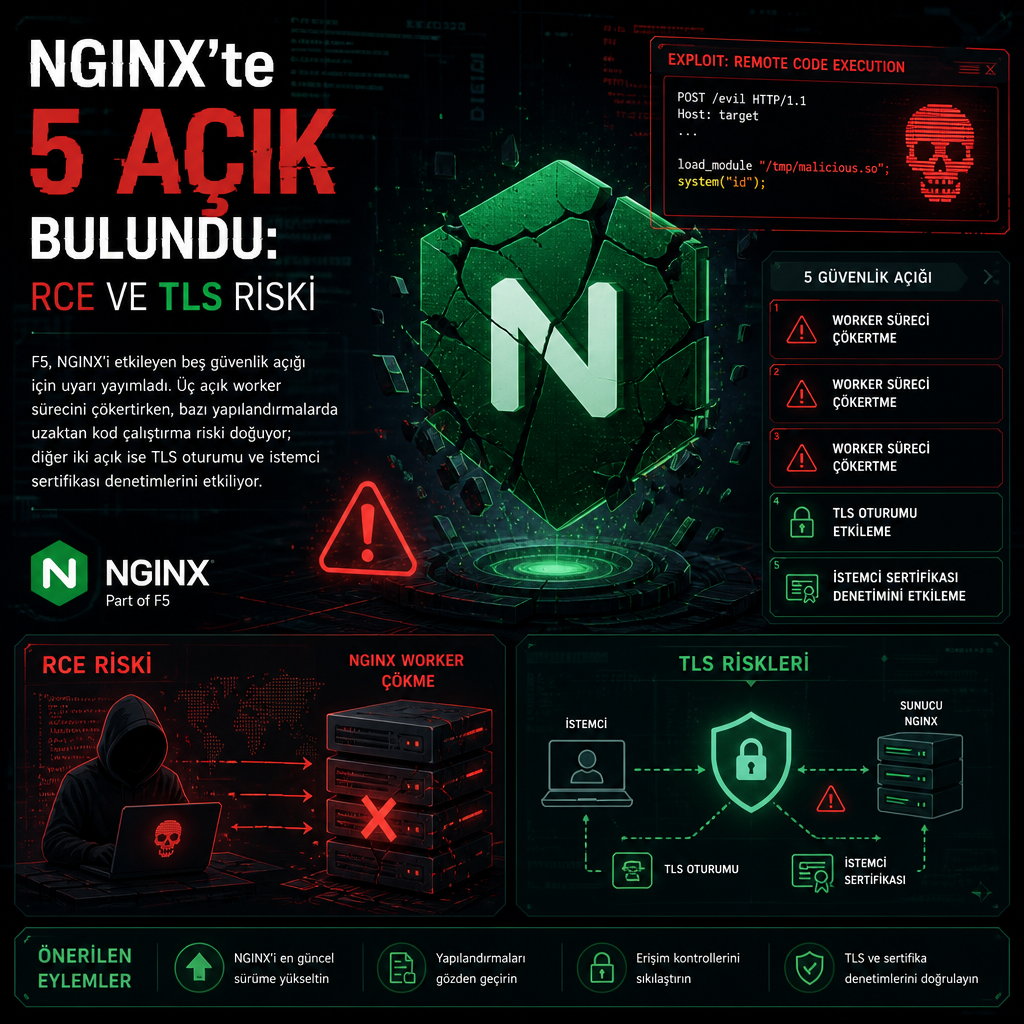
F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı. Şirket, üç açıkta bellek hataları nedeniyle worker sürecinin çökebileceğini, bazı özel yapılandırmalarda ise saldırganın uzaktan kod çalıştırmaya yaklaşabileceğini belirtti. Dördüncü açık sahte bir TLS oturumu kurulmasına, beşincisi ise istemci sertifikası kontrollerinin atlanmasına yol açabiliyor.
F5’nin açıklamasına göre bellek hataları yalnızca belirli kurulumlarda istismar edilebiliyor. Saldırganın önce hedefte hangi NGINX özelliklerinin açık olduğunu bilmesi gerekiyor. Şirket, sorunların tamamının aynı tipte olmadığını, ancak ortak noktanın yanlış işlenmiş bellek ve oturum doğrulama akışları olduğunu aktardı.
En kritik başlıklardan biri TLS katmanında sahte bir oturum oluşturulabilmesi. Bu senaryoda saldırgan, istemci sertifikası denetimi beklenen bir bağlantıyı meşruymuş gibi gösterebilir. Sertifika tabanlı doğrulamaya güvenen yapılarda bu hata, erişim kontrol zincirini kırabilir.
NGINX, özellikle kurumsal ağlarda, ters vekil sunucularda ve yüksek trafikli servislerde yaygın kullanılıyor. Bu nedenle F5’nin duyurduğu beş açığın doğrudan etkisi yapılandırmaya göre değişiyor. Şirket, her bir kusurun ayrı koşullar altında tetiklendiğini ve tüm sistemleri aynı ölçüde etkilemediğini vurguladı.
NGINX için yayımlanan güvenlik notunda CVE numaraları kaynak metinde yer almadığından, açıklar teknik tanımlarıyla duyuruldu. F5, ilgili yapılandırmaları kullanan müşterilerden ürün güncellemelerini ve güvenlik bültenlerini kontrol etmelerini istedi.