

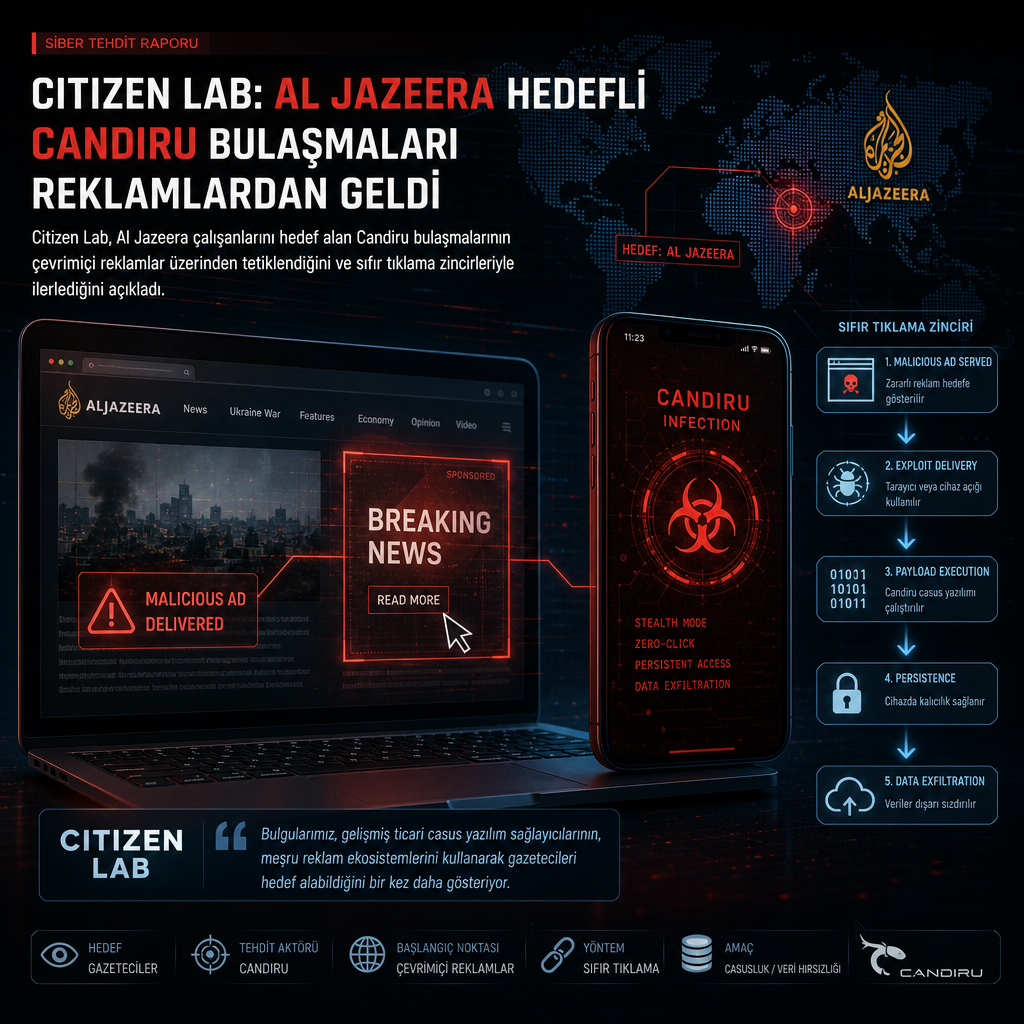
Citizen Lab, Al Jazeera çalışanlarını hedef alan Candiru casus yazılımı bulaşmalarının, kullanıcının ekranda reklamı gördüğü anda çalışan sıfır tıklama zincirleriyle başladığını bildirdi. Bazı vakalarda kötü amaçlı kod, reklam görünürde değilken arka planda yükleniyordu.
İnceleme, saldırıların çevrimiçi reklamlar üzerinden kurgulandığını ve kurbanın hiçbir bağlantıya tıklamasına gerek kalmadan tetiklenebildiğini ortaya koydu. Araştırmacılar, bu tür sıfır tıklama senaryolarının tarayıcı ya da reklam görüntüleme akışındaki bir zafiyetin istismarıyla ilerlediğini ve olayı belirli bir hedefe yöneltilmiş gözetleme operasyonu olarak ele aldığını belirtti.
Hedefte Al Jazeera çalışanları vardı
Raporda, bulaşmaların doğrudan Al Jazeera ile ilişkilendirilen kişileri vurduğu aktarıldı. Saldırı zincirinde reklam yüklemesi tetikleyici rol oynadı ve kod, ekranda görünen ya da kullanıcıdan gizlenen bir reklam bileşeni üzerinden devreye girdi. Bu yöntem, klasik kimlik avı e-postalarından farklı olarak kurbanın etkileşimini zorunlu kılmıyor.
Candiru, devlet bağlantılı gözetleme yazılımlarıyla anılan bir araç olarak biliniyor. Bu olayda kullanılan teknik, reklam ekosisteminin kötüye kullanılabildiğini bir kez daha ortaya koydu; saldırganlar görünür bir saldırı izi bırakmadan hedef sisteme ulaşmaya çalıştı.
Sıfır tıklama zinciri ne anlatıyor
Araştırmacıların aktardığına göre saldırı, reklamın ekrana gelmesiyle birlikte işleyen gizli kodla başlıyor. Reklamın arka planda yüklenmesi halinde bile zincir tetiklenebiliyor. Bu ayrıntı, istismarın yalnızca kullanıcı davranışına değil, reklamın teknik teslim sürecine de dayandığını ortaya koyuyor.
Haberde CVE kodu paylaşılmadı. Ancak kullanılan yöntem, sıfır tıklama istismarlarının artık yalnızca mesajlaşma uygulamaları ya da mobil cihazlarla sınırlı olmadığını, web reklamları üzerinden de yürütülebildiğini gösteriyor.