

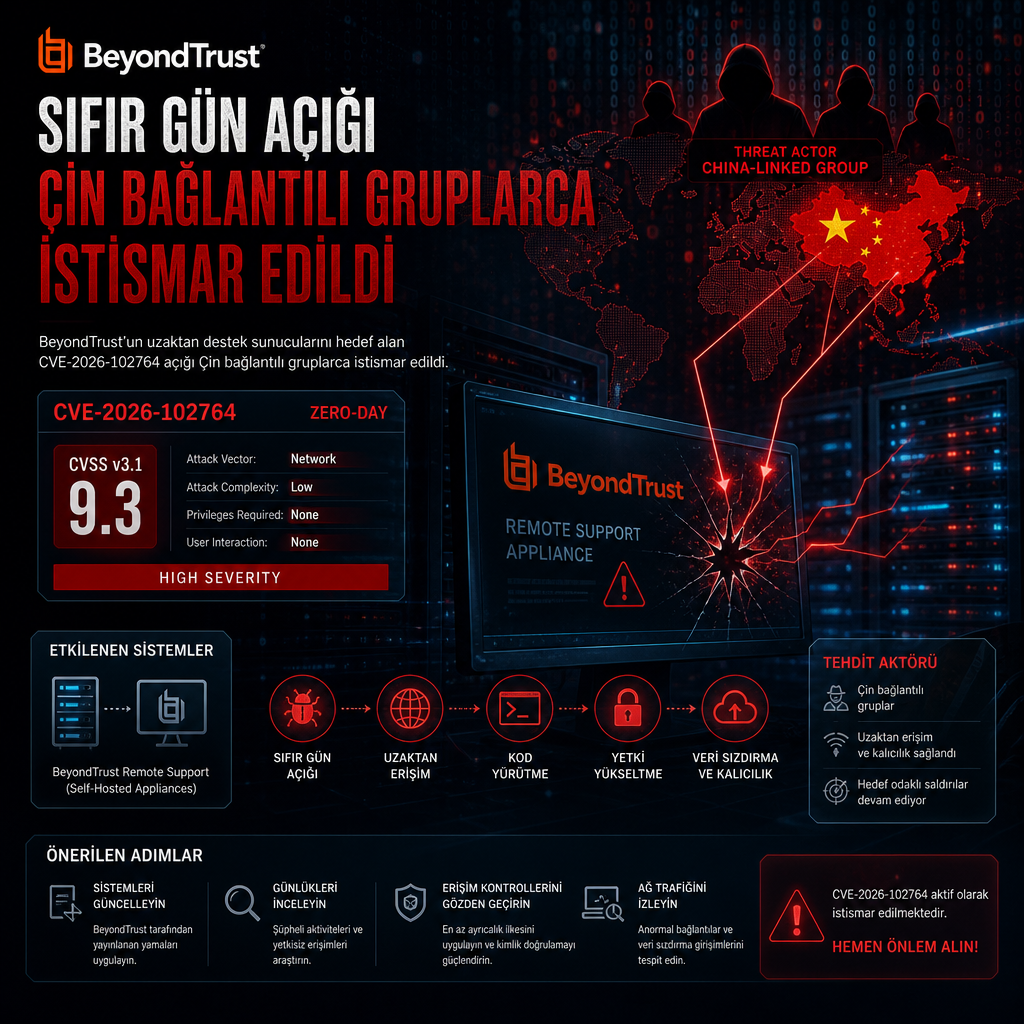
BeyondTrust’un uzaktan destek sunucularını hedef alan bir sıfır gün açığı, Çin bağlantılı hackerların eline geçti. Araştırmacılar, CVE-2026-102764 kodlu ve CVSS puanı 9.3 olarak ölçülen zafiyetin, iç mesajlaşma bileşeninde “gelen kaynağın doğru doğrulanmaması” hatasından kaynaklandığını bildirdi.
Açık, saldırganların uzak destek sunucularında yetki ele geçirmesine kadar gidebilen bir istismar zincirine kapı aralıyor. Kayıtlara geçen tanıma göre sorun, sistem içindeki mesajların gerçekten beklenen kaynaktan gelip gelmediğinin yeterince kontrol edilmemesi üzerine kurulu.
Bu tür uzaktan destek platformları, kurumların teknik ekiplerinin kullanıcı cihazlarına erişmek, sorun gidermek ve oturumları yönetmek için kullandığı altyapının merkezinde yer alıyor. Aynı nedenle, bu sunucularda ortaya çıkan bir zafiyet yalnızca tek bir sistemi değil, üzerinden yürüyen destek trafiğini de riske atabiliyor.