Claude ile yapılan çalışma, WAGO PLC’lerdeki CVE-2021-31886 açığını başka bir modele taşıdı; CERT@VDE güncelleme olmadığını bildirdi.
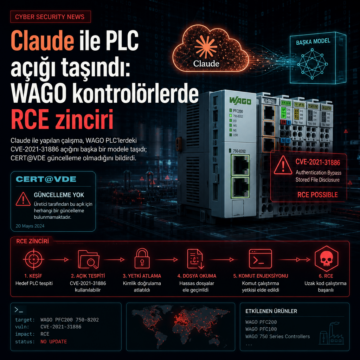


Claude ile yapılan çalışma, WAGO PLC’lerdeki CVE-2021-31886 açığını başka bir modele taşıdı; CERT@VDE güncelleme olmadığını bildirdi.
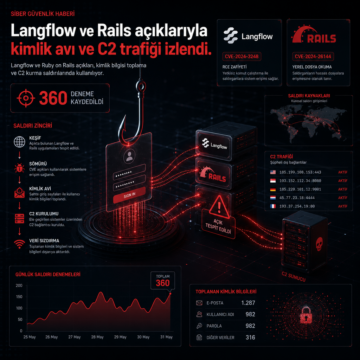
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.

ReliaQuest, Clop bağlantılı özel bir web shell’in PTC Windchill ve FlexPLM kurulumlarında kimlik bilgilerini çözdüğünü, mühendislik verilerini…

VMware vCenter’daki CVE-2026-59310 ve CVE-2026-59309 açıkları, 47 ülkede 361 IP’yi etkileyen bir kampanyada istismar edildi.

Ukrayna ve Avrupa'da hükümet ile askeri hedeflere yönelik olarak geliştirilen STOCKSTAY, gelişmiş bir Windows arka kapısıdır. Modüler yapısı ve şifreli WebSocket iletişimi sayesinde Kazuar zararlısına benzer özellikler taşıyan bu araç, fidye yazılımı ve ağ segmentasyonu gibi kritik savunma alanlarında yeni zorluklar yaratıyor. Siber güvenlik ekipleri için düzenli yamalar, erişim kontrolleri ve gelişmiş izleme önem arz ediyor.

Metro4Shell (CVE-2025-11953) uzaktan kod yürütme açığı, React Native CLI npm paketinde aktif olarak istismar edilmeye başlandı. Saldırganlar, Base64 kodlu PowerShell betikleri kullanarak Microsoft Defender hariç tutmaları ekleyip Rust tabanlı zararlı ikili dosyalarla C2 iletişimi kuruyor. Bu gelişme, güvenlik ekiplerinin erken tespit ve müdahale için önlem almasını zorunlu kılıyor.