

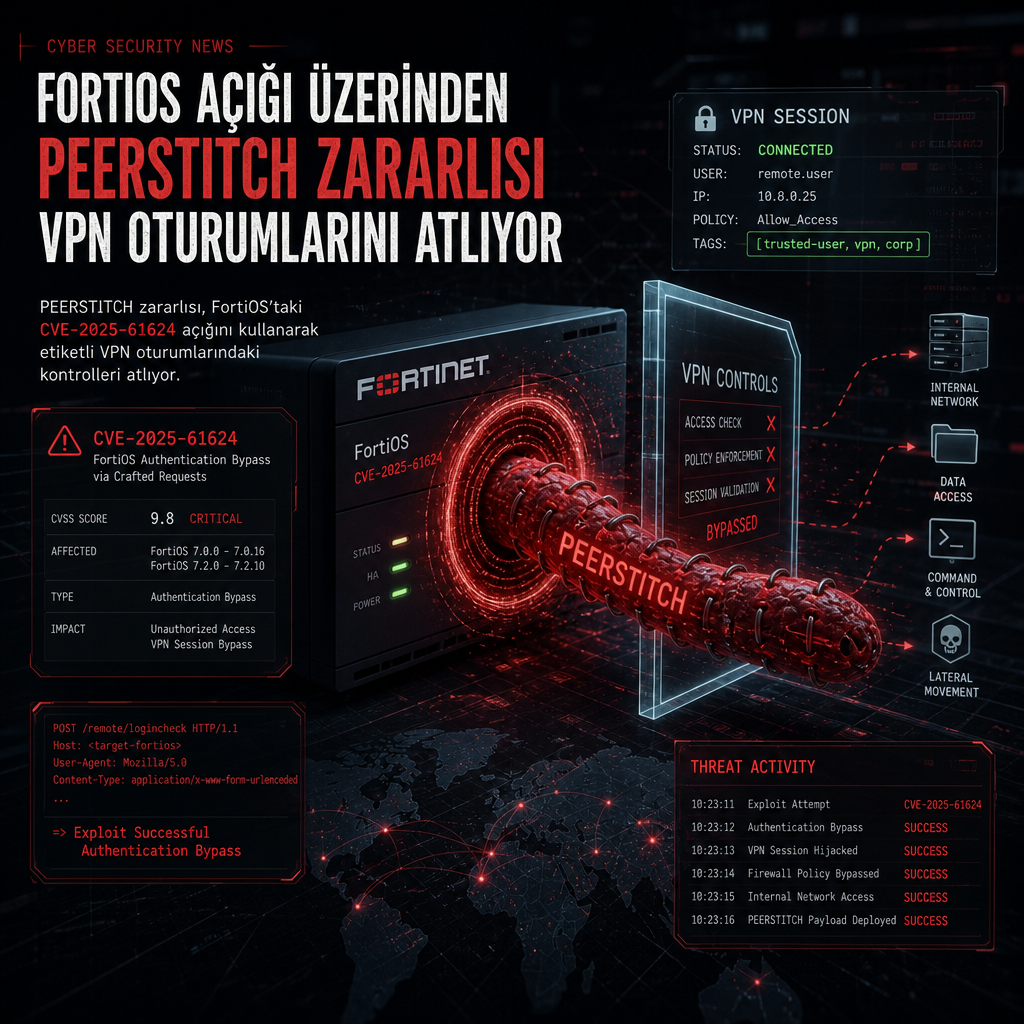
FortiOS, FortiPAM, FortiProxy ve FortiSwitchManager ürünlerindeki CVE-2025-61624 açığının istismarıyla dağıtılan PEERSTITCH zararlısı, etiketlenmiş VPN oturumlarına uygulanan kontrolleri devre dışı bırakacak şekilde kullanılıyor. Zafiyetin CVSS puanı 5.4 olarak verildi.
Saldırı, FortiOS komut satırı yorumlayıcısındaki bir path traversal hatasına dayanıyor. Güvenlik araştırmacıları, bu kusurun kimliği doğrulanmış bazı akışlarda beklenmeyen dosya yollarına erişim sağladığını ve saldırganların kontrol mekanizmalarını atlamasına kapı açtığını belirtiyor.
Hedefte Fortinet yönetim katmanı var
İstismar zinciri yalnızca FortiOS ile sınırlı değil; FortiPAM, FortiProxy ve FortiSwitchManager da aynı zafiyet sınıfından etkileniyor. PEERSTITCH adlı zararlının bu erişim yolunu kullanarak VPN oturumlarında işaretlenmiş trafiğe ilişkin denetimleri aşabildiği aktarılıyor.
Haberin dayandığı teknik incelemeye göre saldırının omurgasında CVE-2025-61624 yer alıyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2025-61624. Yol gezdirme türündeki bu açık, komut satırı yorumlayıcısı üzerinden dosya yolu doğrulamasını atlatabildiği için saldırganlara beklenmedik bir hareket alanı sağlıyor.
PEERSTITCH’in nasıl ilk erişim elde ettiği ya da hangi ek yükleri çalıştırdığına dair ayrıntılar kamuya açık özetten netleşmese de, kampanyanın Fortinet yönetim ürünleri üzerinden yürüyen bir kötüye kullanım zincirine işaret ettiği görülüyor. Araştırmacılar, etiketli VPN oturumlarının normal denetim akışlarının dışında bırakılmasının saldırının etkisini artırdığını vurguluyor.
Fortinet tarafındaki bu açığın, kurum ağlarında yönetim düzlemine erişim veren bileşenleri hedef alan daha geniş saldırı dalgalarıyla birlikte anıldığı belirtiliyor. PEERSTITCH adı verilen zararlının bu istismar hattında kullanılması, saldırganların doğrudan uç nokta yerine çevre güvenlik katmanlarını hedeflediğini gösteriyor.