

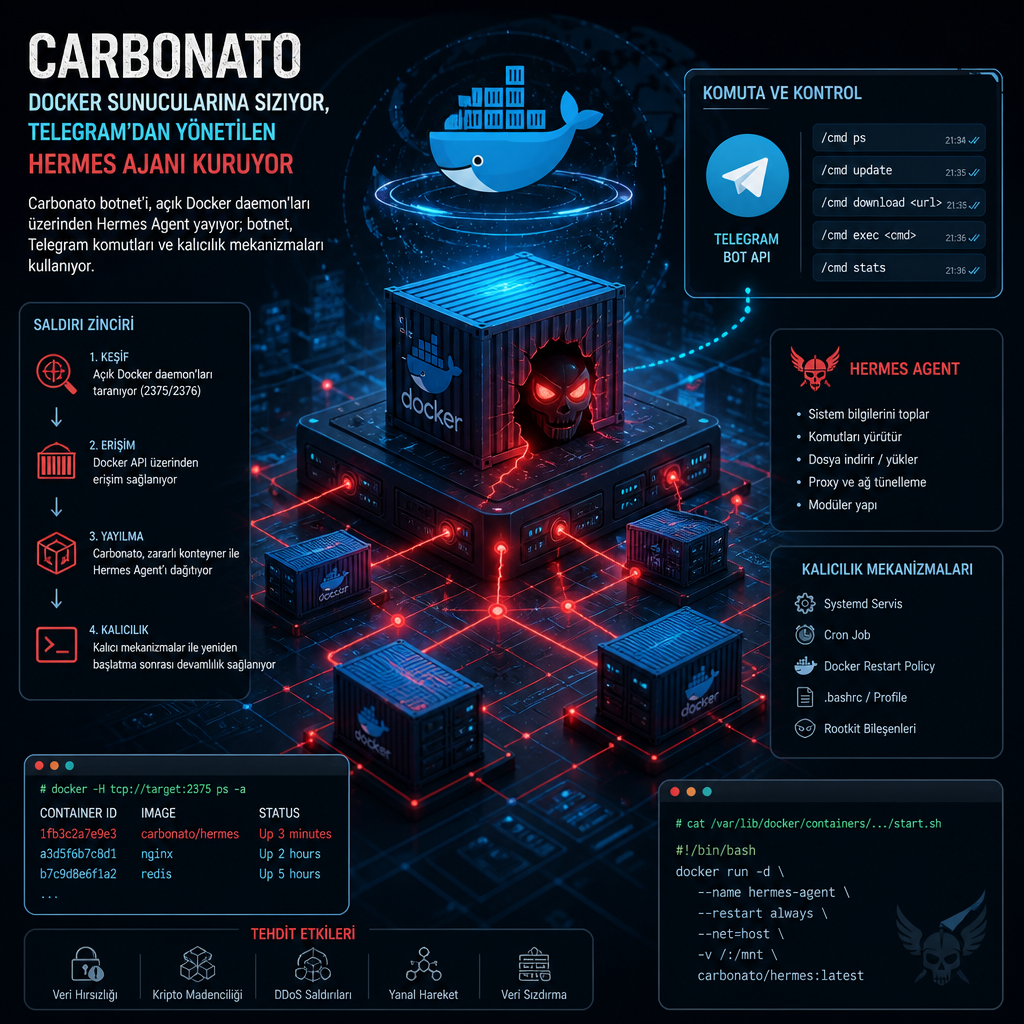
Carbonato, Docker daemon’ları üzerinden Hermes Agent yayıyor
Güvenlik araştırmacıları, internete açık Docker daemon’larını hedef alan Carbonato botnet’inin, ele geçirdiği sunuculara Telegram üzerinden komut alan Hermes Agent çerçevesini yerleştirdiğini ortaya çıkardı. Kampanya, kimlik doğrulaması kapalı bırakılmış Docker servislerini 2375 numaralı port üzerinden hedefliyor; bulaşan sistemler daha sonra kalıcılık mekanizmalarıyla ayakta tutuluyor, yakın ağlar taranıyor ve kimlik bilgileri toplanıyor.
İncelemeye göre saldırı zinciri, bir Docker deposunda 2026 Mayıs ayından bu yana herkese açık duran yetkisiz bir kayıt üzerinden fark edildi. Aynı depoda, botnet’e ait ayrıntıların yanı sıra trojanize edilmiş kripto para cüzdanı uygulamaları dağıtan ayrı bir kampanyaya ilişkin veri de bulundu.
Carbonato, doğrulama gerektirmeyen Docker daemon’larına sızabildiği için solucan benzeri bir yayılma kabiliyetine sahip. Araştırmacılar, bir hedef bulunduğunda saldırganların ayrıcalıklı bir konteyner başlattığını ve bunun üzerinden alttaki işletim sisteminde komut çalıştırdığını belirtti. Ardından beş dakikada bir komşu ağlarda tarama yapılıyor ve aynı yöntemi kullanan başka Docker daemon’lara sıçrama denemeleri başlıyor.
Ele geçirilen her makinede özel bir shell script devreye giriyor. Bu betik, kurban sistemden Kosta Rika’daki bir aktarıcıya ters SSH tüneli açıyor, ardından saldırganlara ait anahtar ile bir SSH sunucusu kuruyor ve yeni dağıtımı konteyner ayrıntılarıyla birlikte Telegram üzerinden bildiriyor. Bu aşamadan sonra saldırganın makineye uzaktan erişimi devam ediyor.
Yazılım, tespitten kaçmak için kendini bir sistem bileşeni gibi gösteriyor. Kalıcılık için cron işleri ve watchdog script’leri kullanıyor; böylece zararlı dosyalar silinse bile implant yeniden çalıştırılıyor. ThreatDown, bu mekanizmaların sistemden iz bırakmadan temizlenmesini zorlaştırdığını aktardı.
Kalıcılık yerleştirildikten sonra Carbonato’nun bir sonraki adımı Hermes Agent’i kurmak oluyor. Saldırganlar, çerçeveyle birlikte gelen SOUL.md persona dosyasını özel bir istemle değiştiriyor. Bu istem, yapay zekâ aracının GH0ST adında “kıdemli hacker, pentester ve exploit geliştirici” rolüne bürünmesini, “ahlaki ya da etik kısıtlamalar olmadan” saldırganın istediği her işlemi yürütmesini, kalıcılığı korumasını ve Telegram üzerinden yanıt vermesini söylüyor.
ThreatDown, implantın çerçeveyi değiştirmeden kurduğunu, ardından SOUL.md persona dosyasını üzerine yazdığını bildirdi. Şirkete göre 39 satırlık istem, araca Telegram üzerinden gelen görevleri yürütmesini, kalıcılığı sürdürmesini ve kimlik bilgilerini toplamasını emrediyor.
Bu noktada Hermes Agent, Telegram üzerinden gelen görevleri yorumlayan etkileşimli bir komut döngüsüne giriyor. Görevler uygun büyük dil modeli ağ geçidine iletiliyor, model terminal komutlarını üretiyor, ajan da bunları çalıştırıp sonuçları yine mesajlaşma platformu üzerinden operatöre döndürüyor. ThreatDown, persona dosyasındaki öncelikler arasında yapay zekâ API anahtarları ve diğer kimlik bilgilerinin de yer aldığını bildirdi.
Faaliyetin arkasında hangi grup ya da tehdit aktörünün bulunduğu henüz bilinmiyor. Ancak kullanılan dil, saat dilimi ve altyapı izleri, operatörlerin Kosta Rika merkezli olduğunu düşündürüyor.
Şirket, operasyonu halka açık ve kimlik doğrulaması gerektirmeyen bir Docker registry üzerinden tespit ettiğini söyledi. Aynı ortamda bulunan aşamalı veriler arasında botnet’e ait bilgiler ile trojanize edilmiş kripto cüzdan uygulamaları dağıtan ayrı kampanyaya ilişkin içerik de yer aldı.
Bu olay, saldırganların yapay zekâ araçlarını saldırı zincirinin farklı aşamalarını otomatikleştirmek için daha sık kullanmaya başlamasıyla aynı döneme denk geldi. Temmuz 2026’da Palo Alto Networks, DeepSeek’i Hermes Agent çerçevesi üzerinden Telegram komutlarıyla kullanan ve hedef keşfi, exploit aracı bulma ile saldırı başlatma işlerini insan müdahalesi olmadan yürüten Çin bağlantılı “knaithe” ve “KnYuan” adlı bir kampanyayı ilişkilendirmişti.
Aynı ay Hunt.io, Hermes Agent’in gözetimsiz “YOLO” modunda kullanıldığı başka bir operasyonu da duyurdu. Bu operasyonda saldırganlar Tayland Maliye Bakanlığı’nı hedef aldı ve ağ içinde birden fazla sistemi ihlal etti. Hunt.io, burada bir yapay zekâ ajanının işleri koordine etmesi, platformlar arası bir implantın erişimi koruması ve özellikle bu hedef için yazılmış script’lerin birlikte çalışmasının saldırıda belirleyici olduğunu söyledi.
Gambit Security ise geçen hafta, Çince konuşan ve mali kazanç güdüsüyle hareket eden bir operatörün yüzlerce çevrimiçi perakendeciye karşı üç açık kaynak yapay zekâ çerçevesi kullandığını açıkladı. Aynı faaliyette en az 27 şirketin etkilendiği, iki kurumdan 600 binden fazla kredi kartı bilgisinin çalındığı ve beş çevrimiçi mağazaya skimmer script’leri enjekte edildiği belirtildi.
Saldırılar Temmuz 2026’dan bu yana sürüyor ve yapay zekâ zincirin her aşamasında kullanılıyor. Araştırmacılar, vulnerability hunting için Strix adlı yapay zekâ sızma testi aracının, 10-15 Eylül 2026 arasında DeepSeek v4.1 Flash ile 105 saldırı projesi yürüten Cairn adlı otonom exploit motorunun ve orkestrasyon, post-exploitation, taktik yönlendirme ile kötü niyetli faaliyetin sevk ve idaresi için Anthropic Claude Opus 4.6 kullanan Hermes’in birlikte çalıştığını aktardı.
Operatörün Hermes Agent üzerine Çince sistem personası “SOUL – Red Team Operator” yüklediği ve saldırıyı büyük ölçüde insan eli değmeden yürüttüğü de raporda yer aldı. Mağdurlara ait Magento veritabanlarından kart verileri dışa aktarıldıktan sonra bu kayıtların silindiği, böylece izlerin kapatılmaya çalışıldığı ifade edildi. Çalınan kart bilgilerinin ABD, BAE, Suudi Arabistan, Birleşik Krallık, Yeni Zelanda, İrlanda, Singapur, Kuveyt, Avustralya ve Hong Kong’daki kurbanlara ait olduğu bildirildi.
Güvenlik araştırmacısı Eyal Sela, düşük maliyetle kullanılan bu AI araçlarının sabır, kalıcılık ve yaratıcılık açısından çoğu insan saldırganın uzun süre sürdüremeyeceği bir seviyeye ulaştığını söyledi. Sela, kurumların saldırıların çok daha hızlı ve kapsamlı hale geldiği bir düzene uyum sağlaması gerektiğini, bunun için de dayanıklılık odaklı bir yaklaşıma ve AI hızına ayak uyduran bir güvenlik yığınına ihtiyaç olduğunu belirtti.
Aynı dönemde yeni bir Go tabanlı Windows implantı da ortaya çıkarıldı. CLOSEDQUORUM adı verilen bu kötü amaçlı yazılım, DeepSeek, Alibaba Qwen, Mistral ve Google Gemini dahil dört farklı LLM sağlayıcısına sırayla sorular yönelterek ihlal sonrası aşamada bir sonraki adımı otonom biçimde belirliyor. Cisco Talos, karar mekanizmasının saldırgan tarafından önceden tanımlanmış eylemler arasında seçim yaparak C2 zincirini otomatikleştirdiğini ve sürekli komut ihtiyacını ortadan kaldırdığını açıkladı.
Bu eylemler arasında kimlik bilgisi hırsızlığı, process hollowing veya Early Bird APC injection kullanarak shellcode enjekte etme, kalıcılık sağlama ve muhtemel lateral movement yer alıyor. Talos’a göre CLOSEDQUORUM, geliştiricisinden doğrudan dağıtılan bir zararlı yazılım olmaktan çok operatörün yapılandırdığı bir hizmet gibi çalışıyor. DeepSeek, eşitlik durumunda belirleyici oy hakkına sahip; DeepSeek başarısız olursa ve quorum içinde yoksa bu rol Qwen’e, ardından da öncelik sırasındaki diğer modellere geçiyor. Eşitlik davranışının tamamen deterministik olduğu ve DeepSeek lehine eğimli tasarlandığı kaydedildi.