

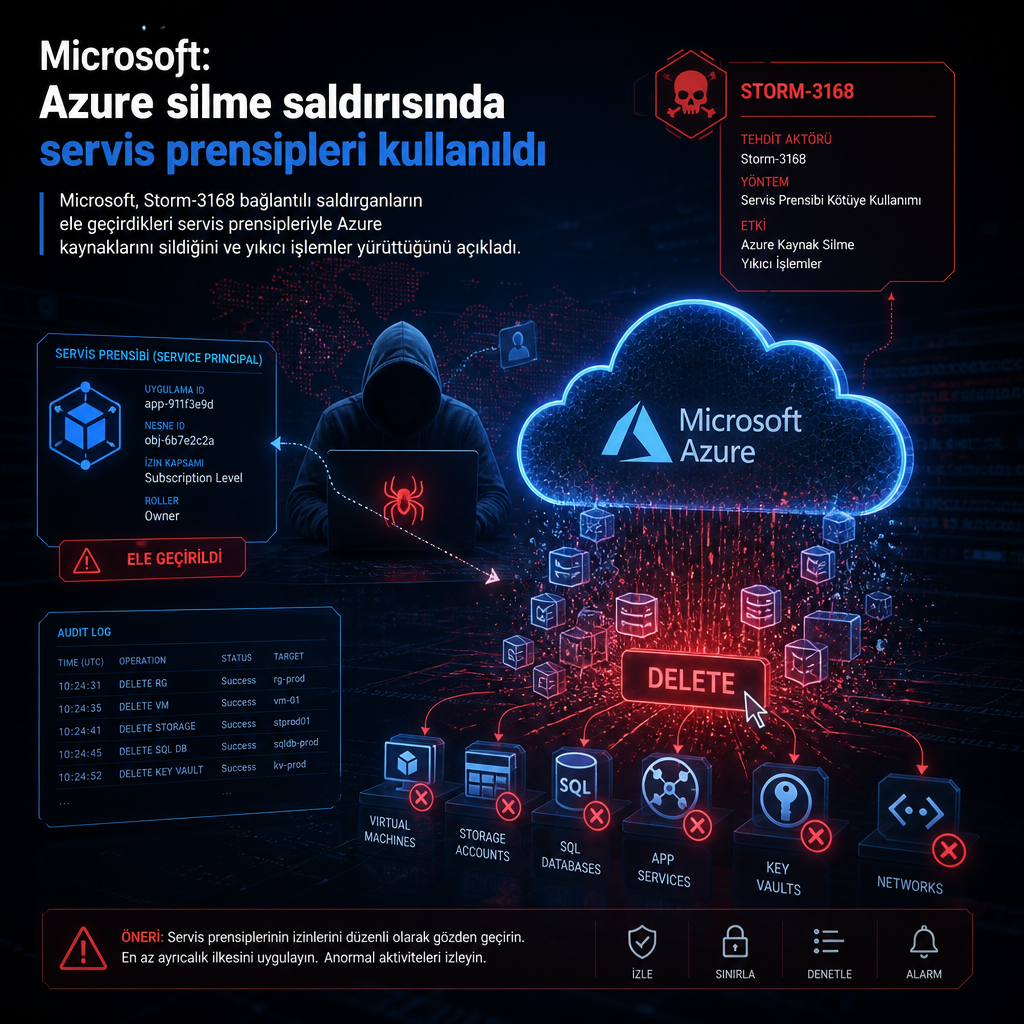
Microsoft, Haziran 2026 başında yaklaşık 18 saat süren bir saldırı zincirinde ele geçirilmiş servis prensiplerinin kullanıldığını açıkladı. Şirketin Storm-3168 adıyla izlediği faaliyet, Azure Storage hesaplarından SQL veritabanlarına, Key Vault’lara, Function App’lere, kurtarma koruma kilitlerine, sanal makinelere ve App Service bileşenlerine kadar uzanan yıkıcı işlemlerle sonuçlandı.
Yossi Weizman, Tushar Mudi ve Microsoft Security Research ekibinin paylaştığı analize göre saldırganlar, aynı tenant’a bağlı iki ayrı servis prensibini ele geçirerek hareket etti. Bunlardan biri keşif ve envanter çıkarma için, diğeri ise yıkıcı işlemler ve kimlik bilgisi toplama için kullanıldı. Microsoft, bu modelin saldırganın taktiklerinde bir evrim anlamına geldiğini belirtti.
Keşif aşaması yaklaşık 16 saat sürdü. Bu sürede Azure sanal makineleri, abonelikler, kaynak grupları ve farklı kaynaklar üzerinde 300’den fazla okuma işlemi yapıldı. İkinci ele geçirilmiş servis prensibi ise 90 dakika sonra kendi keşif faaliyetini yürüttü; iki abonelikteki sanal makineleri ve kaynak gruplarını beş saniye içinde numaralandırdı.
Aradan 16 saat geçtikten sonra aynı ikinci servis prensibi, Azure App Service yapılandırma depolarını da başarıyla listeledi. Microsoft, bunun muhtemelen açıkta bırakılmış kimlik bilgilerini arama girişimi olduğunu yazdı. Kısa süre sonra bu kimlik, 35 dakikalık bir zaman diliminde 150’den fazla yıkıcı ya da kimlik bilgisi toplama odaklı işlem gerçekleştirdi.
Saldırının en sert bölümü yaklaşık yedi dakika sürdü. Bu sırada 100’den fazla Storage hesabı silme denemesi yapıldı. Azure Key Vault, Function App, App Service planı ve birden çok Azure SQL veritabanı da hedef alındı. Ancak veritabanı silme girişimlerinin tamamı başarısız oldu; Microsoft, bunun Azure SQL veritabanı kaynak türü için desteklenmeyen bir API sürümünün kullanılmasından kaynaklandığını aktardı.
Microsoft, hedef alınan Azure Storage hesaplarının çoğunun başarıyla silindiğini söyledi. Buna karşın bazı hesaplarda Azure kaynak kilitleri ve depolama hesabı düzeyindeki silme koruması devreye girerek işlemleri durdurdu. Şirket, bu durumun, ele geçirilmiş bir kimlik geniş yönetici yetkilerine sahip olsa bile bağımsız korumaların hâlâ etkili olabildiğini gösterdiğini ifade etti.
Servis prensibinin nasıl ele geçirildiği ise net değil. Microsoft, client ID, client secret ve tenant ID bilgilerinin daha önce etkilenen kuruluşta çalışan bir kişi tarafından herkese açık bir GitHub issue içinde düz metin olarak paylaşıldığını, ardından silinmiş olsa bile edit geçmişinde erişilebilir kalmaya devam ettiğini kaydetti. Bu detay, kimlik bilgilerinin kaynağının dış bir istismar zincirinden değil, kamuya açık bir sızıntı izinden gelmiş olabileceğine işaret ediyor.
Şirket ayrıca Storm-3168 ile bağlantılı altyapıdan, farklı müşterilere ait birkaç Azure App Service’e karşı tekrarlayan yoklama hareketleri gördüğünü bildirdi. Microsoft, işin birden fazla servis prensibi arasında bölünmüş olmasının ve işlemler arasındaki zamanlamanın, saldırıların otomatik ya da betiklenmiş olabileceğini düşündürdüğünü belirtti.
Bu faaliyet zinciri, Microsoft’un değerlendirmesine göre fidye yazılımı hedefleriyle uyumlu görünüyor. Çünkü saldırıda yalnızca üretim kaynakları değil, yedekleme ve kurtarma ile bağlantılı bileşenler de silindi; bu da saldırganın kurbanın toparlanma kabiliyetini zayıflatmak istemiş olabileceğini gösterdi. Yine de bu vakayla bağlantılı bir fidye notu ya da başarılı veri sızıntısı gözlenmedi.
Storm-3168’in bu saldırıdan önceki faaliyetleri, JADEPUFFER adıyla da izlenen farklı bir zinciri hatırlatıyor. Sysdig’in daha önce yayımladığı incelemeye göre JADEPUFFER, bir büyük dil modelinin yardımıyla uçtan uca yürütülen ilk fidye yazılımı operasyonu olarak kayda geçti. Zincir, Langflow’daki bilinen bir zafiyeti kullanarak içeri sızdı, kimlik bilgileri topladı, ağ içinde yatay hareket yaptı, Nacos servis yapılandırma dosyalarını şifreledi, özgün veritabanı tablolarını sildi ve Bitcoin talep eden bir fidye notu bıraktı.
İlk zincirde kullanılan açık, Langflow’daki CVE-2025-3248 idi. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2025-3248. Saldırganlar şifreleme adımında MySQL’in yerleşik AES_ENCRYPT() işlevinden yararlandı. Aynı Langflow örneği daha sonra bu kez Go tabanlı derlenmiş bir fidye yazılımı varyantı olan ENCFORGE ile yeniden hedef alındı.
ENCFORGE, özellikle yapay zekâ altyapısı için tasarlanmıştı. Araç, model checkpoint’leri, vektör veritabanları, eğitim veri setleri ve embedding indekslerini kapsayan yaklaşık 180 dosya uzantısını tarıyordu. macOS tarafında da Keychain depoları, Xcode proje dosyaları ile Apple Pages ve Numbers belgeleri gibi öğeleri arıyordu. Sysdig, o dönemde otonom ajanın hedeflerini kendi başına tarttığını, kimlik bilgilerini topladığını, yeniden kullandığını, ağ içinde hareket ettiğini, kalıcılık kurduğunu ve bir veritabanını yok ettiğini aktarmıştı. Şirketin ifadesine göre, tek tek tekniklerin hiçbiri yeni ya da olağanüstü değildi; öne çıkan nokta, bir yapay zekâ modelinin bunları ihmal edilmiş internet erişimli altyapı üzerinde eksiksiz bir fidye yazılımı operasyonuna dönüştürmesiydi.
Microsoft’un son analizi de benzer bir koordinasyon yapısına işaret ediyor. Araştırmacılar, aynı tenant içinde iki servis prensibinin ele geçirildiğini, birinin keşif için, diğerinin ise yıkım ve kimlik bilgisi toplama için kullanıldığını söylüyor. Şirket, servis prensibi kimliklerinin bir saldırganın elinde keşiften kalıcılığa, ardından silme işlemlerine kadar uzanan zinciri otomatikleştirmek için kullanılabildiğini vurguladı.
Microsoft, saldırının arkasındaki nihai amacın fidye yazılımına yakın olduğunu değerlendiriyor. Ancak bu vakada ne bir fidye notu ne de başarılı veri dışa aktarımı gözlendi. Şirket, yine de yedekleme ve kurtarma varlıklarının da hedef alınmasının, saldırganın mağdurun toparlanmasını zorlaştırmayı amaçladığını gösterdiğini belirtti.
Analizin sonunda Microsoft, AI destekli saldırıların artık post-compromise aşamasında da hız ve ölçek kazandığını yazdı. Şirket, savunucuların da benzer ölçekte araştırma ve müdahale yapabilmek için yapay zekâdan yararlanması gerektiğini ifade etti.