

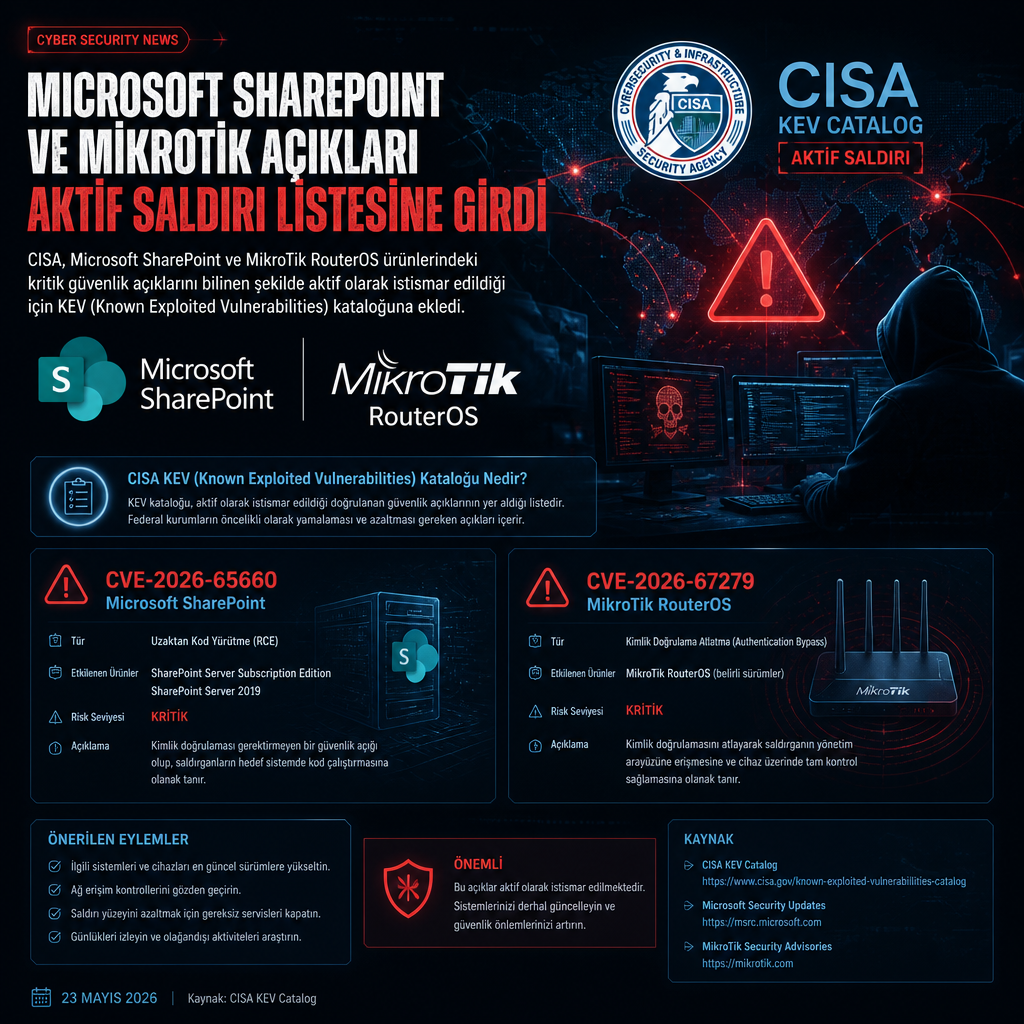
CISA, Microsoft SharePoint ve MikroTik RouterOS’taki iki açığı aktif istismar bulguları nedeniyle Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. Kurum, her iki zafiyet için de sahada kullanıma dair kanıt bulunduğunu açıkladı.
Kataloğa eklenen ilk açık CVE-2026-65660 oldu. Microsoft Office SharePoint’teki bu kod enjeksiyonu zafiyeti, yetkili bir saldırganın ağ üzerinden kod çalıştırmasına izin veriyor. CVSS puanı 8.8 olarak verilen açık için Microsoft, 25 Eylül 2026 itibarıyla istismara yönelik güvenilir gözlem verisi bulunduğunu bildirdi.
Microsoft, ilk duyurusunda CVE-2026-65660’ı SharePoint Server’ı etkileyen bir kimlik taklidi açığı olarak tanımlamıştı. Şirket daha sonra uyarıyı güncelleyerek zafiyetin uzaktan kod çalıştırma amacıyla kötüye kullanılabileceğini belirtti. Microsoft, istismar çabalarının arkasında kimin olduğunu, bunların ne zaman başladığını, kaç kuruluşun hedef alındığını, bunlardan kaçının başarıyla aşıldığını ve saldırganların sistemi ele geçirdikten sonra ne yaptığını açıklamadı.
MikroTik tarafında saldırı zinciri
KEV kataloğuna eklenen ikinci açık CVE-2026-67279 olarak kayda geçti. MikroTik RouterOS’taki bu davranış iş akışı denetimi eksikliği, kimliği doğrulanmamış bir istemcinin oturum kanalı açmasına ve exec isteği göndermesine yol açabiliyor. Güvenlik kaydı bu zafiyete 6.9 CVSS puanı veriyor.
Bu açık, RouterOS oturum açma sürecindeki argument injection zafiyeti CVE-2026-86060 ile birlikte MikroTrick kod adlı sömürü zincirinde kullanıldı. CERT Polska, zincirin internete açık savunmasız yönlendiricilerde parola gerektirmeden tam yönetici kontrolü sağladığını bildirdi. Kurumun aktardığına göre iki zafiyet birlikte kullanıldığında yönetim konsoluna kimlik doğrulama olmadan erişim elde ediliyor; CVE-2026-67279 kimliği doğrulanmamış istemciye oturum kanalı oluşturma imkânı verirken, CVE-2026-86060 saldırganın kontrolündeki policy mask ile giriş yapılmasına izin veriyor.
Bishop Fox, ayrı analizinde savunmasız RouterOS 7.x sürümlerinde tam yönetici ele geçirme senaryosunu yeniden üretebildiğini söyledi. Güvenlik araştırmacısı Emilio Gallegos, MikroTrick’in farklı güven sınırlarındaki iki hatayı birleştirdiğini belirtti. Gallegos’a göre ilk açık, kimliği doğrulanmamış bağlantının RouterOS’un yalnızca girişten sonra açması gereken işlevlerine ulaşmasına izin veriyor; ikinci açık ise giriş sürecinin o bağlantıdan gelen veriyi güvenilir yönetici kimliği gibi işlemesine neden oluyor.
Gallegos ayrıca MikroTrick’in ayrıcalıklı yazılımlardaki tasarım riskini ortaya koyduğunu ifade etti. Açıklamaya göre yalnızca güvenilen yerel istemciler için tasarlanan bir özellik, üst bileşen kimlik doğrulama durumunu doğru izleyemediğinde uzaktan saldırı yüzeyine dönüşebiliyor.
CISA, CVE-2026-86060’ı 11 Eylül 2026’da KEV kataloğuna eklemişti. Federal Civilian Executive Branch (FCEB) kurumlarının gerekli düzeltmeleri uygulamak için 28 Eylül 2026’ya kadar süresi bulunuyor.