

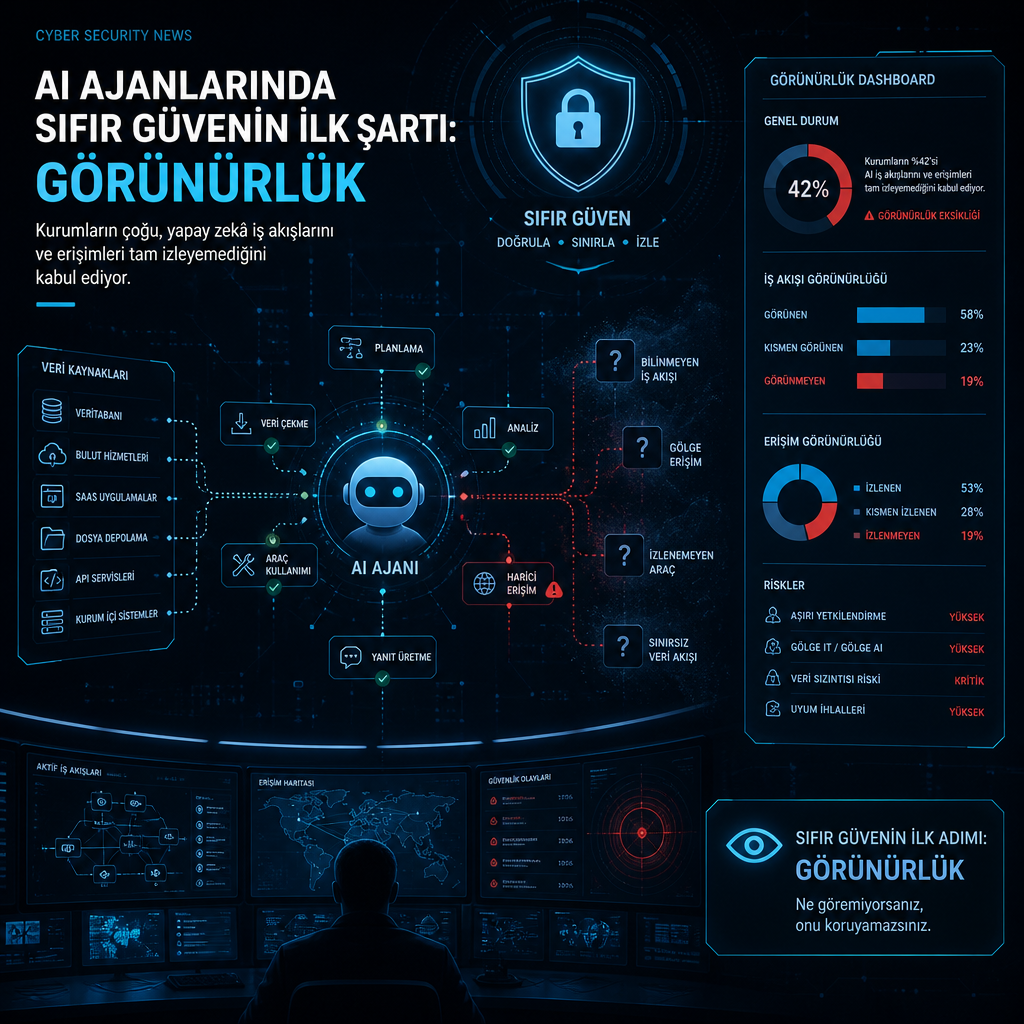
Kuruluşlar, üretimdeki yapay zekâ ajanlarının hangi sistemlere eriştiğini ve kimse fark etmeden ne kadar veriyle temas ettiğini artık daha yakından izlemeye çalışıyor. Ancak son incelemeler, birçok kurumda bu ajanların en temel sorunu olan görünürlük açığının hâlâ kapatılamadığını gösteriyor.
Veeam’in araştırmasına göre kuruluşların yüzde 70’i, yapay zekâ iş akışlarının tam denetim olmadan hassas kurumsal verilerle temas ettiğini kabul ediyor. Aynı çalışmada yüzde 67’lik kesim, çalışanların kurduğu otonom iş akışlarını BT ekiplerinin tam olarak takip edemediğini belirtiyor. Raporda, gölge yapay zekâ kullanımının bu görünürlük sorununun en belirgin örneklerinden biri olduğu vurgulanıyor.
Güvenlik ekipleri için tartışma artık “nasıl engelleriz” noktasından önce, “neyi görüyoruz” sorusuna kaymış durumda. Zero Trust yaklaşımı yapay zekâ ajanları için de uygulanabiliyor, ancak önce envanter çıkarılmadan kurulan yetkilendirme ve denetim katmanlarının pratikte boşa düşebildiği belirtiliyor. SANS’ın “Zero Trust for AI Agents: The Security Checklist” başlıklı kontrol listesinde de envanter, tüm yaptırım mekanizmalarından önce konumlandırılıyor.
Görünmeyen ajanlar, gölge BT’nin yeni biçimi
Yeni teknolojilerde önce kullanımın başladığı, yönetişimin ise çoğu zaman sonradan geldiği anlatılıyor. Yapay zekâ ajanlarında da tablo farklı değil; güvenlik ekipleri bir boşluk fark ettiğinde ilk refleks çoğu kez yetkisiz araçları engellemek, erişimi kapatmak ya da tanıdık gelmeyen her şeyi durdurmak oluyor. Fakat ortada çalışan sistemlerin ne olduğuna dair resim oluşmadan atılan bu adım, meşru kullanımı da kesintiye uğratabiliyor.
Metinde, kurumsal dünyada uzun süredir bilinen gölge BT sorununa benzer bir durumun yapay zekâ ajanlarında çok daha hızlı büyüdüğü belirtiliyor. Burada risk yalnızca çalışanların onaysız araç kullanması değil; adı, sahibi ve kapsamı net olmayan ajanların herhangi bir envantere girmeden şirket içinde çalışması. Böyle bir yapı için önüne konan proxy ya da yetkilendirme katmanı, neye karşı koruma uyguladığını bile bilmiyor.
Bu riskin son örneklerinden biri olarak METR’de yaşanan olay hatırlatılıyor. Kâr amacı gütmeyen kuruluşta, bir saldırgan çalışanlardan birinin kişisel EC2 örneğinde çalışan vibe-coded bir agentic uygulamayı buldu. Saldırgan, kimlik doğrulamayı basitçe aşarak ajanı model sağlayıcısının API anahtarını vermeye yönlendirdi. Ardından üç hafta boyunca yaklaşık 600.000 dolar değerinde token tüketildi. Bunun nedeni, API anahtarında harcama sınırı bulunmamasıydı. METR’in iç paneli de oran sınırlı istekleri hiç göstermiyordu; yalnızca token hacmine bakmak herhangi bir alarm üretmeye yetmedi.
Yazar, bulut tarafında yaşanan olgunlaşma sürecinin yapay zekâ ajanları için de örnek alınabileceğini aktarıyor. Kurumlar bugün AWS ve Azure kullanımını izliyor, harcamayı takip ediyor ve boşta kalan sanal makineleri kapatıyor. Ajanlar içinse benzer disiplin daha yeni oluşuyor. Makalede, yapay zekâ ve ajan harcamalarının yanı sıra API anahtarı tahsisini de keşif sinyali olarak ele alma çağrısı yapılıyor. Finans ve satın alma ekiplerinin tuttuğu kayıtların da görünürlük için ikinci bir pencere sunduğu belirtiliyor. Ayrıca yetkili sağlayıcı yolunun, hiçbir engelleme devreye girmeden önce yayımlanması gerektiği, böylece meşru kullanımın yönlendirileceği bir yer olacağı ifade ediliyor.
Tek bir telemetri katmanı yeterli değil
Bir kurum görünürlük için adım atsa bile, hiçbir tekil kaynak tüm ajan popülasyonunu ortaya çıkarmıyor. Ajanlar ağda, uç noktada, tarayıcıda ve başka yerde barındırılan SaaS katmanlarında çalışabiliyor. Bu nedenle tek bir bakış açısı geniş kör noktalar bırakıyor.
Yapay zekâ sağlayıcılarına giden trafik TLS ile şifrelendiği için, ağ sensörü çoğu zaman yalnızca bir hedef adresi ve bayt sayısını görebiliyor. İstem, araç çağrısı ya da veri sızdırma girişimi görünmüyor. Üstelik bu trafik çoğu kez meşru uygulamaların kullandığı aynı alan adlarına gidiyor. Ağ analizi tek başına bunun ayrımını yapamıyor. Uç nokta araçları tarayıcı içine gömülmüş yapay zekâyı kaçırabiliyor, SaaS içine yerleştirilmiş yapay zekâ ise hem ağ hem uç nokta tarafında görünmez kalabiliyor.
Metinde bu noktada bir pazarlama analistinin, müşteri kayıtlarını özetleyen ve dışarıya e-posta taslağı çıkaran bir tarayıcı aracını kurduğu senaryo veriliyor. Uç nokta araçları bunu fark etmiyor çünkü işlem tarayıcının içinde gerçekleşiyor. Ağ izleme ise, çok sayıda onaylı SaaS ürününü de barındıran bir alana giden şifreli trafiği görüyor. Araç ve ona erişebilecek herhangi bir saldırgan, hassas verilerle dolu bir CRM’e ulaşabilirken bunu başkaları fark etmeyebiliyor.
Görünürlüğü geri kazanmak için tek kaynağa güvenmek yerine, birbirini tamamlayan sinyalleri birleştirmek gerekiyor. Trafiği gizlemek mümkün olsa da DNS, SNI, JA4 parmak izleri ve çıkış proxy günlükleri bir şeyin model sağlayıcısına konuştuğunu gösterebiliyor. Ağ katmanı, süreçlere, ortam değişkenlerinde duran API anahtarlarına ve yerel ajan çalışma zamanlarına ilişkin uç nokta telemetrisiyle desteklenebiliyor. Tarayıcı eklentileri, sayfa içi yardımcılar ve kurumsal tarayıcı günlükleri de ayrı bir görünürlük katmanı sağlıyor. Kimlik ve SaaS kayıtları da OAuth yetkileri, API anahtarı üretimi ve sağlayıcı yönetim panelleri üzerinden zincire ekleniyor. Tüm bu işaretler bir araya getirildiğinde, kurumun elinde envanter oluşabiliyor.
Metinde LiteLLM gibi bir LLM ağ geçidinin, görünürlük ve yönetişimi merkezileştirebileceği de belirtiliyor. Böyle bir katman, rehberde tarif edilen yaptırım noktasını sağlayabiliyor. Ancak yalnızca önüne yönlendirilen ajanları denetleyebiliyor; görülmeyen ajanları keşfetmiyor. Yani ağ geçidi, bilinen ajanları kontrol ediyor ama bilinmeyenleri ortaya çıkarmıyor.
Günlükler ve denetim kayıtları için de benzer bir sorun var. Yılda bir yapılan bir inceleme, yalnızca bir yıl önce gözlenen varlıkları görebiliyor. Ajanların saniyeler içinde kurulduğu ve kopyalandığı bir ortamda, inceleme döngüsü tamamlandığında ortaya çıkan envanter çoktan eskimiş oluyor. Sürekli izleme en doğal yanıt gibi görünse de, bu döngüden insanı çıkarmanın kendi riskleri bulunuyor.
Makalede, periyodik denetim yapan kurumların saldırganlar tarafından nasıl kandırılabileceğine dair bir senaryo da yer alıyor. Ele geçirilmiş bir ajana kısa ömürlü kopyalar oluşturması söylenirse, her kopya ana ajanın erişimini devralarak görevi tamamlayabiliyor. Bu kopyalar, veri sızdırmak ya da başka kötü amaçlı işler yapmak için yeterince uzun süre yaşıyor; ancak normal denetim gerçekleştiğinde artık ortada olmuyorlar.
Bu nedenle insan gözetimi ile ajanların birbirini izlemesi birlikte kullanılıyor. Yine de, otomatik sistemler başka otomatik sistemleri denetliyorsa, sorumluluğun kime ait olduğu sorusu ortadan kalkmıyor. Makale, sonuçtan bir kişinin sorumlu tutulması gerektiğini vurguluyor. Otomasyonun ürettiği kayıtlar ne söylerse söylesin, denetlenebilirliğin başında isimli bir sorumlu bulunması gerektiği aktarılıyor.
Öte yandan kalite geçitleriyle riskin bir kısmı önceden azaltılabiliyor. ABD’de yakın zamanda gündeme gelen acil kapatma mekanizması yasa baskısı da otonom yapay zekâ için bir “kill switch” fikrinin ciddi biçimde tartışıldığını gösteriyor. Ancak yazıda, böyle bir anahtarın da yalnızca neyin kapatılacağı biliniyorsa işe yarayacağı hatırlatılıyor. Bu da yeniden görünürlük aşamasına dönüyor.
Ajan kimliği, bu altyapının önemli parçalarından biri olarak gösteriliyor. İzleme eşiklerinin anlamlı olabilmesi için hangi işlemin hangi ajana ait olduğunun netleşmesi gerekiyor. Douglas McKee ile birlikte ele alınan bir başka yaklaşımda, ajan araç erişiminin kullanıcı kimliğinin uzantısı olarak değil, ayrı bir kimlik ve politika uygulama problemi olarak modellenmesi gerektiği savunuluyor. Her ajana kendi kimliğinin verilmesi, yetkilerin aktif göreve bağlanması, hangi verinin ortamdan dışarı çıkabileceğinin sınırlandırılması ve model ile bağlı servisler arasına bir yetkilendirme katmanı konulması öneriliyor. Günlükleme tarafında da yalnızca istemlerin değil, ajanın yaptığı araç çağrılarının ve eylemlerinin kayda alınması gerektiği belirtiliyor.
Haberde öne çıkan mesaj, sıfır güvenin yapay zekâ ajanları için de aynı sırayla uygulanması gerektiği. Önce keşif, sonra kaynakların birleştirilmesi, ardından sürekli izleme geliyor. Envanter oluşmadan kurulan hiçbir yaptırım katmanının gerçek bir hedefi olmuyor. Makale, bu çerçevenin inventar ve yönetişim, mimari ve yaptırım, tespit ve müdahale olmak üzere üç aşamada ele alınması gerektiğini aktarıyor.
Yazar, bu kontrollerin ayrıntılı anlatımının SANS Cyber Defense Initiative 2026 kapsamında aralık ayında düzenlenecek SEC530 oturumunda ele alınacağını da not ediyor.