

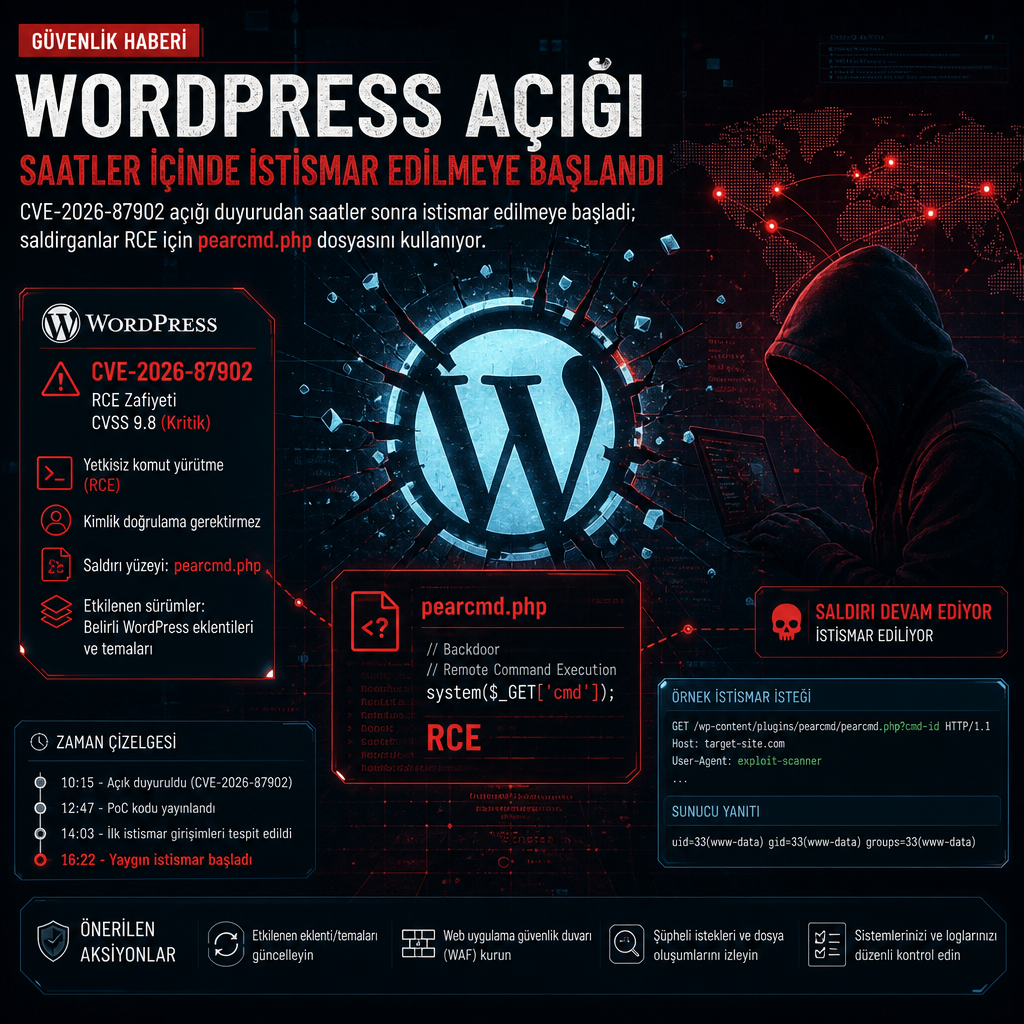
WordPress çekirdeğinde kamuya açıklanan kritik bir açık, duyurudan yalnızca saatler sonra saldırganların hedefi oldu. CVE-2026-87902 olarak izlenen ve CVSS puanı 9.2 olan zafiyet, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya kadar uzanan bir istismar zinciri yaratabiliyor.
WordPress, iki gün önce yayımladığı güvenlik duyurusunda bu açığın get_page_template() işlevinin sayfa şablonu çözümleme sürecini kötüye kullanılabilir hâle getirdiğini anlattı. Açık, aktif tema dizinlerinin dışındaki okunabilir bir yerel .php dosyasının seçilmesine izin verebiliyor. Sunucu ortamı ile etkin temada belirli koşullar aynı anda sağlanırsa saldırı, RCE ile sonuçlanabiliyor.
İstismarın çalışması için iki ön koşul gerekiyor. Etkin alt tema ya da üst tema, adı page- ile başlayan bir üst dizin içermeli. Bunun yanında saldırganın işaret ettiği yerel .php dosyası sunucuda bulunmalı ve web sunucusu hesabı tarafından okunabilir olmalı. Güvenlik araştırmacıları bu ikinci koşula örnek olarak pearcmd.php dosyasını gösteriyor.
İlk saldırı denemeleri duyuruyla aynı gün başladı
Previdian, kendi honeypot ağında CVE-2026-87902’yi hedef alan istismar girişimleri gördüğünü açıkladı. Kuruma göre kötü amaçlı istekler, ABD’nin New Jersey eyaletinde yer alan 104.194.9[.]227 IP adresinden geldi. İsteklerde yerel PHP dosyası olarak /usr/local/lib/php/pearcmd.php kullanıldı, ardından /tmp/ dizinine dosya yazıldı ve GitHub üzerinde barındırılan bir PHP yükleyicisi çağrıldı: raw.githubusercontent[.]com/MrG3P5/web-shell/refs/heads/main/uploader.php.
Previdian’ın kurucusu ve CEO’su Ryan Dewhurst, açığın ciddi olduğuna kuşku olmadığını, ancak istismar için gereken ön koşulların saldırıyı zorlaştırdığını söyledi. WordPress’te otomatik güncellemelerin varsayılan olarak açık olmasının, yaygın istismar girişimleri ile nispeten sınırlı sayıda gerçek ele geçirme arasında fark yaratabileceğini belirtti.
Kuruluşun telemetri verileri, 23 Eylül 2026’dan itibaren toplam 68 istismar girişimi kaydetti. Bu etkinliğin bir kısmı Endonezya merkezli bir IP adresinden de kaynaklandı. İlk girişim ise 22 Eylül 2026’da, UTC 11:49’da kaydedildi. Bu tarih, yamanın aynı gün dağıtıldığı zamana denk geliyor.
Patchstack de kötü niyetli isteklerin yalnızca zararsız çekirdek dosyalara yönelik keşif denemelerinden, aktif istismara kaydığını bildirdi. Şirketin incelemesine göre saldırganlar artık pearcmd.php dosyasını da sürece dahil ediyor ve bunu disk üzerine PHP dosyaları yazmak için kullanıyor. Bu bulgu, Previdian’ın gözlemleriyle örtüşüyor.
Geçici dizinlere PHP yazıp çalıştırmaya çalışıyorlar
Gözlemlenen faaliyetler, saldırgan kontrolündeki PHP içeriğinin /tmp ve /var/tmp gibi dizinlere yazılmasını da içeriyor. Tespit edilen dosya adları arasında wp-pear-rce-flag.php, poc87902.php, luci_<random>.php ve zeta_<random>.php yer aldı.
Malicious trafiğe bağlanan IP adresleri arasında 43.250.53[.]42, 180.251.159[.]243, 195.178.110[.]247, 107.189.14[.]87, 45.61.184[.]170 ve 92.246.130[.]76 bulunuyor.
WordPress, etkilenen sistemler için 7.1.2 sürümünü yayımladı. Kurumlar ayrıca 7.0.6, 6.9.9 ve 6.8.10 sürümlerini de kullanabiliyor. Güvenlik ekiplerine, yamayı hızla uygulamanın yanı sıra kötü amaçlı etkinlik izlerini de kontrol etmeleri öneriliyor. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-87902