WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
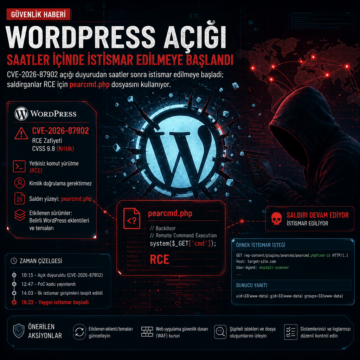


WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
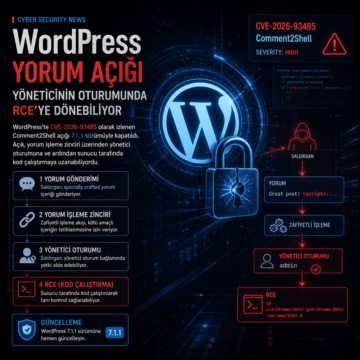
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
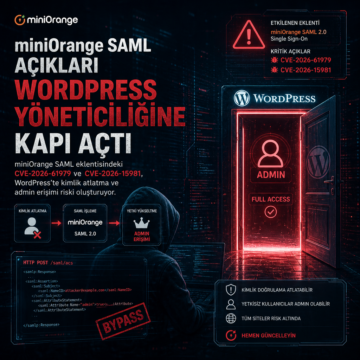
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…