WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
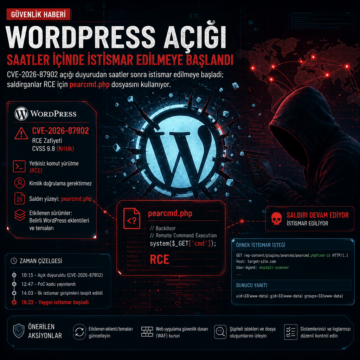


WordPress CVE-2026-87902 açığı duyurudan saatler sonra istismar edilmeye başlandı; saldırganlar RCE için pearcmd.php dosyasını kullanıyor.
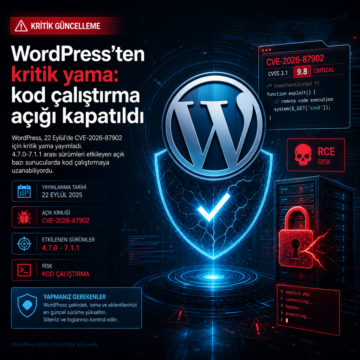
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
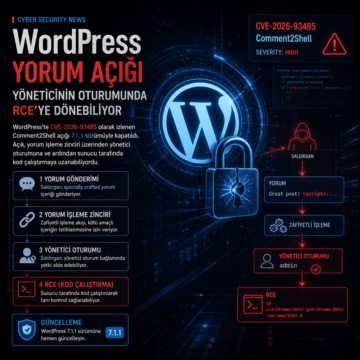
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
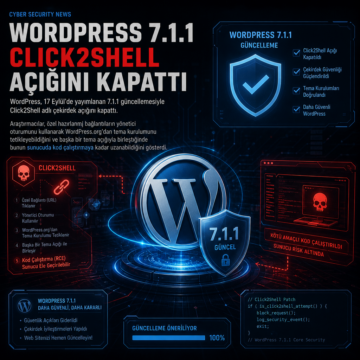
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.
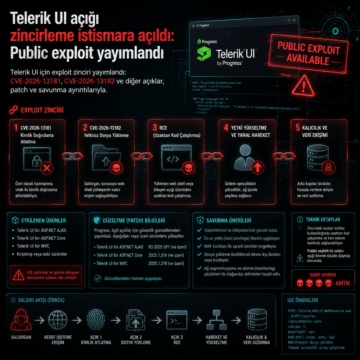
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.