

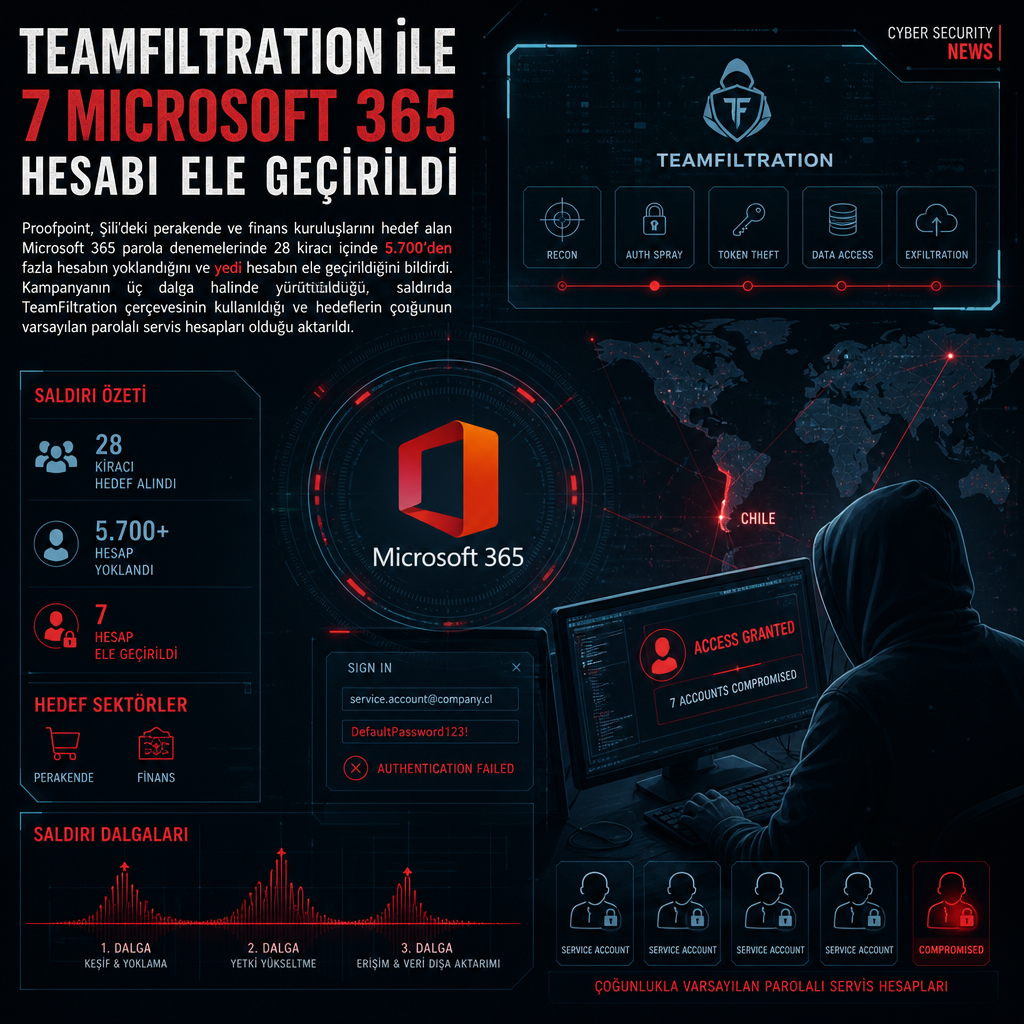
Şilili perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemeleri, 28 kiracı içinde 5.700’den fazla hesabı yokladı ve yedi hesabın ele geçirilmesiyle sonuçlandı. Proofpoint, etkinliğin ağırlıklı olarak Şili’deki perakende ve finans kurumlarına yöneldiğini, saldırının 1.487 farklı AWS EC2 kaynak IP adresinden yayıldığını bildirdi. Kampanya, Temmuz sonundan Ağustos 2026’ya uzanan üç dalga halinde yürütüldü.
Şirketin açıklamasına göre ele geçirilen yedi hesabın tamamı yönetilmeyen fonksiyon ya da servis hesabıydı; bunların hiçbirinin bireysel çalışan hesabı olmadığı vurgulandı. Proofpoint, bu tabloda unutulmuş, insan dışı kimliklerin değiştirilmemiş ya da hiç döndürülmemiş varsayılan parolalarla ve MFA olmadan bırakılmasının kritik bir açıklık yarattığını belirtti.
Üç dalga, tek model: varsayılan parola denemeleri
İlk dalga 21-24 Temmuz arasında gerçekleşti ve iki büyük Şilili bankacılık kurumuna yönelerek günde yaklaşık 100 ila 120 benzersiz hesabı hedef aldı. İkinci dalga 26-28 Temmuz’da görüldü; 27 Temmuz’da yaklaşık 1.520 hesaba ulaşan deneme hacmi kısa süre sonra sert biçimde düştü ve hedefte bu kez başka bir büyük Şilili finans kurumu vardı. Üçüncü dalga 13-16 Ağustos arasında yürütüldü, 15 Ağustos’ta yaklaşık 1.560 hesapla zirve yaptı ve büyük bir Şilili perakendeciyi hedef aldı. Yedi hesabın ele geçirilmesi de bu son dalgada kaydedildi.
Kanıtlar, tehdit aktörünün hesapları büyük olasılıkla varsayılan parolalarla taradığını gösteriyor. Proofpoint’e göre IT ekipleri tarafından sağlanıp hiç döndürülmeyen kimlik bilgileri kullanıldı. Faaliyet, kullanıcıların zaman zaman parola değiştirmek zorunda olduğu kişisel çalışan hesaplarından çok, uzun süre izlenmeden kalan servis hesaplarını hedef aldı. Şirket, başarıyla ele geçirilen her hesabın denetlenmeyen ve varsayılan parolalı bir servis hesabına bağlı olduğunu aktardı.
Altı hesabın yalnızca 7 dakika içinde kırılması, saldırganın tek tek hedeflenmiş bir kimlik bilgisi saldırısından ziyade ortak ya da varsayılan bir parola seti kullandığına işaret ediyor. Ele geçirilen hesapların tamamı, iş operasyonlarını yürütmek için oluşturulup sonradan gözetimsiz bırakılmış hesaplardan oluştu. Bu hesaplar, başlangıçta iş süreçleri için tahsis edilmiş olmalarına rağmen, orijinal kimlik bilgileriyle açık halde kaldı.
Başarılı ele geçirmelerin ardından saldırganın çoğu hesaba Microsoft Office, OneDrive ve Teams üzerinden eriştiği görüldü. Proofpoint, bunun veri toplama ve dışarı aktarma hazırlığına işaret edebileceğini, ancak yalnızca oturum açma kayıtlarının veri sızdırma için tek başına kanıt sayılamayacağını not düştü. Araştırmacılar, başarılı ele geçirmeden iki dakikadan kısa süre sonra saldırganın Alman bir VPN düğümüne geçtiğini, ardından kurumsal VPN’i sorguladığını, Azure Portal’a eriştiğini, SharePoint Online’da gezindiğini ve Microsoft Graph API için token istemleri başlattığını kaydetti.
Etkinlikte TeamFiltration adlı meşru çapraz platform saldırı çerçevesinin kullanılması öne çıktı. Araç, Entra ID hesaplarını “enumerating, spraying, exfiltrating ve backdooring” için tasarlanmış durumda. Operatörün bu çerçeveyle e-posta hesaplarını doğrulayabildiği, numaralandırılan hesaplar üzerinde yaygın ya da hedefe özel parolaları test edebildiği, hassas veri toplayabildiği ve OneDrive’a gizli, etkileşimli erişim sağlayabildiği belirtildi. Aynı araç, güvenlik ekipleri tarafından kendi ortamlarındaki açıkları görmek için de kullanılabiliyor.
TeamFiltration’ın kötüye kullanımı ilk kez belgelenmedi. Haziran 2025’te Proofpoint, açık kaynaklı sızma testi çerçevesini kullanan ve yüzlerce kuruluşun bulut kiracısındaki 80 binden fazla kullanıcı hesabını hedef alan UNK_SneakyStrike adlı başka bir küme hakkında da ayrıntı paylaşmıştı.
Proofpoint, UNK_CondorFiltration kampanyasının kurumsal kimlik sınırındaki en zayıf halkalardan birinin çoğu zaman oltalanmış bir çalışan ya da sıfırıncı gün açığı değil, unutulmuş bir hesap olduğunu hatırlattığını söyledi. Şirket, kolaylık için tahsis edilip bir daha gözden geçirilmeyen servis hesaplarını yapısal olarak korunmasız bir saldırı yüzeyi olarak tanımladı.