

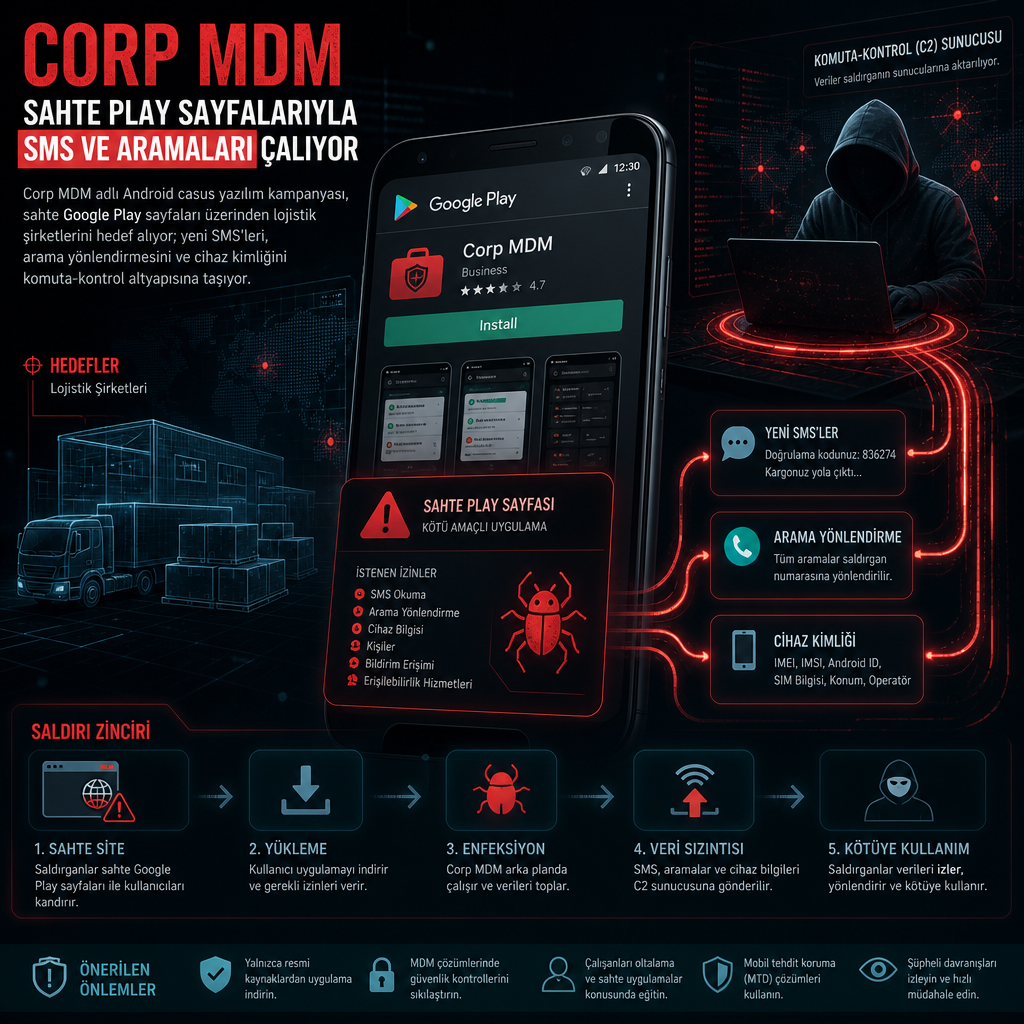
Lojistik ve taşımacılık şirketlerini hedef alan yeni bir Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden Corp MDM adlı zararlı uygulamayı yayıyor. Uygulama, yeni gelen SMS içeriklerini çekiyor, çağrıları yönlendiriyor ve arka planda görünmeden çalışıyor. Yapılan son incelemelere göre kampanya, CEVA ve TKW Logistics markaları kullanılarak hazırlanmış sahte indirme sayfalarıyla yürütülüyor.
Güvenlik araştırmacısı Ben Folland, Corp MDM’i “yeni alınan SMS içeriğini dışarı sızdırmak, çağrıları başka numaraya aktarmak ve gizli bir ön plan hizmeti olarak kalmak için tasarlanmış kompakt bir gözetim bileşeni” diye tanımladı. Zararlı yazılımın paketi com.corp.mdm adını taşıyor ve Android Package Kit dosyası olarak dağıtılıyor. Araştırmacılara göre bu kampanya, lojistik sektörünü hedefleyen daha geniş bir saldırı dalgasının parçası; aynı yapı içinde kimlik avı ve Windows tabanlı kötü amaçlı yazılımlar da kullanılıyor.
Sahte Google Play sayfalarıyla yükleniyor
Kampanyada kullanılan sahte alan adları arasında playgoogle.logisticstkwcargo[.]com ve playgoogle.ceva-app[.]help yer alıyor. Zararlı paketler bu sayfalar üzerinden, sistem hizmeti kılığına sokulmuş bir APK olarak indiriliyor. Uygulama cihaza yan yükleme ile kurulduktan sonra SMS, telefon ve bildirim izinleri istiyor; böylece gelen mesajları okuyabiliyor, arama yönlendirmesini açabiliyor ve bildirimleri izleyebiliyor.
Kurulumdan sonra uygulama normal başlatıcı simgesini kaldırıyor ve arka planda kalmayı sürdürüyor. Hem komuta-kontrol trafiğinde hem de kimlik avı sayfaları ile ek Windows zararlılarının barındırılmasında sabit bir IP adresi kullanılıyor: 69.55.61[.]82. Aynı altyapı, lojistik firmalarını hedefleyen sahte giriş ekranları ve başka kötü amaçlı dosyalar için de kullanılmış görünüyor.
İncelemeye göre saldırganın altyapısı, 3456 numaralı port üzerinde parola korumalı bir Corp MDM yönetim paneli de barındırıyor. Bu panel, enfekte cihazların uzaktan yönetilmesine ve komut gönderilmesine izin veriyor. Panelde görülen komutlar arasında ping, forward_on, forward_off, sync_sms ve self_destroy bulunuyor. Bunlara ek olarak panelde get_location ve lock_device seçenekleri de yer alıyor, ancak araştırmacılar bu iki komutun zararlı yazılımın kendisi tarafından desteklenmediğini belirtiyor.
forward_on komutu, operatörün seçtiği bir numaraya koşulsuz çağrı yönlendirmesi açıyor. forward_off, yönlendirmeyi ##21# koduyla kapatmaya çalışıyor. sync_sms komutu veri toplamadan yalnızca eşitleme sürecinin başladığını raporluyor. self_destroy ise implant bileşenlerini devre dışı bırakıyor, servisi durduruyor ve uygulama verisinin temizlenmesini istiyor. ping komutu da komut-sonuç kanalından “pong” yanıtı döndürüyor.
Yeni SMS’ler ve cihaz kimliği dışarı taşınıyor
Corp MDM’in SMS hırsızlığı, izin verildikten sonra cihaza gelen yeni mesajlarla sınırlı kalıyor. Uygulama, mevcut gelen kutusunu geriye dönük tarayıp toplu veri çıkarmıyor. Buna karşın araştırmacılar, yalnızca yeni gelen SMS’leri hedefleyen bu dar akışın bile yüksek değerli içerik için yeterli olduğunu vurguluyor.
Folland, SMS’in tek kullanımlık şifreler, parola sıfırlama bildirimleri, hesap kurtarma süreçleri, işlem uyarıları ile sevkiyat ve teslimat güncellemelerinde hâlâ yaygın kullanıldığını söyledi. Zararlı yazılım, SMS göndericisini, mesaj gövdesini ve alınma zamanını düz metin HTTP üzerinden dışarı aktarıyor. Araştırmacı, “Bu sınırlı toplama yolu yüksek değerli içeriği açığa çıkarmak için yeterli” değerlendirmesini yaptı.
Zararlı uygulama, kurulumdan sonra Android kimliğini komuta-kontrol sunucusuna kaydediyor ve her 30 saniyede bir heartbeat gönderiyor. Ardından birkaç saniyede bir yeni komutları yokluyor. Kullanılan uç noktalar arasında /api/v1/devices/register, /api/v1/devices/heartbeat, /api/v1/devices/{ANDROID_ID}/commands, /api/v1/commands/result ve /api/v1/sms/report yer alıyor. İlk uç nokta cihazı temel bilgilerle kaydediyor, sonuncusu ise SMS verisini cihaz kimliğiyle birlikte iletiyor.
Yayımlanan teknik incelemeye göre koruyucu mekanizmaları aşmaya çalışan bu aile, ticari Android casus yazılımlarında sık görülen kapsamlı işlevlere sahip değil. Araştırmacılar, zararlı kodda işlevlerini bozan hatalar bulunduğu için geliştirme aşamasında yapay zekâ kullanılmış olabileceğini düşünüyor. Bu çıkarım, kampanyanın kod kalitesi ve hata yoğunluğuna dayandırılıyor.
Saldırının arkasındaki aktör şu an net değil. Yine de yapılan analizler, panel arayüzü ve daha geniş kampanyaya ait kaynak kodunda yer alan yerelleştirilmiş izlere bakarak yapının Ermeni ya da Rus bağlantılı olabileceğini işaret ediyor. Bu değerlendirme, operatör kimliğine dair kesin bir atıf değil; altyapı ve arayüzdeki dilsel ipuçlarına dayanan bir olasılık olarak sunuluyor.
Bu kampanya, lojistik sektörünü hedef alan ilk örnek de değil. Kasım 2025’te yayımlanan bir analiz, nakliye ve lojistik şirketlerinin finansal kazanç ve yük hırsızlığı amacıyla uzaktan izleme ve yönetim yazılımlarıyla enfekte edildiğini ortaya koymuştu. Şubat ayında ise iki ayrı araştırma, ABD ve Avrupa’daki DAT Truckstop, TIMOCOM, Teleroute, Penske Logistics, Girteka ve Electronic Funds Source gibi firmaları hedefleyen Diesel Vortex adlı tehdit kümesini gündeme taşımıştı.
Aynı dönemde açıklanan başka bir kampanya da Global Profit ya da MC Profit Always adıyla anılan bir phishing-as-a-service platformuna işaret ediyor. Araştırmacılara göre Rus-Ermeni bağlantılı bir tehdit aktörü tarafından işletilen bu yapı, özellikle lojistik sektörünü hedef alan sahte e-postalarla Eylül 2025 ile Şubat 2026 arasında 1.600’den fazla benzersiz kimlik bilgisini topladı. Yapının tek kişilik bir operasyon olmadığı, başka operatörlere satılan yapılandırılmış ve doğrudan maddi kazanç odaklı bir suç hizmeti olduğu belirtiliyor.
Analizde ayrıca, saldırganların nakliye ve lojistik Telegram gruplarını hedefleyen spear-phishing ve voice phishing tekniklerini aktif biçimde kullandığına dair izler bulunduğu aktarıldı. Meşru platformların taklit edilmesiyle oturum açma bilgileri ve çok faktörlü doğrulama kodları gerçek zamanlı olarak ele geçirildi; böylece sevkiyat bilgileri, fatura yönlendirme ve double-brokering yöntemleriyle ele geçirildi, kişisel verilere ulaşıldı ve para çalındı.