

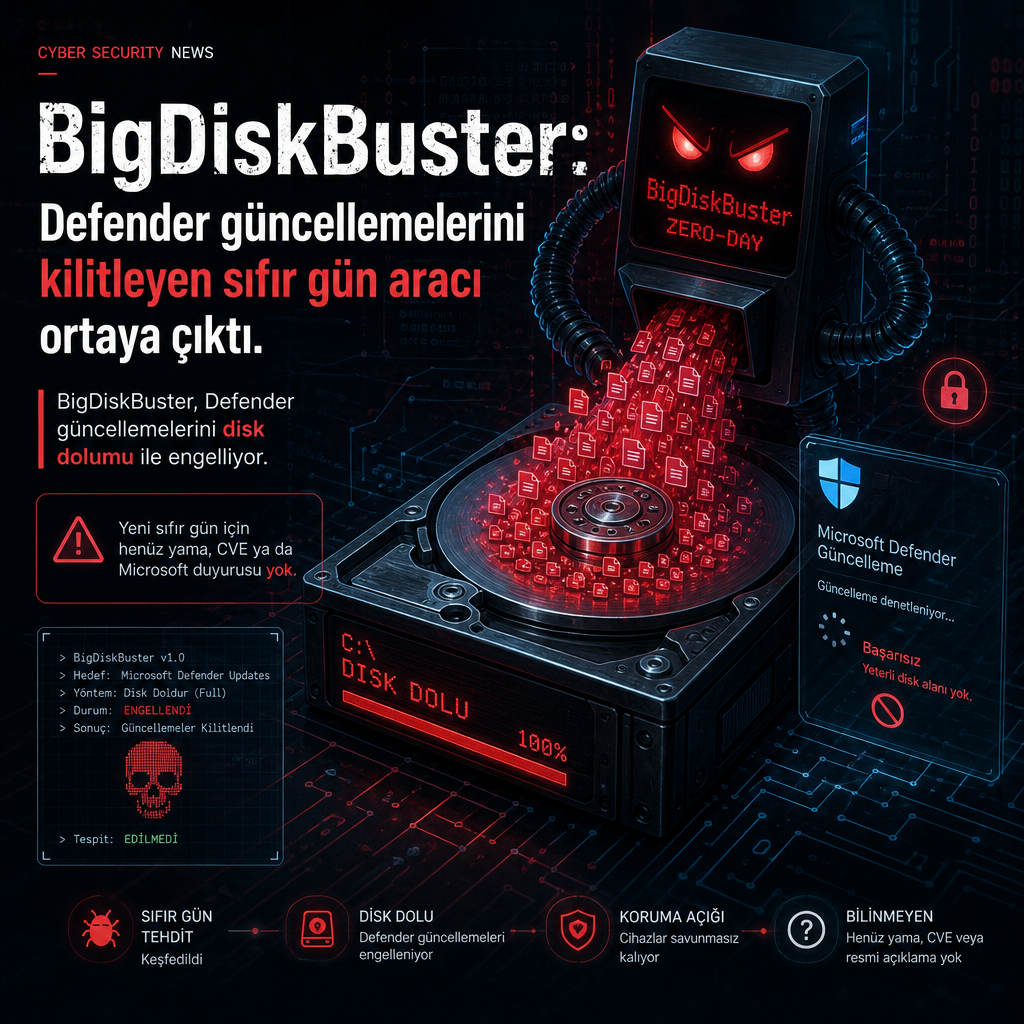
Microsoft Defender’ın platform ve imza güncellemelerini durdurabilen yeni bir sıfır gün kanıtı, GitHub’da 19 Eylül’de yayımlandı. BigDiskBuster adı verilen araç için henüz yama yok, CVE numarası da atanmış değil.
Aracın arkasındaki isim, daha önce Microsoft’ta güvenlik araştırmacısı olarak çalışan Abdelhamid Naceri. Naceri’nin geçmişte açıkladığı Defender açıklarının bir kısmı saldırılarda kullanılmış, daha sonra Microsoft tarafından kapatılmış ve CISA’nın bilinen sömürülen açıklara ilişkin kataloğuna eklenmişti.
BigDiskBuster, Defender’ın güncelleme dizinlerini hedef alıyor. Araç, C:\ sürücüsünde Defender’ın güncelleme yolları altında yeni klasörler açıldığını izliyor. Defender bir platform ya da tanım güncellemesi indirmeye başladığında, geriye kalan tüm boş alanı dolduracak boyutta gizli bir geçici dosya oluşturuyor ve güncellemenin başarısız olmasına yol açıyor. Güncelleme denemesi bozulup Defender hazırlık dizinini sildikten sonra araç da dosyayı kaldırıyor ve bir sonraki denemeyi bekliyor.
Naceri’nin paylaştığı ekran görüntüsünde Defender, güncelleme sırasında genel bir Windows hatası veriyor. Ancak bu hatanın otomatik bir güvenlik uyarısı üretip üretmediği, yalnızca paylaşılan kanıta bakılarak netleşmiyor.
Araştırmacı, Microsoft Security Response Center’dan 2024’te çıkarıldığını ve nisan ayından bu yana şirketle koordinasyon kurmadan açık yayımladığını söyledi. Naceri’nin Defender için geliştirdiği ilk üç araç olan BlueHammer, RedSun ve UnDefend, ilgili yamalar çıkmadan önce canlı saldırılarda kullanılmıştı. Microsoft bu açıkları sonradan kapattı, CISA da üçünü Known Exploited Vulnerabilities listesine aldı. O tarihten sonra Naceri, ayda yaklaşık bir kez Defender ve Windows açıkları duyurdu.
BigDiskBuster yalnızca güncelleme klasörlerini taşırmakla kalmıyor. Araç, Windows Zararlı Yazılım Kaldırma Aracı olan MRT.exe üzerinde de bir tanıtıcı açıyor; bu yaklaşım Windows Update’in dosyayı yenilemesini engelleyebiliyor. Naceri, kendi ifadesiyle aracın “biraz hatalı” olduğunu ve “biraz yeniden yazılması” gerektiğini belirtiyor. Yine de desteklenen tüm Windows sürümlerinde çalışıyor gibi göründüğünü savunuyor. Bu iddia ise bağımsız bir araştırmacı tarafından doğrulanmış değil.
Naceri, BigDiskBuster’ı nisan ayında açıkladığı UnDefend aracıyla benzer görüyor. UnDefend, Defender’ın tanım güncellemelerini farklı bir yöntemle engelleyen bir hizmet reddi açığıydı ve Microsoft bunu mayısta CVE-2026-45498 koduyla, Antimalware Platform 4.18.26040.7 sürümünde yamaladı. İki araç aynı etkiyi hedeflese de yolları farklı. UnDefend kontrolsüz kaynak tüketimi kullanıyordu; BigDiskBuster ise diski doldurarak Defender’ın güncelleme dizinlerinin büyümesini engelliyor. Mayıs yamasının bu yeni tekniği de kapsayıp kapsamadığı belli değil, kullanılan mekanizma bunun muhtemelen ayrı bir boşluk olduğunu düşündürüyor.
BigDiskBuster için şu anda ne bir üretici yaması ne de bir geçici çözüm bulunuyor. Sistem yöneticileri Defender imzalarının ve platform sürümünün güncel olup olmadığını Windows Security içindeki Virus & threat protection, ardından Protection updates ve Check for updates bölümlerinden kontrol edebiliyor. PowerShell tarafında Get-MpComputerStatus komutu, AMEngineVersion ve AMProductVersion alanlarında mevcut sürümleri gösteriyor.
Kayıtlarda tekrarlayan Defender güncelleme başarısızlıkları, sistem bölümünde kalıcı düşük disk alanı ve geçici dizinlerde büyük gizli dosyalar görülmesi bu tekniği ortaya çıkarabilir. Bilinmeyen ikili dosyaların WDAC ya da AppLocker ile çalıştırılmasının sınırlandırılması da saldırganın aracı çalıştırmasını zorlaştırabilir.