BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
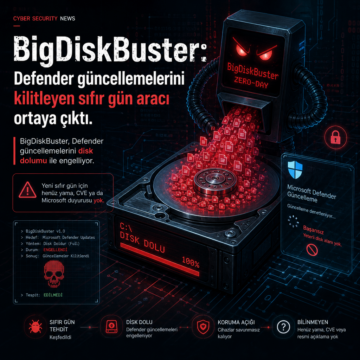


BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
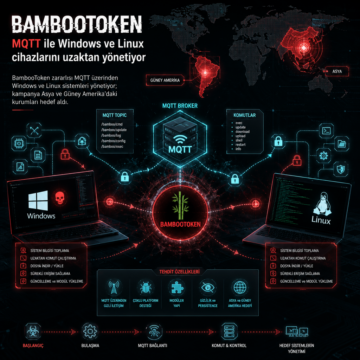
BambooToken zararlısı MQTT üzerinden Windows ve Linux sistemleri yönetiyor; kampanya Asya ve Güney Amerika’daki kurumları hedef aldı.

Tayvan'da bulunan Daxin rootkit ve Stupig arka kapısı, 2013’ten bu yana devam eden siber casusluk faaliyetlerinin sürdüğünü ortaya koydu. Bu gelişme, kritik altyapıların ve devlet kurumlarının uzun süre fark edilmeden hedef alınabildiğini gösteriyor. Güvenlik ekipleri için ise gelişmiş izleme ve güncel yazılım kullanımı kritik önemde.

Zoom’un Windows uygulamalarında kritik bir hesap ele geçirme açığı ortaya çıktı. Ayrıca, yetki yükseltme riskleri taşıyan üç yüksek tehlikeli hata daha tespit edildi. Kurumların ve kullanıcıların, sistemlerini güncel tutarak ve erişim kontrollerini güçlendirerek bu tehditlere karşı önlem alması gerekiyor.

Windows üzerinde çalışan Cursor adlı otomasyon aracındaki kritik bir zafiyet, klonlanan kötü amaçlı depoların kullanıcının yetkileriyle rastgele kod çalıştırmasına olanak tanıyor. Henüz yama yayımlanmamış bu açık, özellikle geliştiricileri ve yönetilen Windows ortamlarını tehdit ediyor. Uzmanlar, AppLocker ve sanal ortam çözümleriyle riskin azaltılmasını öneriyor.

ClickFix adlı sosyal mühendislik saldırısı, API tabanlı sunucular aracılığıyla canlı olarak farklı şekillerde kötü amaçlı yazılım komutları üretiyor. Yeni yöntemler, Windows’un script taramasını aşarak saldırının tespitini zorlaştırıyor. Bu gelişmeler, hem bireysel kullanıcılar hem de kurumlar için manuel komut çalıştırma riskini artırıyor.

Ukrayna ve Avrupa'da hükümet ile askeri hedeflere yönelik olarak geliştirilen STOCKSTAY, gelişmiş bir Windows arka kapısıdır. Modüler yapısı ve şifreli WebSocket iletişimi sayesinde Kazuar zararlısına benzer özellikler taşıyan bu araç, fidye yazılımı ve ağ segmentasyonu gibi kritik savunma alanlarında yeni zorluklar yaratıyor. Siber güvenlik ekipleri için düzenli yamalar, erişim kontrolleri ve gelişmiş izleme önem arz ediyor.

Microsoft Defender'da keşfedilen yeni bir zero-day zafiyeti, güncel Windows 10 ve 11 sistemlerinde SYSTEM yetkisi elde edilmesine olanak tanıyor. Bu durum, özellikle Haziran 2026 yaması sonrası sürümleri kullanan masaüstü kullanıcıları ve kurumlar için ciddi bir güvenlik riski oluşturuyor. Zafiyetin istismar zinciri ve savunma yöntemleri, siber güvenlik ekipleri için kritik önemde.
Pakistan bağlantılı SideCopy grubunun Afganistan Maliye Bakanlığı ve bağlı finans birimlerine yönelik Xeno RAT kullanarak gerçekleştirdiği hedefli oltalama kampanyası detaylandı. Zararlı yazılım, Windows kısayol dosyası üzerinden çalıştırılarak karmaşık modüler yeteneklerle sistemde kalıcılık sağlıyor. Güney Asya'daki devlet kurumlarını hedef alan bu tür saldırılar, bölgesel siber tehditlerin artışına işaret ediyor.
Çin destekli Mustang Panda grubuna atfedilen LOTUSLITE arka kapısı, ABD’deki politika kurumlarını hedef alan Venezuela temalı kimlik avı saldırılarında kullanılıyor. DLL yan yükleme yöntemiyle yayılan zararlı, Windows WinHTTP API’leri üzerinden komut ve kontrol iletişimi sağlıyor. Bu saldırı, jeopolitik gerilimlerin siber alandaki yansıması olarak dikkat çekiyor.