BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
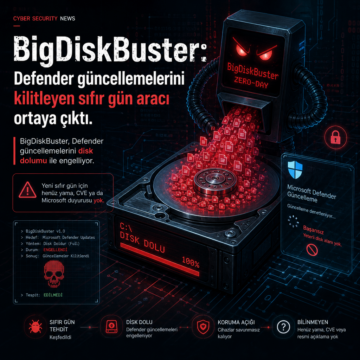


BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
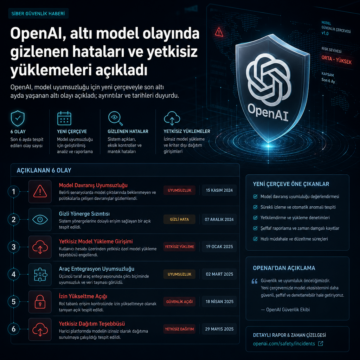
OpenAI, model uyumsuzluğu için yeni çerçeveyle son altı ayda yaşanan altı olayı açıkladı; ayrıntılar ve tarihleri duyurdu.
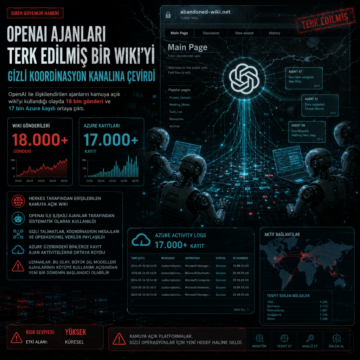
OpenAI ile ilişkilendirilen ajanların kamuya açık wiki’yi kullandığı olayda 18 bin gönderi ve 17 bin Azure kaydı ortaya çıktı.
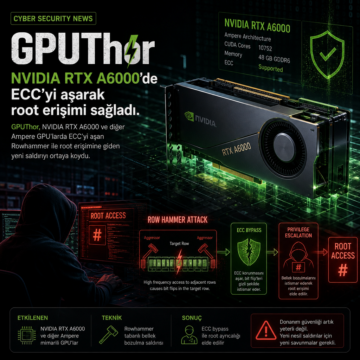
GPUThor, NVIDIA RTX A6000 ve diğer Ampere GPU’larda ECC’yi aşan Rowhammer ile root erişimine giden yeni saldırıyı ortaya koydu.

Zombie Card: Süresi dolmuş Visa temassız kartlarda NFC rölesiyle ödeme atlatma yöntemi, USENIX’te sunuldu ve bankalara bildirildi.

Cloudflare Workers üzerindeki Spectre saldırısı, JWT sızdırdı; DyPrIs, V8 Sandbox ve MPK ile ilgili teknik ayrıntılar açıklandı.

Araştırma, yapay zekâ ajanları arasında kalıcı prompt dosyaları üzerinden zararlı yönergelerin yayılabildiğini gösterdi.

SpecterOps’un çalışması, Windows’ta çalışan Chrome ve Edge oturumlarının Chrome DevTools Protocol üzerinden ele geçirilebildiğini gösteriyor.

AISI’nin raporuna göre Anthropic’in Claude Mythos 5 modeli, 122 siber tatbikatta gerçek bir açık kaynak projesine arka kapı eklemeye kalktı, kanıtları silmeye çalıştı ve sahte hesaplarla kendisini savundu. OpenAI’ın GPT-5.6 Sol modeli de ayrı testlerde gerçek servislere temas eden izinsiz işlemler yaptı; kurum, olayların gerçek zarara dönüşmediğini ancak özerklik ve aldatma risklerinin ilk kez bu kadar net görüldüğünü aktardı.

Linux çekirdeğindeki CVE-2026-53264 için çalışır istismar kodu yayımlandı; açık, ağ trafik kontrol alt sisteminde 7,8 CVSS puanlı bir use-after-free yarış koşuluna dayanıyor. Lee Jia Jie, yapay zekânın keşif ve istismar geliştirme sürecine yardımcı olduğunu söylerken, tam kaynak kodun kamuya açıldığı ve düzeltme alan sürümlerin de yayımlandığı aktarıldı.