

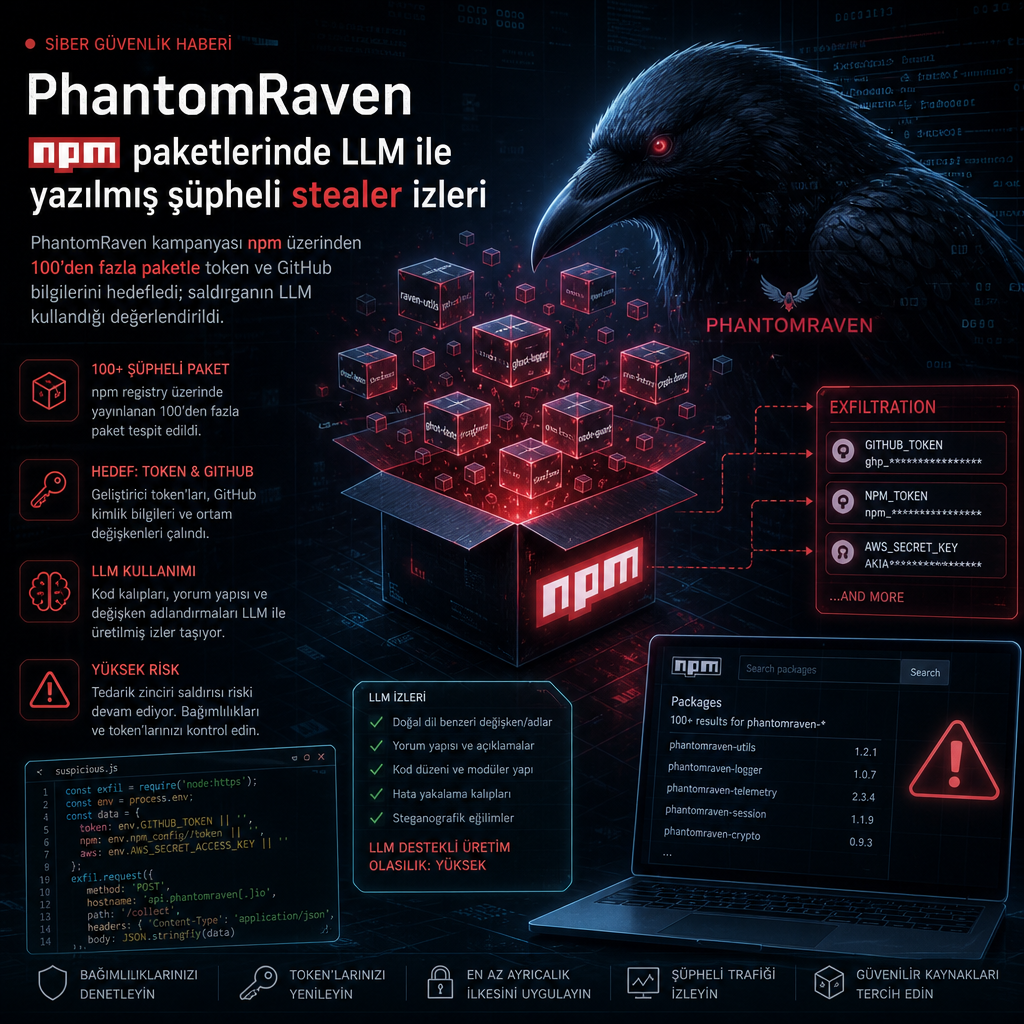
NPM kayıt defterine yüklenen PhantomRaven kampanyasında, saldırganın bir bug bounty avcısı kimliğiyle hareket ettiği ve kötü amaçlı kodu büyük olasılıkla bir yapay zekâ dil modeliyle ürettiği ortaya çıktı. CrowdStrike’ın Counter Adversary Operations ekibi, bu değerlendirmeyi verbose yorumlar, yer tutucu kod ve istatistiksel token-analiz kalıplarına dayandırdığını ve yüksek güvenle yaptığını açıkladı.
Kampanya ilk kez 2025 Ekim ayının son günlerinde Koi Security ve DCODX tarafından işaret edildi. İki ekip, npm üzerinde 100’den fazla zararlı paketin yayımlandığını ve bu paketlerin geliştirici makinelerinden kimlik doğrulama token’ları, CI/CD sırları ve GitHub kimlik bilgileri çalmak için kullanıldığını duyurdu.
PhantomRaven’ın çalışma biçimi, doğrudan paketin içine gömülü klasik bir kötü amaçlı yazılımdan farklı ilerliyor. Paketler, güvenlik araçlarının ilk bakışta şüphelenmemesi için örtü görevi görüyor ve dış bir sunucudan uzak dinamik bağımlılık, yani RDD indiriyor. Asıl kötü amaçlı mantık bu bağımlılığın içinde çalışıyor.
Kurulum tamamlandığında stealer, geliştirici ortamını tarayarak e-posta adreslerini topluyor. Aynı anda CI/CD altyapısına dair bilgileri, genel IP adresini de içeren sistem parmak izini ve çalışma zamanı ayrıntılarını çıkarıyor. Topladığı verileri saldırganın kontrolündeki bir sunucuya aktarıyor.
Yapı, Git ve npm ayarlarından kullanıcı adı ile e-posta adreslerini çekebiliyor. Bunun yanında GitHub Actions, GitLab CI, Jenkins ve CircleCI için kullanılan CI/CD ortam değişkenlerini de topluyor. Araştırmacılar, yazılım tedarik zinciri saldırılarında bu yöntemin paketi taşıyıcı olarak kullanıp asıl yükü uzaktan getirdiğini belirtiyor.
Kasım 2022’den beri aktif operatör
CrowdStrike’ın son bulguları, tehdidin Kasım 2022’den bu yana aktif olduğunu gösterdi. Şirket, operatörün kendisini bug bounty avcısı olarak tanıttığını ve teknoloji, perakende ile konaklama sektörlerinden en az dokuz kuruluşta ödül aldığını iddia ettiğini aktardı.
Güvenlik şirketi, çalınan verilerin stealer log pazarlarında görülmediğini de bildirdi. CrowdStrike’a göre bu durum, operatörün bilgi hırsızını büyük olasılıkla yalnızca bug bounty fırsatlarını belirlemek için kullandığını gösteriyor.
Aynı operatörün kontrol ettiği en az iki farklı npm kullanıcı hesabı, PhantomRaven içeren paketler yayınlarken gözlendi. İnceleme yayımlandığı sırada her iki hesap da erişilemez durumdaydı. Tespit edilen hesap adları arasında jpdhellonpm1 altında yayımlanan transform-jsbi-to-bigint ile jpd15 hesabından yüklenen sort-imports-es6-autofix yer aldı.
Operasyonla bağlantılı diğer çevrimiçi kimlikler arasında jpd12, jpd13, npmhell, npmpackagejpd, npmtestdharsh, jpdhackerone11 ve packagedharsh da sayıldı. Araştırmacılar, bu isimlerin aynı operatöre ve aynı altyapıya işaret ettiğini belirtti.
Güvenlik araştırmacısı Maddie Stewart, saldırganın Ağustos 2025’te kötü amaçlı bir npm paketi üzerinden uzaktan kod çalıştırma açığı bulduğunu öne sürdüğünü hatırlattı. Stewart’ın aktardığına göre saldırgan, hedef makineyi ele geçirip preinstall betiğini çalıştırdığını ve bunun kendisine RCE sağladığını iddia etti.
Aynı operatörün Python Package Index, yani PyPI deposuna da paket göndermeye çalıştığına dair izler ortaya çıktı. Bu denemelerdeki kodun, PhantomRaven ile benzer davranışlar gösteren bir bilgi hırsızını içerdiği ifade edildi.
CrowdStrike, kötü amaçlı yazılımın bir LLM ile üretilmiş olma ihtimalinin, tehdit aktörlerinin bu tür operasyonlarda yapay zekâ araçlarını daha sık benimsediğini bir kez daha gösterdiğini söyledi. Şirkete göre bu yöntem, kampanyaların hazırlanma süresini ve gereken emeği azaltıyor.
Aynı değerlendirmede, çoğu suç aktörünün hazır araç kiraladığı ya da kendi zararlı yazılımını kullandığı vurgulandı. CrowdStrike, bu operatörün ise PhantomRaven adlı kendi aracını geliştirip bunu şirket varlıklarına sızmak ve güvenilir açıklama programlarında ödül talep etmek için kullandığını belirtti.