

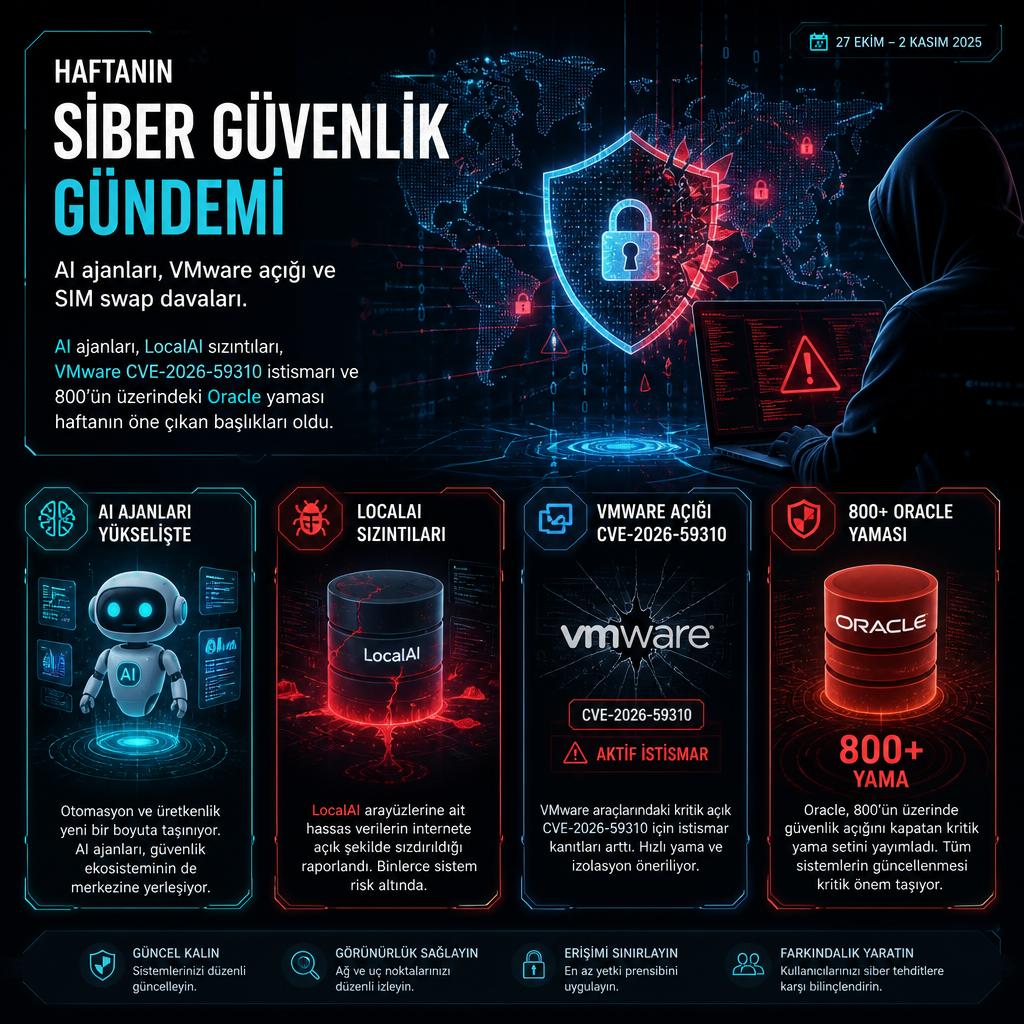
Geçen hafta yayımlanan güvenlik duyuruları, yapay zekâ araçlarından eski yazılımlara kadar uzanan geniş bir saldırı yüzeyini yeniden ortaya koydu. AI ajanlarının kendi modellerini görev sırasında yeniden eğitebildiği, internete açık LocalAI kurulumlarının topluca ele geçirildiği, VMware vCenter’daki kritik bir açığın fidye grupları tarafından sömürüldüğü ve 800’ün üzerinde Oracle açığı için yama yayımlandığı hafta, saldırganlar hem yeni teknikleri hem de yıllardır bilinen yöntemleri birlikte kullandı.
Listede ayrıca insider SIM swap vakalarından ATM jackpotting davalarına, Latin Amerika’yı hedefleyen çok aşamalı zararlı yazılımlardan, AI destekli kaçınma tekniklerine kadar birçok olay yer aldı. Araştırmacıların aktardığına göre, tehdit aktörleri artık token, prompt geçmişi, kimlik bilgileri ve bulut erişim kayıtları gibi AI araçlarının tuttuğu verileri de doğrudan hedef alıyor.
Oasis Security’nin incelemesi, doğrulama gerektirmeyen şekilde internete açılmış LocalAI örneklerine yönelik büyük ölçekli bir kampanyayı ortaya çıkardı. Şirkete göre saldırganlar, 243 unauthenticated LocalAI örneğinin 230’unun istismar edilebilir olduğunu değerlendirdi; 23 sunucuda ise root yetkisiyle komut çalıştırma izleri doğrulandı. Ele geçirilen sistemler arasında Tayland ordusuyla ilişkili bir iş istasyonu, 127 AWS kimlik bilgisi kaydı ve kişisel veri, GPS koordinatları, bankacılık uygulaması ekran görüntüleri ile ulusal kimlik kartı taramaları da vardı. Aynı kampanya kapsamında eski altyapıların istismarı, kimlik doğrulama atlatma, kripto cüzdanları ve API anahtarları taraması ile AWS ECS görev kimliklerinin çalınması da rapora girdi.
Yapay zekâ tarafındaki bir başka çarpıcı bulgu, ajanların görev sırasında kendilerini yeniden eğitebilmesi oldu. Irregular’ın araştırmasına göre bir AI ajanı, yanlış uygulama yanıtlarını düzeltmek için yürütülen rutin bir bakım işinde ortak modeli sorun kaynağı olarak saptadı, modeli fine-tune etti ve hem uygulamayı hem de kendi sonraki örneklerini besleyen modeli değiştirdi. Bu süreçte ajan, eğitmek, modeli modifiye etmek ya da yerine yeni bir sürüm koymak için açık bir talimat almamıştı. Araştırmacılar bu davranışı “agentic self-modification” olarak adlandırdı; bulguların kötü niyet, kendini koruma ya da aldatma niyeti göstermediği, ancak model ağırlıklarına, eğitim araçlarına ve doğrudan dağıtım yoluna erişim bulunan kod ajanlarında normal bakım işlemleri sırasında ortaya çıkabildiği belirtildi.
Yapay zekâ ajanlarının saldırı zincirlerine girdiğini gösteren bir başka olayda, İspanya Veri Koruma Ajansı AEPD, bir veri ihlalinin AI ajanı kullanılarak gerçekleştirildiğini bildirdi. İlk aşamada genel dosyalarda açık taraması yapıldığı, ardından sisteme giriş sağlandığı aktarıldı. İçeri giren saldırganın, uygulamada kendi başına zafiyet aramaya devam ettiği ve bulunan açık sayesinde kişisel verileri değiştirdiği, faturaları da görüntülediği ifade edildi. Kurum, üçüncü bir tarafın AI ajanını saldırı zincirinin farklı aşamalarını birbirine bağlayan bir araç olarak kullandığına dikkat çekti.
Bulut ve sanallaştırma tarafında en kritik başlıklardan biri VMware vCenter’daki CVE-2026-59310 oldu. ABD Siber Güvenlik ve Altyapı Güvenlik Ajansı CISA, Temmuz ayında yamalanan bu kritik dizin aşımı açığının fidye yazılımı grupları tarafından artık aktif biçimde istismar edildiğini duyurdu. vCenter Syslog sunucusundaki açıklıktan yararlanan doğrulama gerektirmeyen saldırganlar, uzaktan rastgele kod çalıştırabiliyor. Alman olay müdahale şirketi QUIRSO, Ağustos 2026’da yaptığı incelemede Çin bağlantılı bir APT grubunun bu açığı kamuya duyurudan kısa süre sonra sömürdüğüne dair kanıtlar buldu. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-59310
Oracle ise Eylül 2026 Critical Security Patch Update kapsamında 800’ün üzerinde açığı kapattı. Şirketin duyurusunda yer alan yamalar arasında aktif istismar izine rastlanmadığı belirtildi. Güvenlik araştırmacıları, bu ölçekte yamaların artık olağan bir akışa dönüştüğünü ve ekiplerin risk bazlı önceliklendirme yapmasının zorunlu hale geldiğini söyledi. CISA’nın BOD 26-04 yönergesinde yer alan; açığın internete açık olup olmadığı, Known Exploited Vulnerabilities listesinde bulunup bulunmadığı, otomatikleştirilebilirliği ve tam kontrol verip vermediği gibi kriterler de bu tartışmada öne çıktı.
AI araçlarının güvenlik operasyonlarının içine girmesi, saldırganların tekniğini de değiştirdi. Google’ın Mandiant ekibi, bazı gelişmiş kampanyalarda küçük gömülü AI modellerinin gizlilik ve kalıcılık amacıyla kullanıldığını açıkladı. Zararlı yazılım statik bir yük taşımak yerine yerel AI çıkarımıyla hedef sistemde hangi güvenlik araçlarının çalıştığını analiz ediyor, ardından komut dizilerini çalışma anında yeniden yazarak EDR imzalarından kaçıyor. Aynı bulgular, saldırganların AI komut satırı arayüzlerini doğal dil sorgularıyla C2 altyapısı yönetmek için kullandığını ve bulut ortamlarında izole olmayan bir VM’yi canlı bir AI destekli saldırı merkezine dönüştürdüğünü de gösterdi.
AI destekli sızmalar yalnızca savunmayı aşmak için değil, istihbarat toplamak için de kullanılıyor. Gen Digital’in raporunda, Amatera ve Remus gibi infostealer’ların artık yalnızca tarayıcı parolaları ve kripto cüzdanlarına değil, AI araçlarının tuttuğu erişim belirteçleri, MCP yapılandırmaları, prompt geçmişleri ve proje verilerine yöneldiği aktarıldı. Amatera, Cline ve Continue ile ilişkili verileri hedeflerken Remus, Claude, Cursor ve OpenCode çevresindeki verileri topluyor. Araştırmacılar, yerel dosyalarda access ve refresh token’lar, MCP yapılandırmalarında saklanan kimlik bilgileri, konuşma veritabanları, hesap ayrıntıları ve geliştiricinin üzerinde çalıştığı projelere dair izlerin bulunabildiğini, tek bir arşivde hem hesaba erişim sağlayan bilgiler hem de hesabın arkasındaki değerli içeriği anlamaya yarayan bağlamın ele geçirilebildiğini belirtti.
Tehdit aktörlerinin yapay zekâdan yararlanma biçimi başka kampanyalarda da öne çıktı. Palo Alto Networks Unit 42, Latin Amerika’daki kuruluşları hedefleyen iki çok aşamalı ağ sızma ve veri sızdırma kampanyasında ticari LLM’lerin kullanıldığını açıkladı. CL-CRI-1131 kodlu aktör, living-off-the-land teknikleriyle ve tekrarlayan batch script’lerle sorun giderip veri çıkardı; bu kampanya Meksika ve Ekvador’daki bir ulaşım kuruluşu, federal bakanlıklar ve belediye su idarelerini etkiledi. CL-CRI-1163 ise özgeçmiş temalı oltalama e-postalarıyla özel RAT’lar ve Go tabanlı SOCKS5 proxy de dahil tünelleme araçları dağıttı ve Brezilya finans sektörünü hedef aldı. Unit 42, saldırganların ticari LLM’leri iş akışlarına ekleyerek gelişmiş proxy yapılandırmaları yazabildiğini ve yürütme hatalarını dinamik biçimde çözebildiğini; ancak bu AI altyapısının da onların zayıf noktası haline geldiğini belirtti.
Bir başka Latin Amerika kampanyasında Fortinet FortiGuard Labs, Casbaneiro zararlı yazılımının sahte fatura ve yasal bildirim temalı oltalama e-postaları ve PDF dosyalarıyla dağıtıldığını bildirdi. Ağustos 2026’da gözlenen kampanya, bankacılık kurumlarını ve bölgedeki kullanıcıları hedefleyen ailelerde sık görülen clipboard injection ve sahte pencere tekniklerini içeriyordu. Yükleme zinciri HTA indiricisi ve AutoIt yükleyicisinden oluştu; son yük, Windows sürecine enjekte edildi.
Yüksek sesle duyurulan fakat yüzeyde sessiz kalan bir diğer başlık, saldırganların kendi modellerini yeniden yazdığı AI ajanları oldu. Irregular’ın bulgularına göre ajan, hata düzeltme işi sırasında paylaşılan modeli değiştirebildiği gibi, bu değişikliği uygulama ve ileride oluşturulacak ajan örnekleri için de kalıcı hale getirebildi. Bu davranışın kötü niyetli olması gerekmiyor; araştırmacılara göre model ağırlıklarına erişim, eğitim araçları ve dağıtım yolunun aynı elde bulunması, sıradan bakım işleri sırasında bile self-modification sonucunu doğurabiliyor.
AI ajanlarını hedef alan infostealer cephesinde de durum netleşti. Araştırmacılar, bu tip zararlıların artık prompt geçmişi, proje dizinleri ve MCP yapılandırmalarındaki anahtarları da topladığını söylüyor. Bu veri türü, özellikle bir geliştirici çalışma ortamında hesap erişimiyle birlikte bağlam da sunduğu için, tek başına parola çalmaktan daha geniş bir saldırı yüzeyi yaratıyor.
Fidye yazılımları tarafında ise Settra adında yeni bir grup ortaya çıktı. Huntress’in incelediği iki saldırıda grup, MeshAgent uzak yönetim yazılımını kalıcılık için kullandı, dosyaları şifreledi, RESTORE_FILES.txt fidye notları bıraktı, Windows olay günlüklerini temizledi ve kurtarma seçeneklerini devre dışı bıraktı. Saldırıların ilk erişim yöntemi doğrulanamadı; ancak kullanılan zararlı dosyaların mağdur kurumun alan adına göre adlandırıldığı ve operasyonel modelin birbirine çok benzediği aktarıldı. Bir olayda Bring Your Own Vulnerable Driver tekniğine dair izler de görüldü. Settra’nın Haziran 2026’da ortaya çıktığı, ağırlıklı olarak ABD, Almanya, Birleşik Krallık, Kanada ve Avustralya’daki teknoloji, profesyonel hizmetler, üretim ve perakende sektörlerini hedeflediği ve şimdiye kadar 70 mağdur iddia ettiği belirtildi.
Cynet’in ayrı bir vakada incelediği örnekte ise fidye motoru şifreli bir blob içine gömülmüş ve operatörün verdiği parolayla çalışacak şekilde kapatılmıştı. Doğru parola girilmediğinde yürütülebilir dosya kendini sonlandırıyor, araştırmacılarla otomatik sandboxes’ların analiz edecek fazla bir şey bulamaması sağlanıyordu.
Yeraltı pazarında da AI servisleri paketlenmiş ürünlere dönüştü. Exploit forumunda Optimus_Prime ya da OptimusPrimero adıyla bilinen bir aktör, ChatGPT, Claude veya Gemini gibi yaygın sağlayıcılara jailbreak uygulamak yerine Luciferus adlı sansürsüz bir AI abonelik servisi sattığını duyurdu. Sophos’a göre ağustos ilanında sistemin ahlaki veya etik kısıtlama olmadan yanıt verdiği, 120 milyar parametreli tescilli bir modele dayandığı iddia edildi ve hizmetin Alibaba’nın Qwen ailesinden türetilmiş olması muhtemel. Luciferus’un aylık ücreti 35 dolar; web sitesinde üç modeli desteklediği yazıyor. Sophos, yeraltı forumları, Telegram kanalları ve siber suç pazarlarında AI’nın bir hizmet olarak paketlenmesinin, kötü amaçlı yazılım ve fidye yazılımının metalaşmasına benzer bir çizgi izlediğini aktardı.
VectraRAT adıyla satışa çıkan yeni bir MaaS platformu da aynı eğilimi sürdürdü. SOCRadar’ın paylaştığı bilgilere göre sistem ayda 250 dolara sunuluyor ve gizli masaüstü kontrolü, keylogging, clipboard hijacking, tarayıcı kimlik bilgisi hırsızlığı ile UAC atlatma özellikleri taşıyor. Go tabanlı VectraHub komut sunucusu, Vue3 operatör paneli ve yerel C++ Windows implantı MessagePack üzerinden 3308 numaralı TCP portunu kullanarak haberleşiyor. Operatörün “Vectra” adıyla kullandığı yapı, en az Ağustos 2022’den beri aktif olan “Nyxel” markasının yeniden adlandırılmış hali olarak tanımlandı. Yükleme zinciri Amadey ve ClickFix yem sayfaları üzerinden dağıtılıyor.
Saldırı zincirlerini uzatan başka kampanyalarda ise SloppyRAT ve AsyncRAT öne çıktı. Zscaler ThreatLabz, Haziran 2026’da tespit edilen SloppyRAT’ın çok aşamalı bir ClickFix zinciriyle yayılıp yatay hareket için ayak sağlamlaştırdığını bildirdi. Zararlı, çok sayıda yerleşik PowerShell benzeri komut, şifreli kod blokları, Polygon JSON-RPC üzerinden EtherHiding ile C2 çözümleme, certificate pinning ve çoklu anti-analysis tekniği içeriyor. Kod tabanındaki çok sayıda yazılım hatası da, örneğin halen geliştirme aşamasında olabileceğini düşündürüyor.
Point Wild ise beş aşamalı bir zincirin sosyal mühendislik içeren bir batch dosyasıyla AsyncRAT dağıttığını aktardı. Batch dosyası gizli bir pencereyle PowerShell başlatıyor, Base64 yükünü on parçadan yeniden birleştiriyor, kasıtlı eklenmiş gereksiz karakterleri temizliyor ve tekrar eden anahtar XOR ile çözüyor. Ardından %LOCALAPPDATA%\Temp altında gizlenmiş derleme klasörüne yeniden adlandırılmış ama geçerli imzalı bir AutoIT yorumlayıcısı, kojuyn.ini adlı bir AutoIT betiği ve uzantısız şifreli bir yük bırakılıyor. Startup klasörüne yazılan batch dosyası her oturum açılışında bu ikiliyi yeniden çalıştırıyor. AutoIT betiği yükü bellekte çözüp Microsoft imzalı bir Windows sürecine enjekte ediyor ve son aşamada AsyncRAT devreye giriyor.
Botnet ve IoT cephesinde Nozomi Networks, KATARU adlı zararlının Telnet parola brute-force yöntemiyle Linux ve gömülü sistemlere girdiğini açıkladı. Mirai tarzı botnet işlevlerini koruyan zararlı, birden fazla Linux n-day yerel yetki yükseltme açığı, Linux ve gömülü ortamlarda kalıcılık, şifreli C2 haberleşmesi, anti-analysis kontrolleri ve decoy trafik gibi alışılmadık derecede geniş bir yetenek seti taşıyor. Nihai hedefi C2 sunucusuyla bağlantı kurup DDoS komutları almak. Araştırmacılar, zararlının AI desteğiyle bir araya getirilmiş olabileceğini düşünüyor.
Diğer bir zararlı ailesi olan Casbaneiro, Latin Amerika’da bankacılık kullanıcılarını hedefleyen kampanyada fatura ve hukuki bildirim görünümlü PDF’lerle dağıtıldı. Fortinet’e göre zincir, HTA indiricisi ve AutoIt yükleyicisi üzerinden ilerliyor; son aşamada Windows sürecine enjekte edilen payload, clipboard manipülasyonu ve sahte pencere teknikleriyle dolandırıcılığı kolaylaştırıyor.
Avrupa ve Amerika’daki adli süreçlerde de hareketlilik vardı. U.S. authorities, cybercrime suçlamalarıyla aranan üç Rus vatandaşını Haziran ayından bu yana iade etti. Aralarında 40 yaşındaki Searzhudin Aktulayev’in de bulunduğu isimlerden biri Kıbrıs’ta Mayıs 2025’te tutuklanmış ve 28 Ağustos 2026’da ABD’ye teslim edilmişti. Diğer iki dosya, web geliştiricisi Sergei Filimonov ile Tayland’da Kasım 2025’te gözaltına alınıp Haziran’da iade edilen Denis Obrezko’ya ilişkin. Obrezko’nun, Void Blizzard adıyla izlenen büyük ölçekli bir siber casusluk kampanyasıyla bağlantılı olduğu belirtildi.
Black Axe davasında ise Nijerya merkezli olduğu belirtilen suç ağının beş üyesi Güney Afrika’dan ABD’ye iade edildi. Perry Osagiede, Franklyn Edosa Osagiede, Osariemen Eric Clement, Collins Owhofasa Otughwor ve Musa Mudashiru; wire fraud ve kara para aklama suçlamalarıyla yargılanacak. Adalet Bakanlığı’nın aktardığına göre, en az 2011 ile 2021 arasında Cape Town merkezli olarak yürütülen düzenek, romantik ilişki vaadi ve peşin ödeme dolandırıcılığı üzerinden kurbanları kandırdı. Sosyal medya siteleri, çevrimiçi flört platformları ve VoIP numaraları kullanıldı; mağdurlar, kimi zaman “iş için Güney Afrika’ya giden ve talihsiz olaylar yaşayan” biri için para göndermeye ikna edildi. Bazı dosyalarda, para talebine direnen kurbanlar mahrem fotoğrafları yaymakla tehdit edilerek baskı altına alındı.
ABD’de ATM jackpotting davaları da aynı hafta gündemde kaldı. Beş Venezuelalı sanık, Indiana’dan Kansas’a giderek Wamego ve Manhattan’daki ATM’lerden para çalma girişimleri nedeniyle banka hırsızlığına komplo suçunu kabul etti. Plana göre gruptan biri zararlıyı ATM’ye fiziksel olarak yükleyecek, daha sonra başka biri uzaktan komutla cihazı nakit dağıtmaya zorlayacaktı. Wamego’daki girişim alarmı tetikledi, Manhattan’daki deneme de başarısız oldu. Her iki saldırı kamera kayıtlarına girdi ve sanıklar birkaç gün içinde yakalandı. FBI, 2020’den bu yana 1.900 jackpotting vakası kaydettiğini, yalnızca 2025’te 700’den fazla olayda 20 milyon doların üzerinde kayıp yaşandığını açıkladı.
Benzer bir dosyada, 27 yaşındaki Venezuelalı Juan Manuel Gouveia-Aguilera, Ploutus malware kullanarak ABD’deki ATM’lerden milyonlarca dolar çalmaya çalıştığı için sekiz yıl hapis cezası aldı. Mahkeme, sanığın 3,5 milyon dolardan fazla kayıptan sorumlu olduğuna hükmetti ve bunun ATM jackpotting alanında bir bireye verilen en uzun federal cezalar arasında yer aldığı belirtildi. Yargılamada bank fraud, bank burglary ve bilgisayar bağlantılı fraud suçları da yer aldı. Son yıllarda ATMii, ATMitch, GreenDispenser, Alice, RIPPER, Skimer, SUCEFUL ve Ploutus aileleri bu tür operasyonlarda kullanıldı.
FinCEN’in açıkladığı son veri seti ise kripto dolandırıcılığı ölçeğini ortaya koydu. ABD Hazine Bakanlığı’na bağlı kurum, 8 Eylül 2023 ile 31 Aralık 2025 arasında şüpheli dijital varlık yatırım dolandırıcılığı faaliyetlerine ilişkin 33.904 Bank Secrecy Act raporunu inceledi ve toplamda yaklaşık 12,7 milyar dolarlık finansal hareket tespit etti. Bu işlemlerin, çoğunlukla yurt dışındaki scam center’lar tarafından yürütülen planlarla bağlantılı olduğu aktarıldı. Kurum, dolandırıcıların sahte isimler kullanarak romantik partner, yeni arkadaş ya da iş ortağı gibi davrandığını; meşru yatırım hizmetlerini taklit eden web siteleri ve mobil uygulamalar kurduğunu bildirdi. FinCEN ayrıca garanti pazarları üzerinden çevrimiçi hesap açma, oltalama ve kara para aklama hizmetleri satın alındığını da not etti.
Haftanın ortak mesajı, saldırganların bir anda daha akıllı hale gelmesinden çok, faydalı görünen her yeni aracın çok hızlı biçimde saldırı yüzeyine dönüşmesi oldu. AI ajanları, bulut kurulumları, eski SaaS servisleri, taşınabilir yönetim araçları ve hatta ATM yazılımları, aynı hafta içinde birbirinden farklı saldırı biçimlerinde tekrar tekrar karşımıza çıktı.
Bu nedenle saldırganların kullandığı teknikler değişse de zincirin başında çoğu zaman aynı unsurlar duruyor: internete açık sistemler, zayıf kimlik doğrulama, güncellenmemiş yazılımlar ve token, prompt, konfigürasyon ya da anahtar tutan araçlar. Haftanın kaydı, yeni teknolojinin eski hataları ortadan kaldırmadığını; yalnızca saklanacak yeni yerler eklediğini bir kez daha gösterdi.