

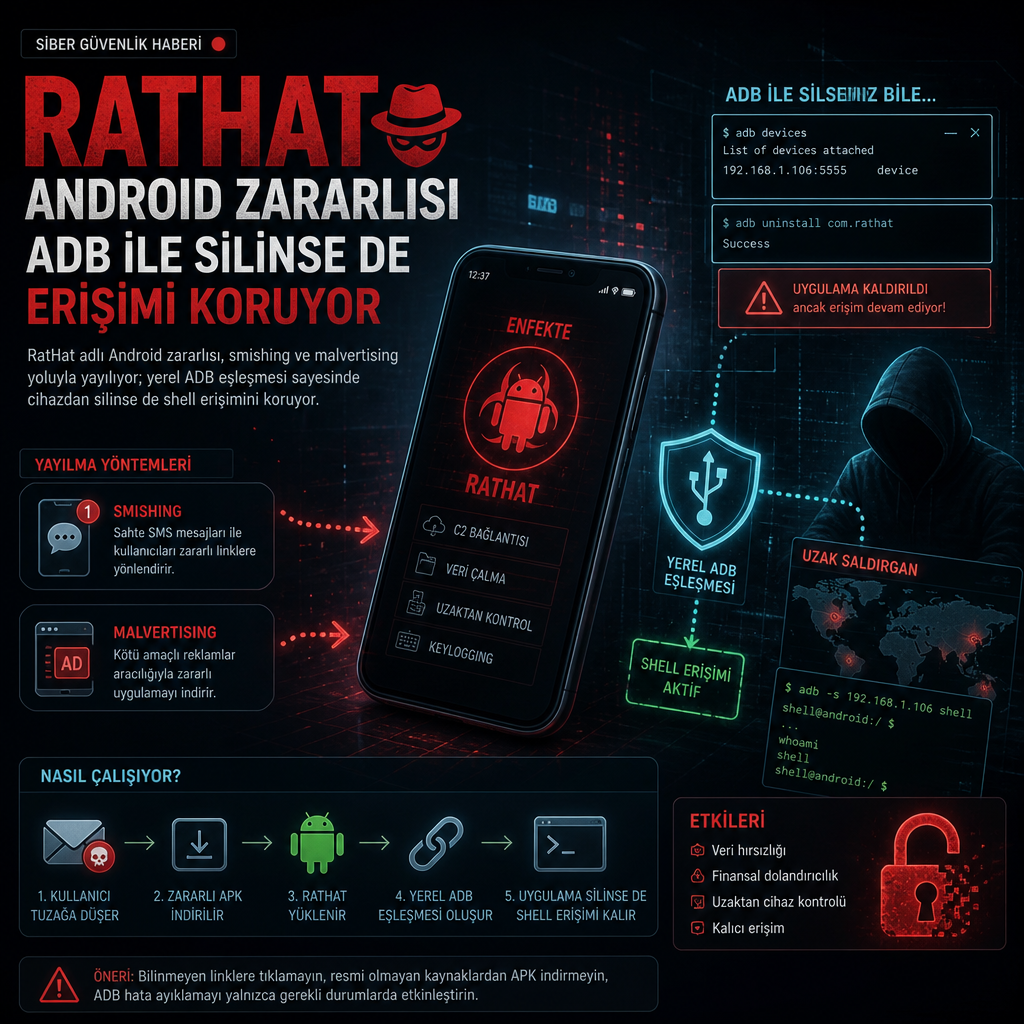
Zimperium’un son incelemesine göre RatHat adlı Android zararlısı, hedefli smishing ve malvertising kampanyalarıyla dağıtılıyor ve kurban cihazda silinse bile saldırgana shell düzeyinde erişim bırakabiliyor. Zararlı, Android’in erişilebilirlik izinlerini kötüye kullanırken yerel ADB eşleşmesini de otomatikleştirerek standart uygulama kum havuzunun dışına çıkıyor.
Saldırı zinciri, kullanıcıları kandıran sahte indirme portallarına yönlendiren oltalama siteleri, SMS tabanlı phishing mesajları ve üçüncü taraf forumlar üzerinden ilerliyor. Kurbanlar genellikle zararlı APK paketlerini kendi istekleriyle kuruyor. Bu paketler ilk aşamada birer dropper gibi çalışıyor ve ana yükü devreye almadan önce çok katmanlı analiz karşıtı kontrolleri başlatıyor.
ADB eşleşmesi, silme işlemini etkisiz bırakıyor
Analizde yer alan bilgilere göre RatHat’ın en çarpıcı yönü, yerel ADB ile kendi kendine eşleşme kurup Android cihazda shell yetkisi elde etmesi. Zararlı önce erişilebilirlik hizmeti izni alıyor, ardından Developer Options’ı açıyor, Wireless Debugging’i etkinleştiriyor ve 6 haneli ADB eşleşme kodunu çıkarıyor. Bu aşamadan sonra saldırgan, cihazdaki kalıcı bileşenlere uygulama silinse bile erişebiliyor.
Go diliyle yazılmış bir ajan, FRP reverse proxy istemcisi ve Android uygulamasından oluşan yapı, saldırıyı modüler hale getiriyor. Android uygulaması kritik izinleri toplamak ve bir sonraki aşamayı başlatmak için kullanılıyor. Go Agent ise dışarıdan bakıldığında yerel bir kütüphane gibi davranan “liblocal-service.so” bileşeniyle çalışıyor, fakat komutları yerel ADB daemon üzerinden yürütüyor. FRP istemcisi de komuta kontrol sunucusuna güvenli bir ters tünel kuruyor.
Araştırmacılar, saldırganların bu tünel üzerinden ADB daemon’a eriştiğini ve bunun zararlının kendi özellik setinden bağımsız, cihaza açılan genel amaçlı bir yol sunduğunu belirtiyor. Aynı mekanizma, cihazda güç yönetimi istisnaları uygulamak ve kalıcılığı sürdürmek için de kullanılıyor.
RatHat’ın paketlerinde dört ayrı analiz karşıtı teknik bulunuyor. Container tampering yöntemi, bazı dosyaları paket içinde dizin gibi gösteriyor ya da ZIP genel amaçlı şifreleme bitini belirli dosyalarda açarak Android’in libziparchive kütüphanesinin onları yok saymasını sağlıyor; buna karşın unzip ve apktool gibi araçlar dosyaları görebiliyor. Manifest bomb tekniği, AndroidManifest.xml içine belgelenmemiş 0x9999 chunk başlıkları ekleyip otomatik analiz zincirlerini çökertiyor ya da zaman aşımına sürüklüyor. DEX bytecode poisoning, geçersiz element_width özniteliği taşıyan sözde talimatlarla tersine mühendislik sürecini bozuyor. Dual string-encryption ise StringCrypto: Base64 adı verilen bir şifreleme şemasıyla dizeleri korumaya çalışıyor.
RatHat’ın dağıtımında sahte phishing siteleri, malvertising ile öne çıkarılan indirmen giriş sayfaları ve üçüncü taraf forumlar birlikte kullanılıyor. Zararlı APK’lar ilk bakışta sıradan bir uygulama gibi görünse de, kurulum tamamlandığında ana yükü başlatan taşıyıcı rolü üstleniyor. Bu sırada uygulama içinde anti-debug ve anti-analysis kontrolleri devreye girerek sandbox ve otomatik inceleme sistemlerini atlatmayı hedefliyor.
Malware, belirli uygulamaların üzerine bindirme ekranları açarak kimlik bilgilerini toplamaya da hazırlanıyor. Ekran görüntüsü almak için Android’in MediaProjection API’sini kullanıyor, SMS mesajlarını yakalıyor ve kurulum denemelerini Google Play Store taklidi yapan sahte bir hata ekranıyla engellemeye çalışıyor. Araştırmacılar, saldırının aynı zamanda ekran üzerindeki dokunuşları kaydedebilen donanım düzeyinde bir keylogger içerdiğini aktarıyor.
Zimperium’un aktardığına göre zararlı, cihazın canlı Accessibility ağacını XML formatına serileştirip yaygın kullanılan bir üretken yapay zeka asistanıyla iletişim kuruyor. Bu sistem, kötü amaçlı olmayan görünen bazı görevlerde kullanılıyor: Ekrandaki hedefin merkez koordinatlarını JSON olarak çözüp sentetik tıklamaları yönlendirmek, XML içinden gerçek on-screen metni çıkarmak ve SCROLL_DOWN gibi otomatik gezinme komutları üretmek bunlar arasında yer alıyor.
Bu yaklaşım, saldırının insan müdahalesini azaltıp belirli ekran akışlarını otomasyona bağlamasına imkân tanıyor. Aynı zamanda kötü amaçlı mantığın bir bölümünü doğal dil işleme ya da koordinat çözümleme üzerinden çalıştırdığı için tespiti zorlaştıran yeni bir katman oluşturuyor.
RatHat’ın başka bir parçası da FRP istemcisi üzerinden kurulan ters tünel. Go Agent, C2 sunucusundan FRP yapılandırmasını çekiyor ve böylece operatöre sürekli açık bir reverse tunnel açılıyor. Araştırmacılar bu hattı, saldırganların ADB daemon’a erişmek için kullandığını ve bunun cihaza giren her tür komut için genel bir taşıyıcı görevi gördüğünü söylüyor.
C2 tarafından iletilen komutlar da oldukça geniş. Saldırganlar SMS mesajlarını, giriş bilgilerini, dosyaları, ekran kilidi PIN’ini, desenini ya da parolasını, ekran görüntülerini, tuş vuruşlarını ve tarayıcı adres çubuğuna yazılan URL’leri alabiliyor. Ayrıca kurulu uygulamaların listesi de toplanabiliyor. Go Agent’ın yürüttüğü bileşen, parmak hareketlerini kaydedebilen bir başka anahtar günlükleme katmanını da içinde barındırıyor.
Araştırma ekibi, RatHat’ın çok katmanlı yapısının, yaşam döngüsü dışına taşan daemon’lara dayanmasının ve gerçek zamanlı GenAI karar döngülerini kullanmasının, imza tabanlı mobil güvenlik kontrollerini tek başına yetersiz bıraktığını vurguluyor. İnceleme, saldırının yalnızca tek bir zararlı uygulamaya değil, birbirini besleyen bir altyapı zincirine dayandığını ortaya koyuyor.