tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
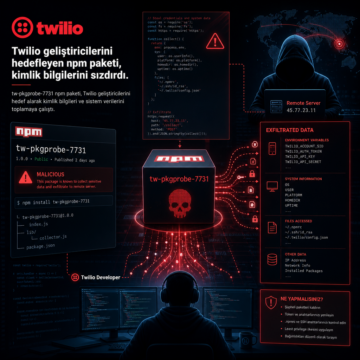


tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
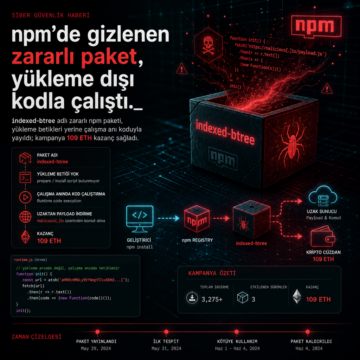
indexed-btree adlı zararlı npm paketi, yükleme betikleri yerine çalışma anı koduyla yayıldı; kampanya 109 ETH kazanç sağladı.
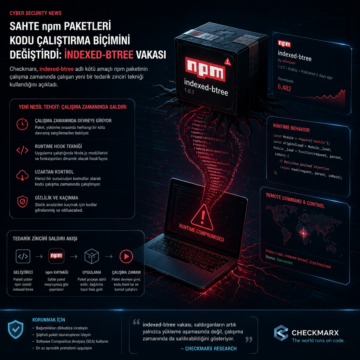
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
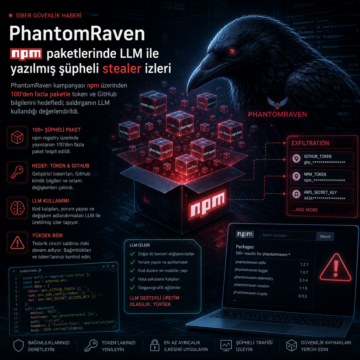
PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
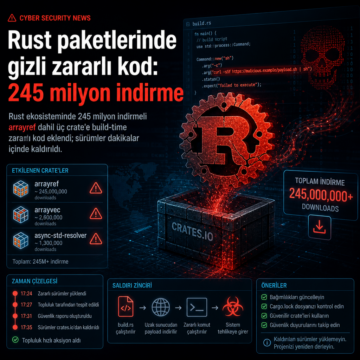
Rust ekosisteminde 245 milyon indirmeli arrayref dahil üç crate’e build-time zararlı kod eklendi; sürümler dakikalar içinde kaldırıldı.

LiteLLM tedarik zinciri saldırısında 434.000 dosya üzerinden 2.100’den fazla kuruluşun gizli anahtarları ve parolaları açığa çıkmış olabilir.
RubyGems platformunda tespit edilen geniş çaplı zararlı paket saldırısı nedeniyle yeni paket kayıtları geçici olarak askıya alındı. Yazılım tedarik zinciri güvenliği açısından kritik olan bu gelişme, özellikle geliştiriciler ve yazılım projeleri için önemli bir uyarı niteliği taşıyor.