

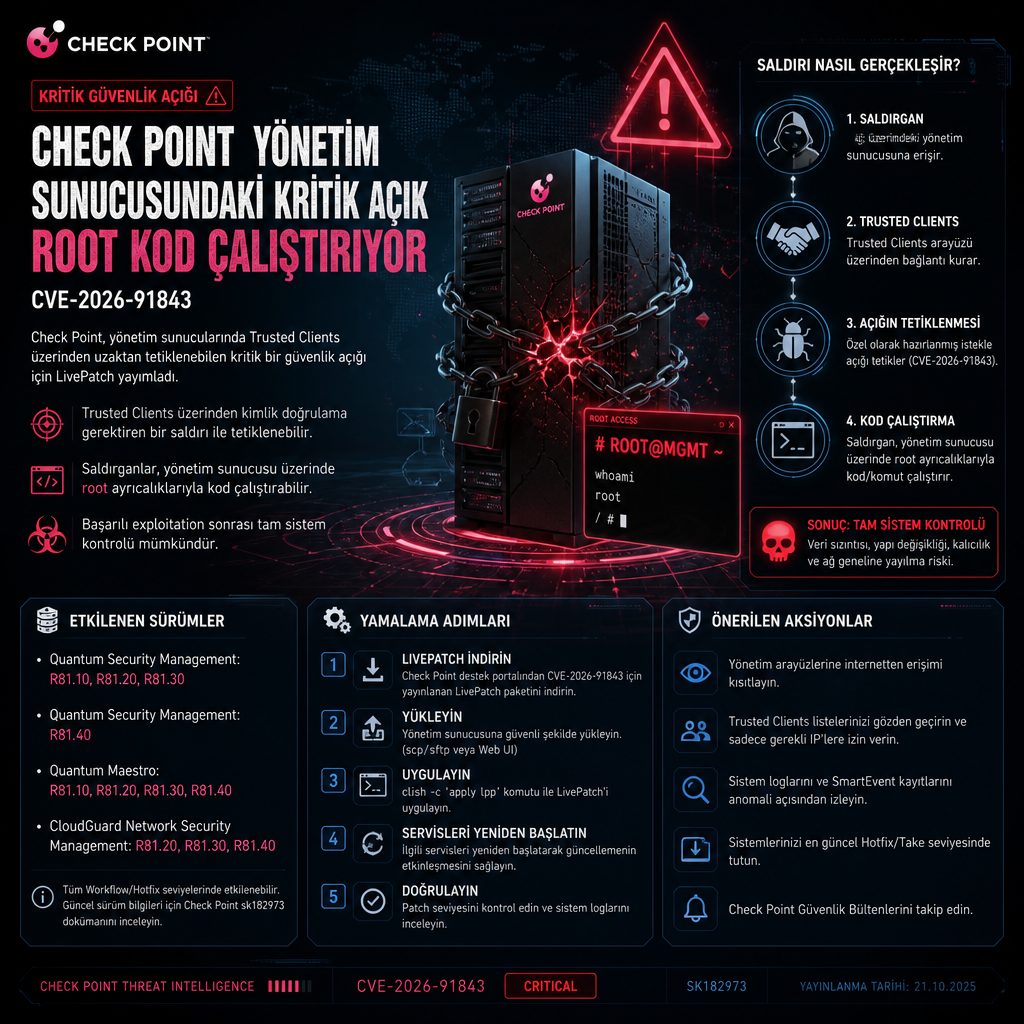
Check Point, Güvenlik Yönetim Sunucusu’ndaki kritik bir açığı LivePatch güncelleme kanalı üzerinden kapatmak için düzeltme yayımladı. CVE-2026-91843 olarak izlenen açık, şirketin değerlendirmesinde 10 üzerinden 9,8 puan aldı ve kimlik doğrulama öncesinde çalışan giriş sürecindeki bir stack overflow’dan kaynaklanıyor.
Açık, yönetim sunucusunun firewall politikalarını ve yönetici erişimini kontrol eden sistemde yer alıyor. Check Point’in The Hacker News’e aktardığına göre, kusurlu yola yalnızca SmartConsole üzerinden hangi ana makinelerin yönetim sunucusuna bağlanabileceğini belirleyen Trusted Clients ayarı üzerinden ulaşılıyor.
Internet tarama şirketi Censys, taşmanın çok uzun kullanıcı adı içeren bir giriş isteğiyle tetiklendiğini belirtti. Bu yapı, saldırganın önce kimlik doğrulaması yapmasını gerektirmiyor çünkü zafiyet login sürecinde, kullanıcı doğrulanmadan önce işleyen kısımda bulunuyor.
Check Point, 16 Eylül 2026’da CheckMates topluluğunda yayımladığı notta otomatik güncelleme açık olan müşterilerin zaten korunduğunu, diğer herkesin ise sk1000155 numaralı duyuruda tarif edilen LivePatch düzeltmesini uygulaması gerektiğini yazdı. Şirket, açığın ciddiyeti ve olası etkisi nedeniyle müşterilerden hemen aksiyon almalarını istedi.
Notta, “Bu aşamada bu açığın sahada kullanıldığına dair bir belirti yok” ifadesi yer aldı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı da 17 Eylül’de CVE kaydına eklediği değerlendirmede istismar durumunu “none” olarak işaretledi. CISA’nın bilinen istismar edilen açıklar kataloğunun 16 Eylül sürümünde de bu açık bulunmuyordu. Censys ise 16 Eylül itibarıyla kamuya açık bir proof-of-concept istismar kodu görmediğini açıkladı.
Check Point’te ağ güvenliği ürün yönetiminden sorumlu başkan yardımcısı Aviv Abramovich, şirkete herhangi bir istismar raporu ulaşmadığını söyledi. Şirket ayrıca, otomatik güncellemeler etkinleştirildiğinde korumanın zaten sağlandığını, buna rağmen diğer kullanıcıların da yamayı doğrulamasını istedi.
Trusted Clients ayarı üzerinden erişiliyor
Check Point’in açıklamasına göre, açık yalnızca Trusted Clients ayarı üzerinden işliyor. Bu ayar, SmartConsole aracılığıyla hangi hostların yönetim sunucusuna bağlanabileceğini belirliyor ve güvenilir kabul edilen makineleri seçmeye yarıyor.
Şirketin hardening guide dokümanında Trusted Clients ayarının SmartConsole içinde Manage & Settings, Permissions & Administrators, Trusted Clients yolunda yer aldığı belirtiliyor. Aynı dokümana göre yönetim arayüzüne doğrudan internet üzerinden erişimden kaçınılmalı ve bunun yerine VPN kullanılmalı.
Censys, taşmanın bir login isteğinde yer alan çok uzun bir kullanıcı adıyla tetiklendiğini kaydetti. Böylece saldırı zinciri, oturum açma aşamasından önce işleyen bileşene dayanıyor ve login isteği üzerinde yoğunlaşıyor.
Check Point’in hardening guide’ında otomatik güncelleme ayarı da tarif ediliyor. “Automatically download and install Software Blade Contracts, security updates, and other important data (highly recommended)” seçeneği SmartConsole içinde Global Properties ve Data Access Control altında bulunuyor. Bu seçenek etkinleştirildiğinde Access Control politikası uygulanıyor; LivePatch ise şirketin acil güvenlik düzeltmelerini bu kanal üzerinden gönderdiği mekanizma olarak kullanılıyor.
Şirket, LivePatch paketlerinin her zaman anında ulaşmayabileceğini de hatırlattı. Geçen hafta iki VPN sertifika açığı için düzeltme yayımlandığında bazı müşteriler, otomatik paketin duyuru gününde sistemlerine gelmediğini Check Point topluluğunda yazdı. Bir topluluk yöneticisi de dağıtımın muhtemelen herkese aynı anda değil, kademeli biçimde yapıldığını belirtti. Müşteriler ayrıca ilgili duyurulardaki indirme bağlantılarının yalnızca User Center’da oturum açtıktan sonra göründüğünü fark etti.
Check Point, herkesin önce kurulumda yamanın gerçekten uygulandığını kontrol etmesini istiyor. Bunun için cplp list komutunun kullanıldığı, bu komutun yüklü LivePatch’leri ve durumlarını gösterdiği bildirildi.
Şirket, Trusted Clients erişiminin bilinen ve güvenilir hostlarla sınırlandırılmasını, ayarın herhangi bir IP adresine açık bırakılmamasını ve yönetim erişiminin doğrudan internete açılmamasını öneriyor. Abramovich de kusurlu yolun yalnızca trusted clients üzerinden çalıştığını söyleyerek, müşterilerin ayarı herhangi bir IP yerine güvenilir makineleri işaret edecek şekilde doğrulaması gerektiğini ifade etti.
Censys, dünya genelinde yönetim ve log sunucularına Check Point’in varsayılan kimliğini sunan 3.836 host gözlemlediğini açıkladı. Şirket bu sayıyı teyit edilmiş bir zafiyet sayısı olarak değil, role presence toplamı olarak tanımladı; çünkü build ve hotfix seviyesi tarama verilerinde görünmüyor.
Bu açık, 22 Temmuz’dan bu yana Security Management Server üzerinde kimlik doğrulama olmadan erişilebilen beşinci kritik Check Point zafiyeti oldu. The Hacker News’ün sayımına göre ilk örnek CVE-2026-16232 idi ve bu SmartConsole authentication bypass açığı Temmuz ayında istismar edildi.
O dönem Check Point’ten Lotem Finkelstein, açığın yalnızca belli bir yapılandırmadaki birkaç müşteriyi etkilediğini, yönetim doğrudan internete açıldığında ve IP kısıtlaması uygulanmadığında risk yarattığını söylemişti. İlk önerilen hafifletici adım da bugünkü tavsiyeyle aynıydı: Trusted Clients listesini güvenilir adreslerle sınırlamak. CISA, CVE-2026-16232’yi aynı gün Known Exploited Vulnerabilities kataloğuna ekledi.
Temmuz ayında duyurulan ikinci yönetim bypass açığı CVE-2026-62144 için istismar bildirimi yapılmadı. Ardından 3 Ağustos’ta CVE-2026-18574 geldi; bu açık, yönetim sunucusunda komut çalıştırmaya yol açabilecek bir authentication bypass olarak tanımlandı. 9 Eylül’de ise VPN sertifika çözümlemesindeki heap overflow olan CVE-2026-85103 açıklandı ve bu sorun da Quantum Security Management’e ulaşıyordu. Check Point, her iki açığı da kendi içinde tespit ettiğini ve istismar edildiğine dair bir belirti görmediğini bildirdi.
Check Point’in CVE kaydı, etkilenen dalları Jumbo Hotfix Take seviyesine göre listeliyor. Buna göre R82.10 sürümünde Take 44 ve altı, R82’de Take 126 ve altı, R81.20’de Take 166 ve altı, R81.10’da Take 190 ve altı etkileniyor. Ayrıca R81, R80.40, R80.30, R80.20, R80.10 ve R80 dalları da açık kapsamında yer alıyor; bu sürümlerin tamamı destek dışı durumda.
Kayıtta R82.20 görünmüyor, ancak Abramovich bu dalın da kırılgan olduğunu söyledi. Censys de yayımladığı duyuruda R82.20’nin tüm derlemelerinin etkilendiğini ve bu dalı koruyan bir Jumbo Hotfix’in henüz bulunmadığını aktardı.
Standalone kurulumlar, yani yönetim ve gateway bileşenini tek sistemde çalıştıran yapılar da açık kapsamına giriyor. Log Server’lar ve Multi-Domain sunucuların da etkilendiği Abramovich tarafından doğrulandı. NHS England Digital’in sk1000155’ye atıf yapan uyarısında ise barındırılan Smart-1 Cloud hizmetinin etkilenmediği, çünkü düzeltmenin burada zaten uygulanmış olduğu belirtildi.
Destek süresi dolmuş R81.10 ve daha eski dallar için de düzeltme hazır. Abramovich, bu sürümlere ihtiyaç duyan müşterilerin Check Point desteği üzerinden ticket açarak düzeltmeyi talep edebileceğini söyledi.
Check Point’in notunda ayrıca otomatik güncellemelerin anlamı da tarif edildi. Şirketin hardening guide’ına göre bu ifade, sk175504’te anlatılan ayarı işaret ediyor ve SmartConsole’da Global Properties ile Data Access Control altında yer alan kutucuğu kapsıyor. Bu kutucukta “Automatically download and install Software Blade Contracts, security updates, and other important data (highly recommended)” seçeneği bulunuyor.
Şirket, güvenlik yamalarının bu kanalla gönderildiğini ve LivePatch’in acil düzeltmeler için kullanıldığını belirtti. Yama dağıtımının aşamalı olabileceği örneği olarak da geçen haftaki VPN sertifika açıklarına verilen düzeltmeleri işaret etti; bazı müşteriler paketlerin duyuru gününde ulaşmadığını söylemişti.
CVE-2026-91843’ü kimin bulduğu açıklanmadı. Check Point de bu soruya yanıt vermedi. Şirket, 18 Eylül 2026’da güncellenen metinde R82.20’nin, standalone kurulumların, Log Server’ların ve Multi-Domain sunucuların da etkilendiğini; açık yolun yalnızca Trusted Clients ayarı üzerinden çalıştığını; destek dışı sürümler için ise Check Point desteği üzerinden düzeltme alınabildiğini doğruladı.