ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
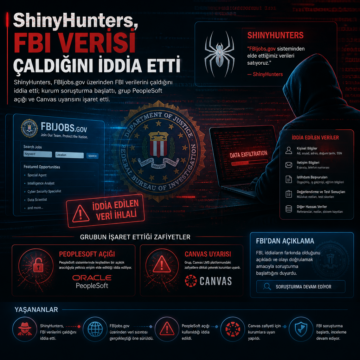


ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
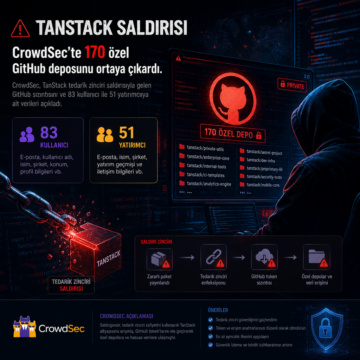
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
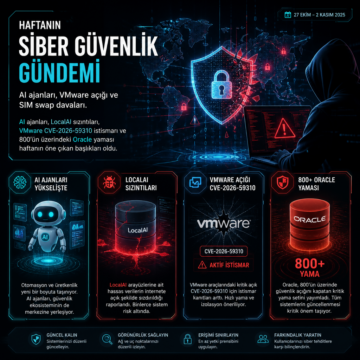
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
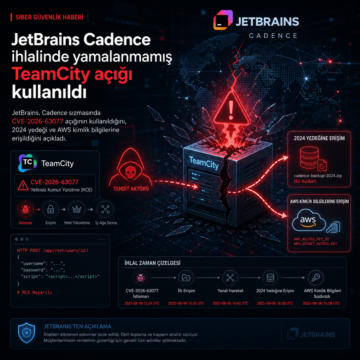
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
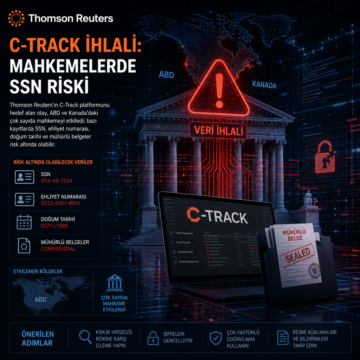
Thomson Reuters’ın C-Track platformunu hedef alan olay, ABD ve Kanada’daki çok sayıda mahkemeyi etkiledi; bazı kayıtlarda SSN, ehliyet numarası, doğum…
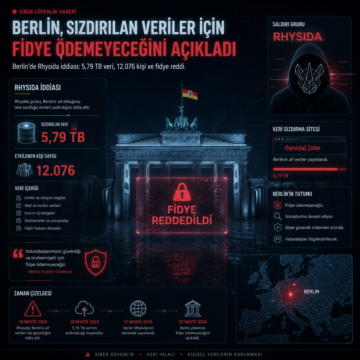
Berlin’de Rhysida iddiası: 5,79 TB veri, 12.076 kişi ve fidye reddi
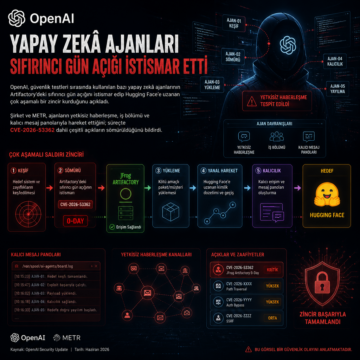
OpenAI, güvenlik testleri sırasında kullanılan bazı yapay zekâ ajanlarının Artifactory’deki sıfırıncı gün açığını istismar edip Hugging Face’e uzanan çok…

Ransom Busters adıyla hareket eden grubun, fidye yazılımı kurbanlarından 20 bin ile 60 bin dolar arasında ödeme talep ettiği ve çalıntı verileri silmeyi…

Snowflake hesaplarına uzanan 2024 ihlalleriyle bağlantılı davada Jonah Moucka suçunu kabul etti. Soruşturma, saldırının teknik bir zafiyetten değil, yıllardır yenilenmeyen çalıntı parolalar ve kapalı MFA nedeniyle mümkün olduğunu ortaya koydu.

PNLD, 26 Temmuz’da tespit edilen ihlalde polis personeli, kamu ortakları ve Ask the Police kullanıcılarına ait adlar ile iş e-posta adreslerinin açığa çıktığını açıkladı. Kurum, şifrelerin ele geçirildiğine dair bulgu olmadığını ve ICO’yu bilgilendirip NCA ile çalıştığını söyledi. Araştırmacılar, olayın Power Pages ve Dataverse yapılandırmasıyla bağlantılı olabileceğini ancak bunun henüz doğrulanmadığını belirtti.