SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
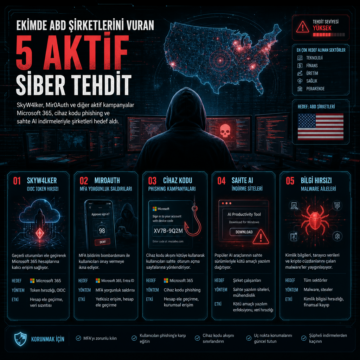


SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
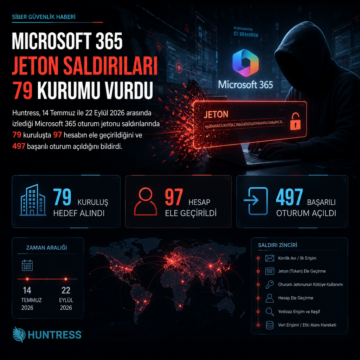
Huntress, 14 Temmuz ile 22 Eylül 2026 arasında izlediği Microsoft 365 oturum jetonu saldırılarında 79 kuruluşta 97 hesabın ele geçirildiğini ve 497…
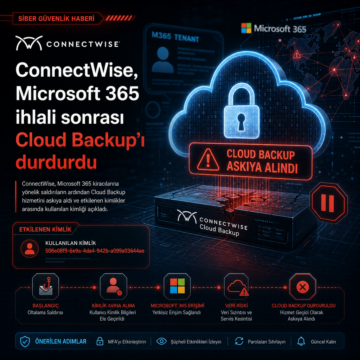
ConnectWise, Microsoft 365 kiracılarına yönelik saldırıların ardından Cloud Backup hizmetini askıya aldı ve etkilenen kimlikler arasında kullanılan…
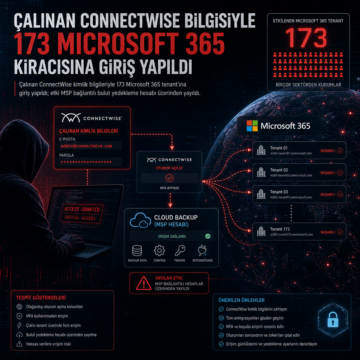
Çalınan ConnectWise kimlik bilgileriyle 173 Microsoft 365 tenant’ına giriş yapıldı; etki MSP bağlantılı bulut yedekleme hesabı üzerinden yayıldı.
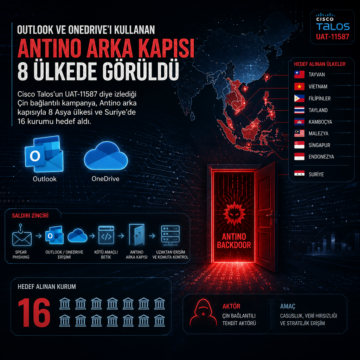
Cisco Talos’un UAT-11587 diye izlediği Çin bağlantılı kampanya, Antino arka kapısıyla 8 Asya ülkesi ve Suriye’de 16 kurumu hedef aldı.
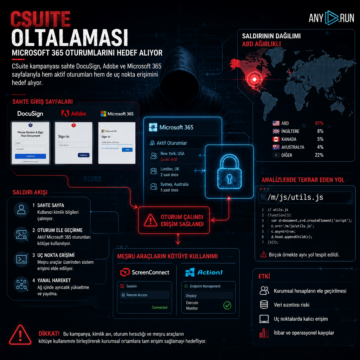
CSuite kampanyası sahte DocuSign, Adobe ve Microsoft 365 sayfalarıyla hem aktif oturumları hem de uç nokta erişimini hedef alıyor.
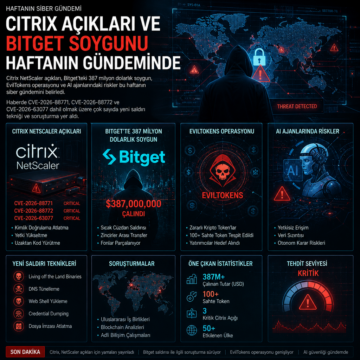
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
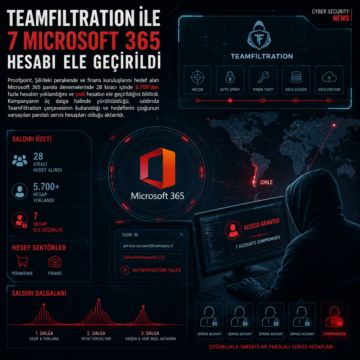
Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
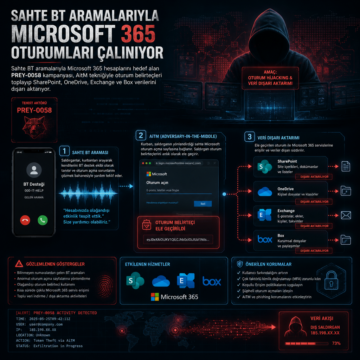
Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…
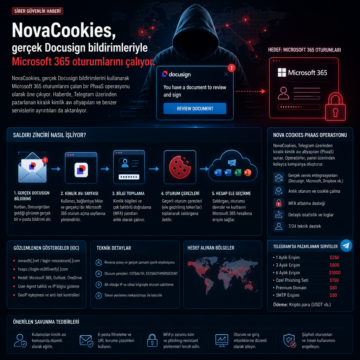
NovaCookies, gerçek Docusign bildirimlerini kullanarak Microsoft 365 oturumlarını çalan bir PhaaS operasyonu olarak öne çıkıyor.