

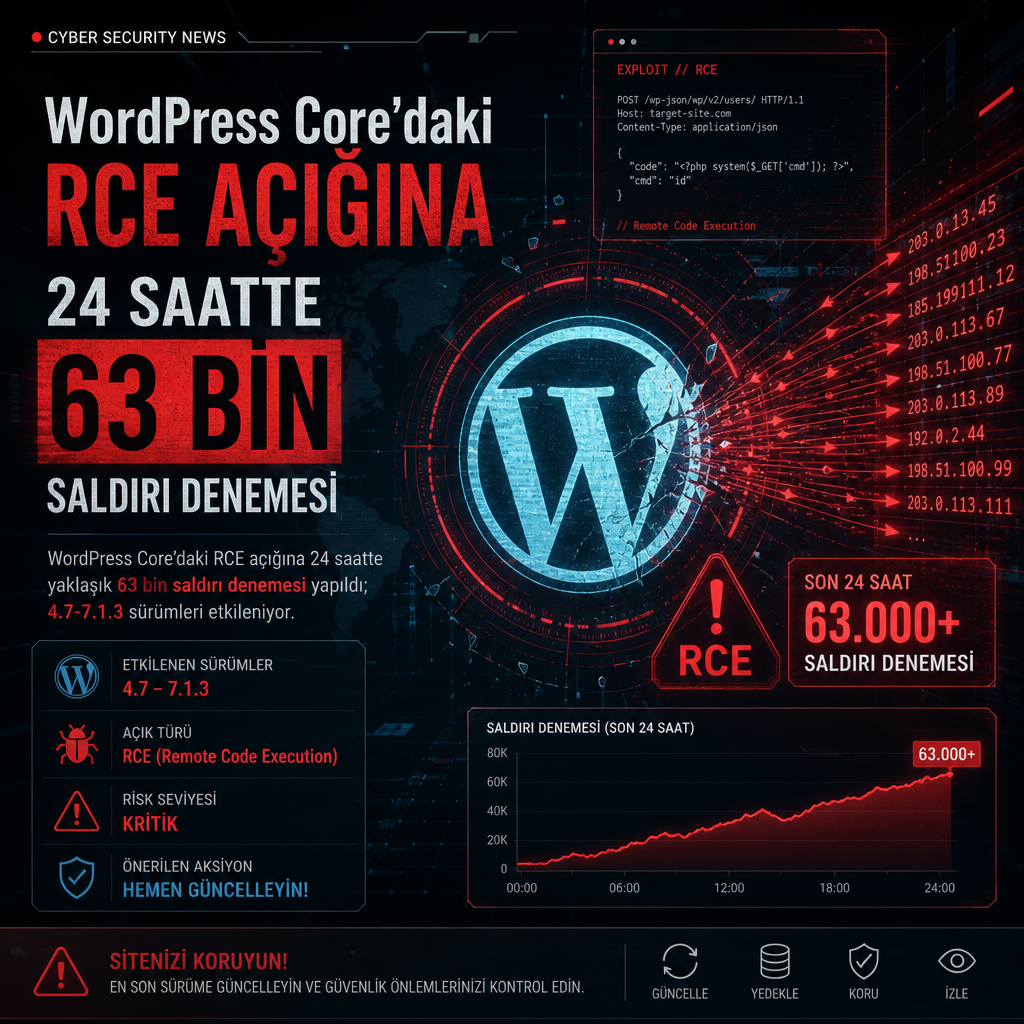
WordPress Core’daki uzaktan kod çalıştırma açığı, yamalar yayımlandıktan kısa süre sonra saldırganların odağına girdi. Yapılan son analizlere göre, açık üzerinden ilk 24 saatte yaklaşık 63.000 istismar denemesi kaydedildi.
İstismar edilen hata, WordPress Core’un 4.7 ile 7.1.3 arasındaki sürümlerini etkiliyor. Açığın CVE kaydı bulunmuyor, ancak CVSS puanı 8.1 olarak ölçüldü. Bu puan, güvenlik araştırmacılarının açığı yüksek riskli sınıfında değerlendirdiğini gösteriyor.
Teknik olarak sorun, saldırganın hedef sistemde uzaktan kod çalıştırabilmesine izin veren bir hata zincirine dayanıyor. Bu tür açıklar, web uygulamasına yetkisiz komut enjekte edilmesini sağlayabildiği için saldırganlara tam kontrol kapısı açabiliyor. WordPress ekosisteminde sık görülen bu tür zafiyetlerde hem otomatik botlar hem de hedefli gruplar, yamalanmamış kurulumları tarayarak hızlıca deneme yapabiliyor.
Yama çalışmaları 10 Ekim’de yayımlandı. Açığın kısa sürede yoğun saldırı alması, internet üzerindeki WordPress kurulumlarının büyük bölümünün güncelleme döngüsüne ne kadar hızlı girmesi gerektiğini bir kez daha ortaya koydu. Güvenlik ekipleri aynı tür tarama ve keşif araçlarını kendi sistemlerindeki zafiyetleri bulmak için kullanırken, saldırganlar da bunları istismar denemelerini ölçeklemek için kullanabiliyor.
Bu açık için resmi bir CVE numarası bulunmadığından, araştırmacılar ve sistem yöneticileri takiplerini sürüm aralığı ve yayımlanan düzeltme notları üzerinden yapıyor. NVD kaydı henüz mevcut değil.