

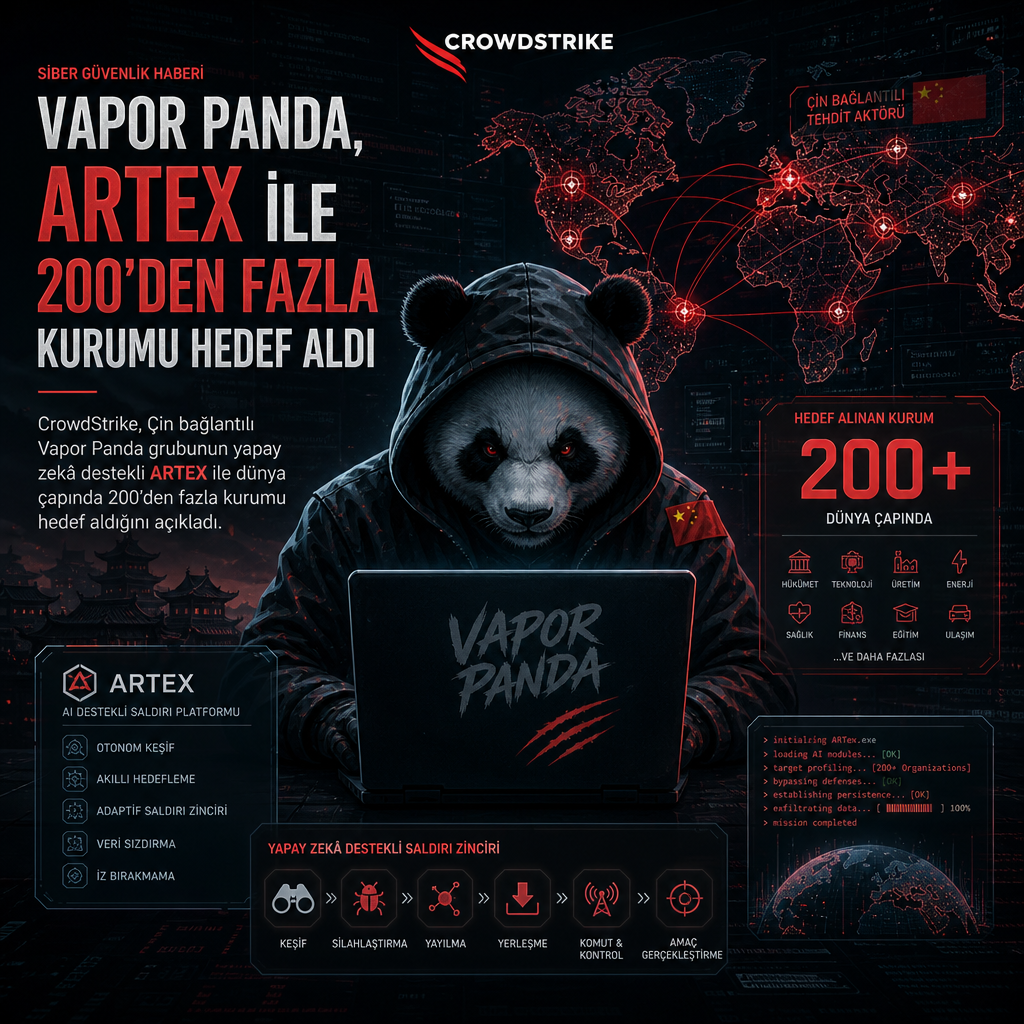
CrowdStrike’ın son incelemesi, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX aracını kullanarak dünya genelinde 200’den fazla kurumu hedef aldığını ortaya koydu. Şirket, bu faaliyeti “hedefli sızma tehdidi” olarak sınıflandırdı; grubun önceki adı ise VexatiousTemper.
Çin bağlantılı grup yeni araçla izini gizliyor
İlk olarak yıllar önce fark edilen bu aktörün, saldırılarını hızlandırmak ve operasyonlarını ölçeklemek için ARTEX’i devreye aldığı belirtildi. Yapay zekâ destekli araçların saldırı zincirlerinde kullanımı, kimlik avı, keşif ve yan hareket gibi aşamaları daha verimli hale getirebiliyor; güvenlik ekipleri ise aynı teknolojileri anomali tespiti, tehdit avcılığı ve olay müdahalesinde kullanıyor.
Raporun bu bölümünde kampanyanın hangi sektörleri hedef aldığına ilişkin ayrıntı verilmedi, ancak etkilenen kuruluş sayısının 200’ü aştığı vurgulandı. CrowdStrike, grubun Çin merkezli olduğunu ve faaliyetlerini uzun süredir takip ettiğini aktardı.
Operasyonun izi Vapor Panda’ya çıktı
Şirketin atfına göre Vapor Panda, daha önce VexatiousTemper adıyla izlenen aynı tehdit aktörü. Yeni isimlendirme, grubun taktiklerinde ve araç kullanımında süreklilik olduğunu gösterirken, ARTEX’in kampanya içinde nasıl konumlandırıldığına dair teknik ayrıntılar sınırlı tutuldu.
İncelemede ayrıca saldırıların küresel ölçekte yürütüldüğü ve çok sayıda kurumu kapsadığı ifade edildi. CrowStrike’ın değerlendirmesi, Çin merkezli devlet bağlantılı ya da devletle uyumlu tehdit aktörlerinin kurumsal ağlara sızmak için giderek daha gelişmiş araçlara yöneldiğini bir kez daha ortaya koydu.