

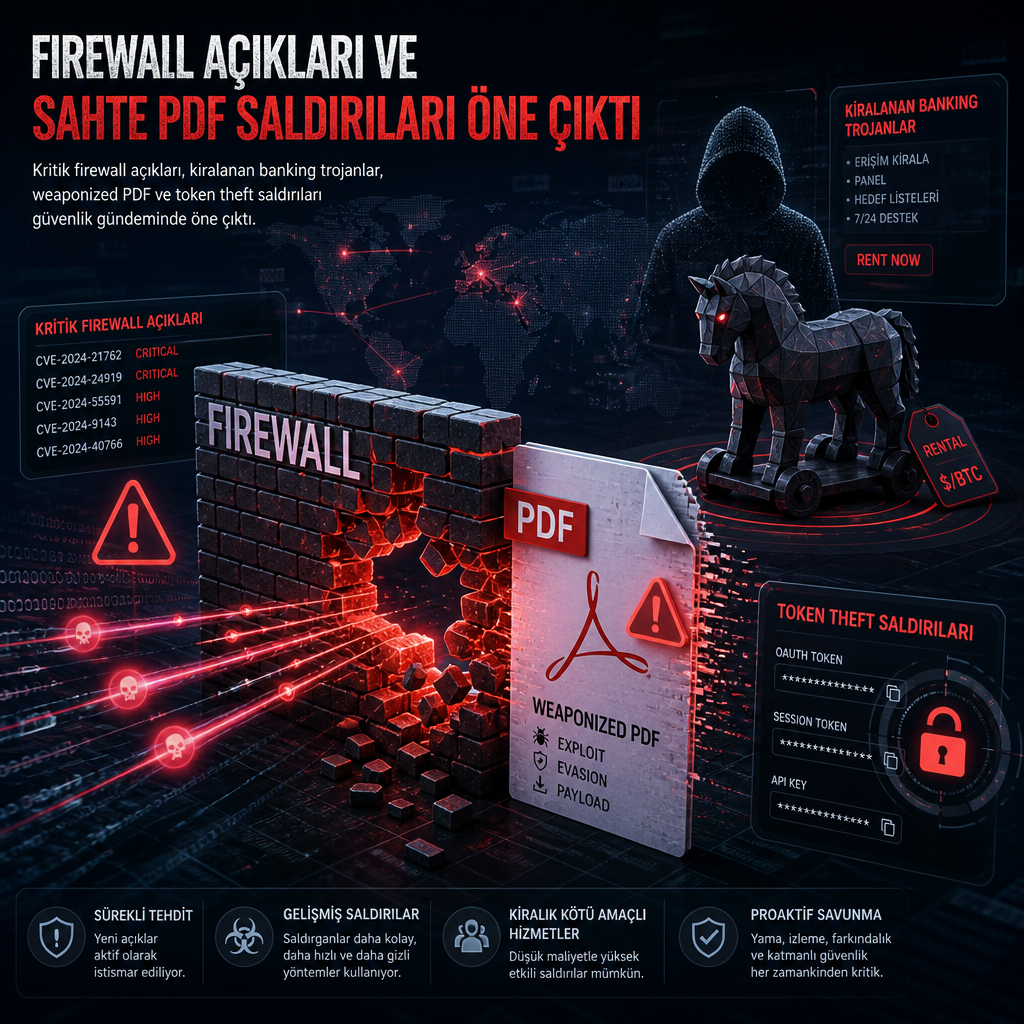
Güvenlik araştırmalarının son turunda, kurumsal ağları hedef alan kritik firewall açıkları, kiralanan banking trojanlar, kötü amaçlı PDF dosyaları ve token hırsızlığı öne çıktı. İncelemeler, saldırganların hem yapay zekâ araçlarını hız kazanmak için kullandığını hem de tanıdık uygulama ve sitelerin güvenilirliğinden yararlandığını gösteriyor.
Yayımlanan son bulgulara göre tehdit aktörleri, kullanıcıların alıştığı markaların ve servislerin görünümünü taklit eden kampanyalarla kimlik bilgisi topluyor. Bazı gruplar ise doğrudan istismar zincirlerine yönelerek güvenlik cihazlarındaki açıkları kullanıyor. Böylece saldırı yalnızca oltalama ile sınırlı kalmıyor; sistemlere ilk erişimden kalıcılığa kadar uzanan daha geniş bir operasyon alanı oluşuyor.
Firewall açıkları ve kiralanan zararlı yazılımlar
Öne çıkan başlıklardan biri, saldırganların çevre güvenlik cihazlarındaki kritik zafiyetleri istismar etmesi oldu. Bu tür açıklar, kurumların dışa dönük kapılarını doğrudan hedef aldığı için özellikle öne çıkıyor. Aynı dönemde bazı banking trojan ailelerinin kiralama modeliyle sunulduğu, yani saldırganların zararlı yazılımı hizmet gibi erişip kullanabildiği de aktarıldı.
Bu model, daha düşük teknik kapasiteye sahip grupların da gelişmiş saldırı zincirleri kurmasını kolaylaştırıyor. Güvenlik ekipleri için asıl sorun, tek bir kampanyanın artık farklı araçları bir araya getirmesi: ilk erişim için phishing, yükleme için zararlı ekler, takip için token hırsızlığı ve kalıcılık için ticari kötü amaçlı yazılım bileşenleri.
PDF dosyasıyla gelen yük ve çalınan oturum tokenları
Haberde ayrıca weaponized PDF dosyalarının yeniden öne çıktığına işaret edildi. Saldırganlar, masum görünen belgeyi açtırarak kullanıcıyı sahte giriş sayfalarına yönlendiriyor ya da zararlı kodun çalışmasına giden bir zincir kuruyor. Token theft tarafında ise amaç, çok faktörlü kimlik doğrulama devrede olsa bile aktif oturumu ele geçirmek.
Son analizlerde, yapay zekâ kullanımının da saldırganlara hız kazandırdığı belirtildi. AI araçları, oltalama metinlerinin hazırlanması, sahte içeriklerin çeşitlendirilmesi ve operasyonların ölçeklenmesi için kullanılıyor. Buna karşılık araştırmacılar, güvenilir uygulama ve web sitelerinin kimliğine bürünülen saldırıların hâlâ en etkili erişim yöntemleri arasında kaldığını vurguluyor.