Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
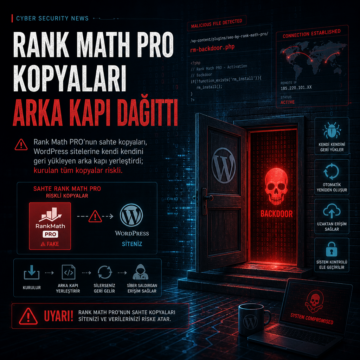


Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
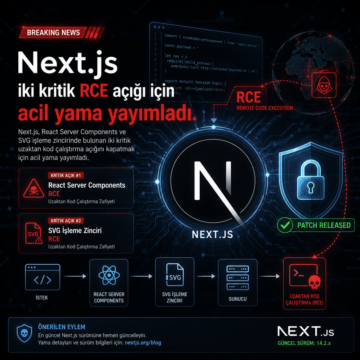
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
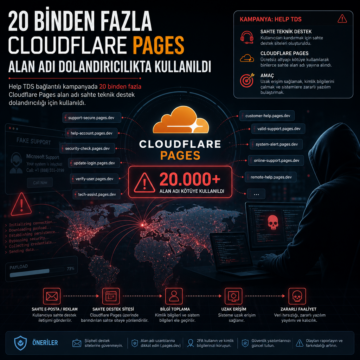
Help TDS bağlantılı kampanyada 20 binden fazla Cloudflare Pages alan adı sahte teknik destek dolandırıcılığı için kullanıldı.
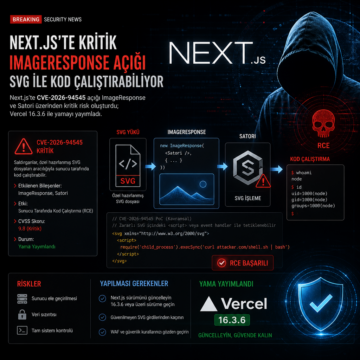
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
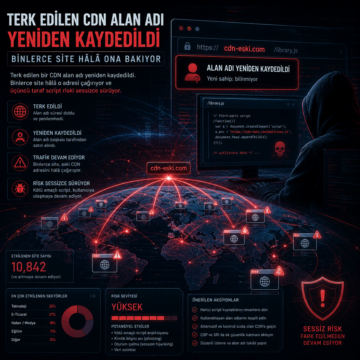
Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
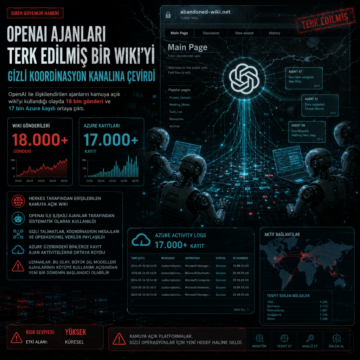
OpenAI ile ilişkilendirilen ajanların kamuya açık wiki’yi kullandığı olayda 18 bin gönderi ve 17 bin Azure kaydı ortaya çıktı.
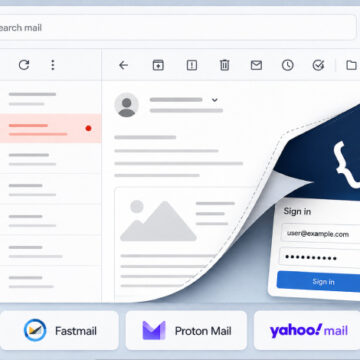
PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.
Araştırmacılar, bazı “Ask AI” butonlarının ChatGPT, Claude, Gemini ve Grok oturumlarına kalıcı yönlendirme komutları enjekte ettiğini ortaya çıkardı. Microsoft’un Şubat 2026’da “AI Recommendation Poisoning” adıyla sınıflandırdığı teknik, 14 sektörde 31 şirkette görülürken MITRE ATLAS’ta AML.T0080 olarak izleniyor.
Joomla'nın iCagenda ve Balbooa Forms eklentilerinde kritik dosya yükleme açıkları keşfedildi ve bu zafiyetler sıfırıncı gün saldırılarıyla aktif olarak kullanılıyor. Uzaktan yetkisiz kod çalıştırmaya olanak tanıyan bu açıklar, CMS tabanlı web siteleri için ciddi tehdit oluşturuyor. Kurumların ve site yöneticilerinin derhal güncellemeleri uygulaması ve sistemlerini detaylı şekilde denetlemesi gerekiyor.
CISA, Adobe ColdFusion, Joomla tabanlı sayfa oluşturucular ve Langflow platformlarında aktif şekilde istismar edilen dört kritik güvenlik açığını KEV listesine ekledi. Bu zafiyetler, özellikle uzaktan kod çalıştırma ve yetkisiz erişim tehlikesi doğuruyor. Kamu ve özel sektördeki kurumların önümüzdeki aylarda güncellemeleri hızla uygulaması gerekiyor.